CALIFORNIA – Palo Alto Networks meluncurkan layanan pertahanan siber AI yang memanfaatkan model kecerdasan buatan milik Anthropic dan OpenAI. Teknologi tersebut dirancang untuk menemukan celah keamanan pada sistem perusahaan sebelum dimanfaatkan oleh peretas.
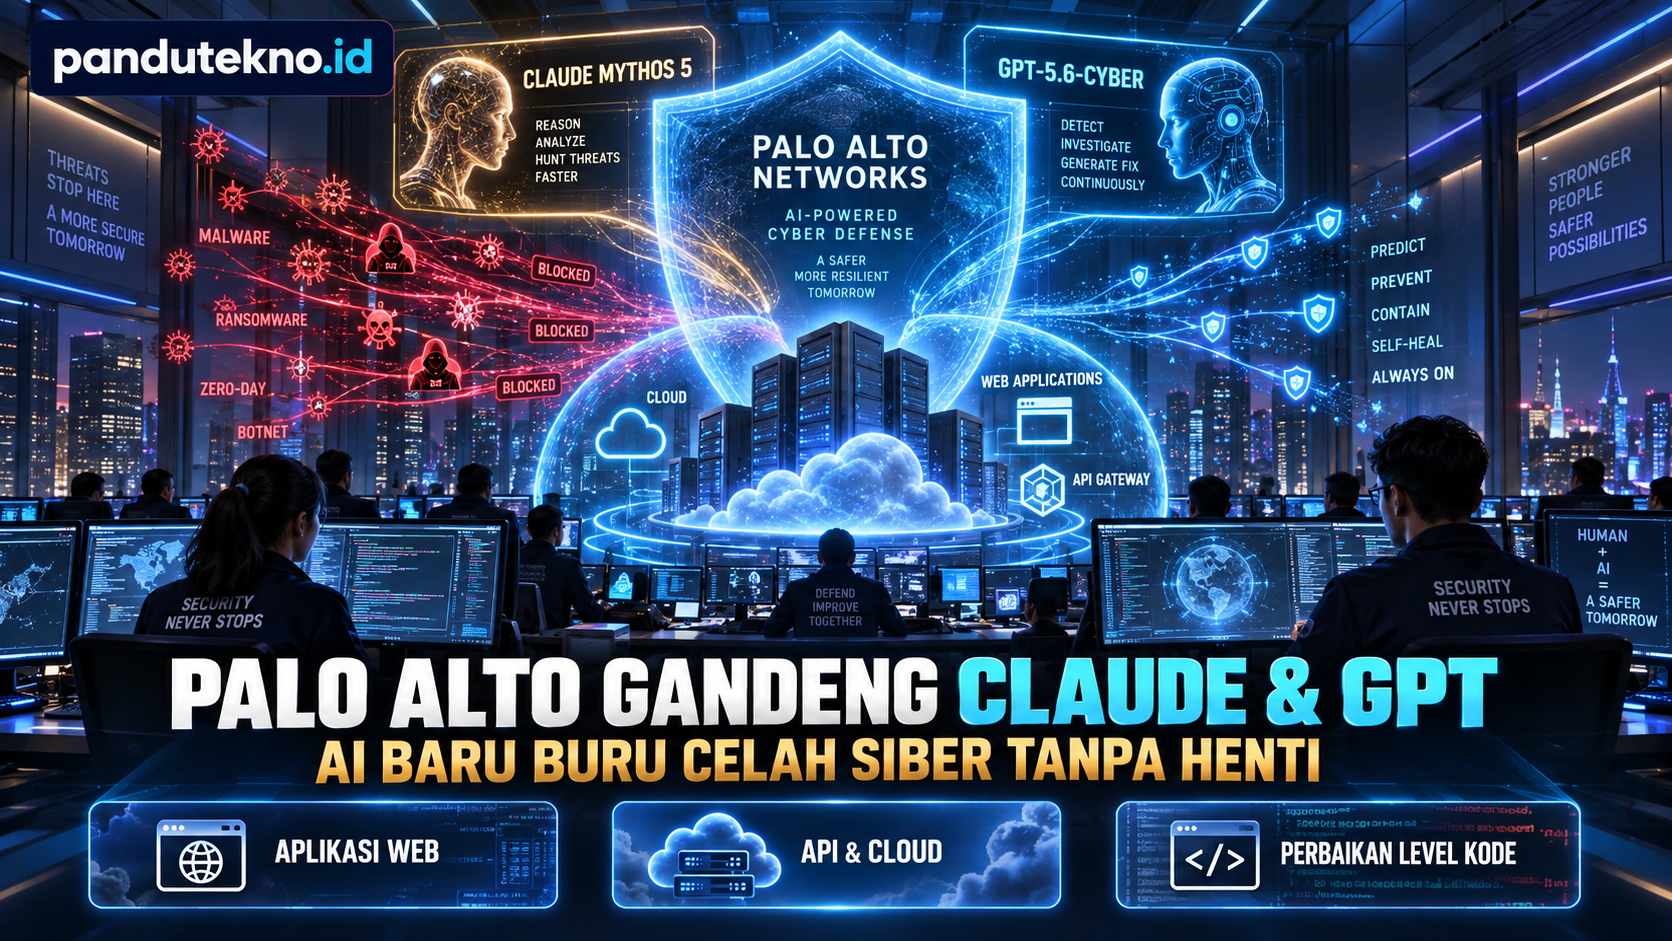
Layanan bernama Unit 42 Continuous Frontier AI Defense itu menggabungkan Claude Mythos 5, GPT-5.6-Cyber, dan sejumlah model berbobot terbuka. Setiap model dapat digunakan untuk memeriksa bagian sistem yang berbeda.
Palo Alto Networks menilai pendekatan multimodel diperlukan karena serangan siber berkembang semakin cepat. Peretas juga mulai memanfaatkan AI untuk mencari kelemahan, menyusun kode berbahaya, dan mempercepat serangan terhadap jaringan perusahaan.
Pertahanan Siber AI Bekerja Secara Berkelanjutan
Unit 42 Continuous Frontier AI Defense dirancang untuk menguji sistem digital secara terus-menerus. Pemeriksaan tidak hanya dilakukan sekali karena konfigurasi aplikasi dan infrastruktur perusahaan selalu berubah.
Layanan tersebut dapat memeriksa aplikasi web, application programming interface atau API, infrastruktur cloud, repositori kode sumber, serta aset jaringan. AI kemudian mencari kesalahan konfigurasi, celah perangkat lunak, dan kemungkinan jalur serangan.
Sebuah kelemahan kecil mungkin tidak langsung membahayakan sistem. Namun, penyerang bisa menggabungkan beberapa kelemahan untuk mencapai data atau layanan penting.
Karena itu, sistem tidak hanya mencari celah secara terpisah. AI juga mencoba memahami apakah sejumlah kelemahan dapat dirangkai menjadi jalur serangan yang bisa digunakan oleh peretas.
Pengujian tersebut dilakukan dalam lingkungan dan akses yang dikendalikan. Perusahaan tetap harus memberikan izin serta menentukan aset yang boleh diperiksa.
Claude dan GPT Memiliki Kemampuan Berbeda
Palo Alto Networks menggunakan Claude Mythos 5 dan GPT-5.6-Cyber karena kedua model memiliki kemampuan yang berbeda dalam menemukan kerentanan.
Dalam pengujian internal perusahaan, tidak ada satu model AI yang mampu menemukan lebih dari 40 persen celah pada lingkungan perusahaan yang kompleks. Temuan Claude dan GPT juga hanya memiliki tingkat kesamaan kurang dari 10 persen.
Hasil tersebut menunjukkan bahwa satu model belum cukup untuk menangani seluruh jenis kelemahan. Sebuah model mungkin lebih baik dalam membaca kode, sedangkan model lain lebih efektif menganalisis konfigurasi cloud atau menghubungkan beberapa celah.
Sistem multimodel memungkinkan setiap tugas dialihkan kepada AI yang dianggap paling sesuai. Setelah itu, peneliti keamanan manusia dapat memeriksa hasilnya dan menentukan langkah penanganan.
Pendekatan tersebut juga mengurangi ketergantungan kepada satu penyedia AI. Pelanggan dapat memilih kombinasi model berdasarkan kebutuhan, tingkat risiko, dan sistem yang digunakan.
AI Memberikan Rekomendasi Perbaikan
Selain menemukan kerentanan, layanan pertahanan siber AI ini memberikan rekomendasi untuk memperbaikinya. Saran tersebut dapat mencakup perubahan kode, penyesuaian konfigurasi, dan penerapan virtual patching.
Virtual patching merupakan perlindungan sementara yang digunakan untuk memblokir upaya eksploitasi sebelum pembaruan resmi tersedia. Cara ini membantu perusahaan mengurangi risiko ketika proses memperbaiki aplikasi membutuhkan waktu.
Namun, rekomendasi AI tidak otomatis menggantikan tim keamanan. Tenaga ahli tetap diperlukan untuk memverifikasi temuan, menilai dampak bisnis, dan memastikan perbaikan tidak mengganggu layanan.
AI juga berpotensi menghasilkan temuan yang keliru atau false positive. Oleh sebab itu, keputusan akhir tetap membutuhkan pemeriksaan manusia.
Ancaman Siber Berkembang Lebih Cepat
Kehadiran layanan baru tersebut mencerminkan persaingan antara penyerang dan penyedia keamanan. Keduanya sama-sama memakai AI untuk meningkatkan kecepatan dan skala operasinya.
Penyerang dapat memanfaatkan AI untuk membuat pesan phishing yang lebih meyakinkan, memeriksa kode, atau mencari layanan internet yang memiliki konfigurasi lemah. Di sisi lain, tim keamanan menggunakan teknologi serupa untuk mendeteksi aktivitas mencurigakan.
CEO Palo Alto Networks Nikesh Arora mengatakan perkembangan teknologi berlangsung lebih cepat daripada kemampuan organisasi menciptakan perlindungannya.
“Kemampuan dan teknologi terus berkembang jauh lebih cepat daripada kemampuan Anda menciptakan keamanan untuknya,” ujar Arora kepada Axios.
Kecepatan tersebut membuat pemeriksaan keamanan berkala dianggap tidak lagi mencukupi. Celah baru dapat muncul setelah perusahaan mengubah kode, menambahkan API, atau memindahkan layanan ke cloud.
Pengujian berkelanjutan diharapkan dapat memperpendek jarak antara munculnya kelemahan dan proses perbaikannya.
Peran Manusia Tetap Menjadi Bagian Penting
Walaupun menggunakan agen AI, layanan Palo Alto Networks tidak sepenuhnya menghilangkan peran manusia. Tim Unit 42 dan tenaga keamanan pelanggan tetap dibutuhkan untuk mengawasi proses pengujian.
Manusia juga menentukan apakah sebuah celah benar-benar dapat dieksploitasi. Selanjutnya, perusahaan harus mempertimbangkan tingkat risiko, biaya perbaikan, dan dampaknya terhadap kegiatan operasional.
Menurut Arora, masa depan keamanan siber akan bergantung pada gabungan beberapa model AI dan keahlian manusia. Setiap model dilatih menggunakan data berbeda sehingga memiliki kekuatan dan keterbatasan tersendiri.
Pendekatan tersebut penting untuk mengurangi risiko AI mengambil kesimpulan yang salah. Selain itu, data sensitif perusahaan harus dilindungi agar tidak berpindah ke sistem lain tanpa izin.
Tersedia melalui Langganan Tahunan
Palo Alto Networks akan menawarkan Unit 42 Continuous Frontier AI Defense kepada pelanggan di berbagai negara melalui langganan tahunan.
Harga layanan ditentukan berdasarkan kombinasi model yang dipilih. Pelanggan dapat menggunakan model dari OpenAI, Anthropic, maupun model berbobot terbuka sesuai kebutuhan.
Perusahaan belum mengumumkan harga dasar langganan kepada publik. Biayanya kemungkinan berbeda berdasarkan ukuran infrastruktur, jumlah aset yang diperiksa, dan model AI yang digunakan.
Model berlangganan memungkinkan pengujian dilakukan secara berkelanjutan. Pendekatan ini berbeda dari pengujian penetrasi tradisional yang biasanya dilaksanakan dalam periode tertentu.
Meski begitu, pengujian berbasis AI tidak harus menggantikan audit keamanan manual. Kedua metode dapat digunakan bersama untuk memberikan cakupan yang lebih luas.
Persaingan Pertahanan Siber AI Semakin Ketat
Peluncuran ini memperlihatkan bahwa perusahaan keamanan mulai menggunakan model AI tercanggih sebagai alat pertahanan. Teknologi tersebut tidak lagi hanya dipakai untuk chatbot atau pembuatan konten.
Palo Alto Networks berencana mengikuti perkembangan penggunaan AI di lingkungan perusahaan. Perluasan AI ke bidang hukum, aplikasi desktop, dan layanan bisnis akan menghadirkan jenis risiko keamanan baru.
“Jika separuh dari kemungkinan AI belum ditemukan, berarti separuh sistem keamanannya juga belum tersedia,” kata Arora.
Walaupun menjanjikan deteksi lebih cepat, efektivitas layanan tetap harus dinilai dari hasil penerapannya. Perusahaan perlu memperhatikan akurasi, keamanan data, transparansi, dan kemampuan sistem dalam menghadapi manipulasi penyerang.
Unit 42 Continuous Frontier AI Defense menandai perubahan penting dalam keamanan siber. Pertarungan menghadapi serangan berbasis AI kini semakin mengandalkan AI, tetapi pengawasan serta keputusan manusia tetap menjadi lapisan pertahanan utama.