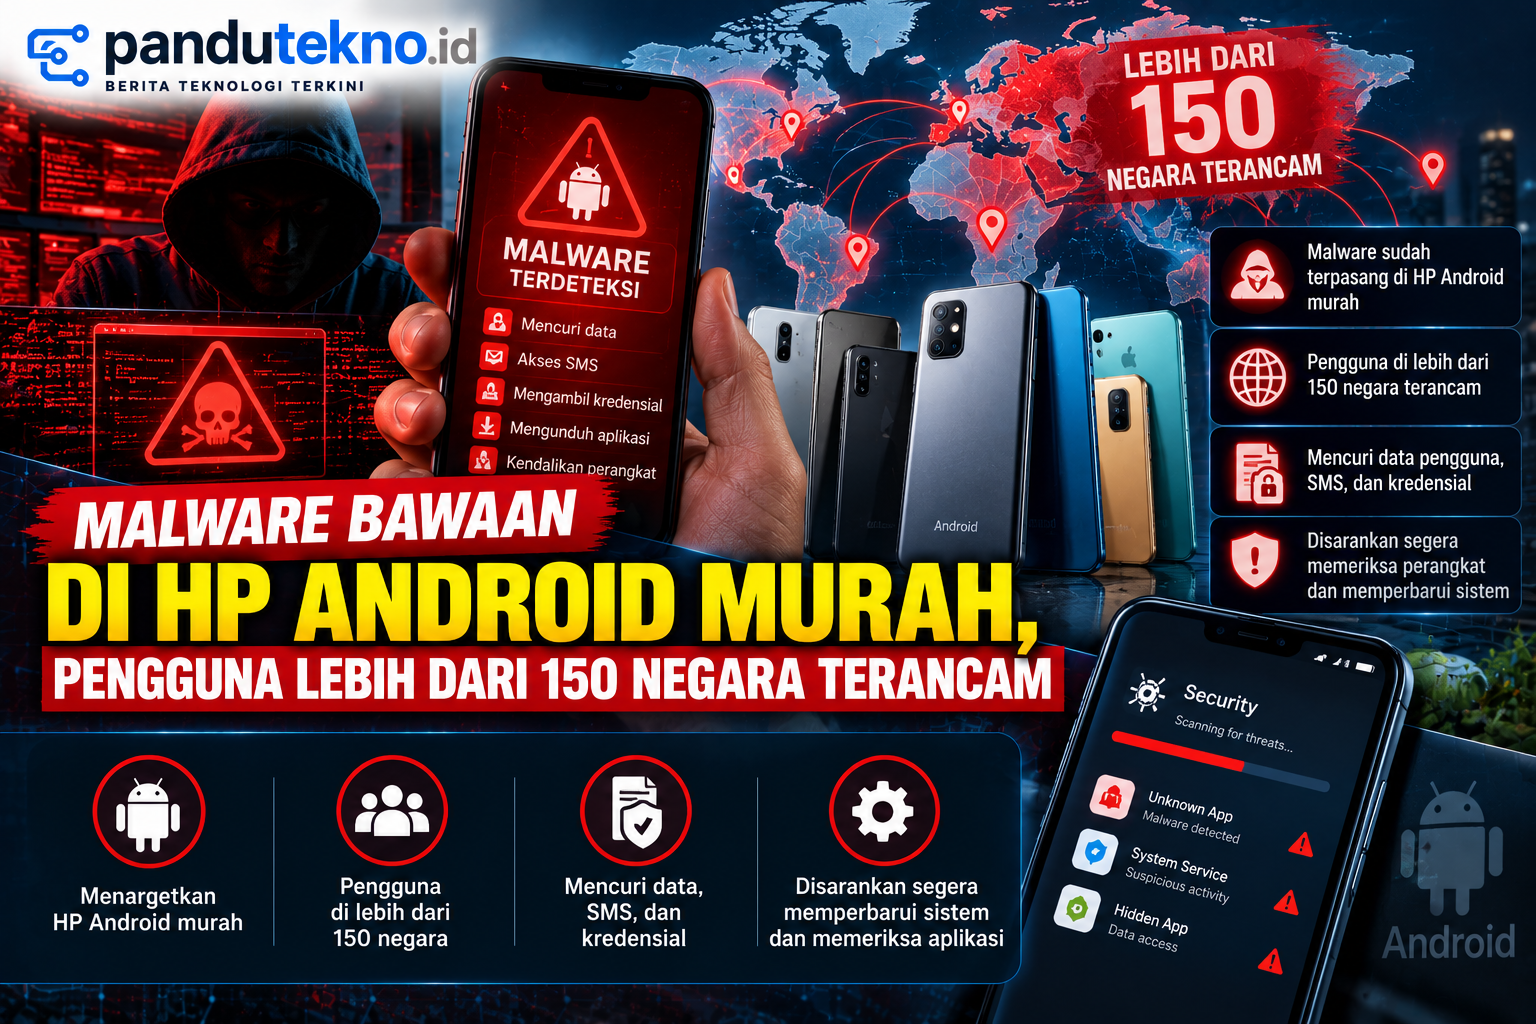
PANDUTEKNO.ID – Peneliti keamanan siber menemukan malware bawaan HP Android murah yang telah tertanam dalam sistem perangkat sebelum sampai ke tangan pembeli. Ancaman bernama Midnight Mimosa ini terdeteksi pada ribuan perangkat di lebih dari 150 negara.
Temuan tersebut diungkap perusahaan keamanan siber Bitdefender melalui laporan penelitian yang diterbitkan pada 8 Oktober 2026.
Berbeda dari malware biasa, Midnight Mimosa tidak harus masuk melalui aplikasi yang diunduh pengguna. Perangkat yang terdampak sudah memiliki komponen berbahaya di dalam firmware atau perangkat lunak sistemnya.
Kondisi ini membuat pengguna berisiko mengalami penyalahgunaan perangkat tanpa menyadari adanya infeksi.
Malware Bawaan HP Android Murah Ditemukan di 150 Negara
Bitdefender mengungkap bahwa kampanye Midnight Mimosa telah berlangsung selama sekitar dua tahun.
Dalam periode tersebut, peneliti mengamati ribuan perangkat unik yang terdampak di lebih dari 150 negara.
Sebaran terbesar ditemukan di Meksiko, Prancis, dan Italia. Negara lain yang termasuk dalam laporan adalah Amerika Serikat, Jerman, Brasil, dan Spanyol.
Peneliti juga mencatat penyebaran di berbagai wilayah Afrika, Asia Tenggara, dan Timur Tengah.
Temuan tersebut menunjukkan bahwa ancaman tidak terbatas pada satu negara atau pasar smartphone tertentu.
Meski demikian, angka 150 negara menunjukkan lokasi deteksi malware, bukan berarti seluruh perangkat Android di negara-negara tersebut terinfeksi.
Midnight Mimosa Sudah Ada Sebelum HP Dinyalakan
Salah satu temuan paling mengkhawatirkan adalah cara Midnight Mimosa masuk ke perangkat.
Menurut Bitdefender, malware tersebut tertanam sebagai aplikasi sistem yang memiliki hak akses tinggi.
Artinya, perangkat dapat terinfeksi sebelum pemilik menyalakannya untuk pertama kali.
Dalam laporan penelitiannya, Bitdefender menjelaskan bahwa komponen berbahaya telah berada di firmware perangkat dan tidak dapat dihapus melalui proses pencopotan aplikasi biasa.
Hal ini berbeda dari malware yang masuk melalui tautan mencurigakan atau pemasangan aplikasi dari sumber tidak resmi.
Karena menjadi bagian dari sistem, Midnight Mimosa dapat bertahan meskipun pengguna mencoba menghapus aplikasi berbahaya yang terlihat.
Malware Bisa Mengendalikan HP Android dari Jarak Jauh
Midnight Mimosa memiliki kemampuan yang lebih luas dibandingkan aplikasi berbahaya biasa.
Malware ini dapat memasang atau menghapus aplikasi secara diam-diam, memberikan izin akses, serta menjalankan kode tambahan yang dikirimkan dari server penyerang.
Kemampuan tersebut berasal dari hak akses tingkat sistem yang dimiliki komponen berbahaya.
Peneliti menemukan salah satu aplikasi sistem yang terlibat menggunakan nama paket com.android.system.lite.
Nama tersebut menyerupai komponen resmi Android sehingga sulit dikenali oleh pengguna awam.
Melalui komunikasi dengan server pengendali, operator malware dapat mengatur aktivitas perangkat dari jarak jauh.
HP Terinfeksi Dipakai untuk Penipuan Iklan
Penelitian Bitdefender menunjukkan bahwa tujuan utama kampanye Midnight Mimosa diduga berkaitan dengan keuntungan finansial.
Pelaku menggunakan perangkat yang terinfeksi untuk menjalankan aktivitas iklan tersembunyi.
Salah satu praktiknya adalah click fraud, yaitu membuat klik iklan palsu agar pelaku memperoleh pendapatan.
Perangkat juga dapat digunakan untuk menghasilkan tayangan iklan yang tidak berasal dari aktivitas pengguna sebenarnya.
Karena proses berlangsung di latar belakang, pemilik smartphone mungkin tidak mengetahui bahwa perangkatnya sedang dimanfaatkan.
Aktivitas semacam ini dapat menggunakan sumber daya perangkat dan koneksi internet tanpa persetujuan pemilik.
Smartphone Bisa Dijadikan Bagian dari Botnet
Selain penipuan iklan, Midnight Mimosa dapat mengubah perangkat yang terinfeksi menjadi bagian dari jaringan botnet.
Botnet merupakan kumpulan perangkat yang dapat dikendalikan oleh pihak lain melalui jaringan internet.
Dalam kampanye ini, perangkat juga dapat digunakan sebagai residential proxy.
Artinya, lalu lintas internet pihak lain dapat diteruskan melalui alamat IP milik pengguna smartphone.
Metode tersebut berpotensi menyamarkan asal aktivitas jaringan yang dilakukan operator malware.
Bitdefender menyebut penyalahgunaan proxy dan pengelolaan perangkat dari jarak jauh sebagai bagian dari kemampuan kampanye Midnight Mimosa.
Namun, temuan ini tidak berarti setiap perangkat yang terinfeksi pasti telah digunakan untuk seluruh jenis aktivitas tersebut.
Malware Sempat Menonaktifkan Google Play Store
Peneliti juga menemukan cara Midnight Mimosa menghindari pemeriksaan keamanan.
Dalam beberapa aktivitas yang diamati, malware menonaktifkan aplikasi Google Play Store sebelum memasang aplikasi tambahan.
Setelah pemasangan selesai, Play Store kembali diaktifkan.
Tindakan tersebut diduga dilakukan untuk mengurangi kemungkinan aplikasi berbahaya terdeteksi selama proses instalasi.
Selain itu, malware dapat memberikan izin sensitif seperti akses notifikasi dan layanan aksesibilitas kepada aplikasi tertentu.
Kemampuan ini meningkatkan risiko penyalahgunaan perangkat karena pengguna tidak selalu menerima permintaan izin secara langsung.
Bitdefender Temukan 13 Aplikasi Terkait di Google Play
Ancaman Midnight Mimosa ternyata tidak hanya ditemukan pada firmware smartphone.
Bitdefender juga mengidentifikasi 13 aplikasi di Google Play yang memiliki keterkaitan kode dengan kampanye tersebut.
Aplikasi-aplikasi itu menggunakan sertifikat penandatanganan berbeda dan berasal dari sejumlah akun pengembang.
Namun, aplikasi yang didistribusikan melalui Google Play tidak memiliki tingkat akses sistem yang sama dengan malware bawaan firmware.
Perbedaan ini penting karena kemampuan mengendalikan perangkat secara diam-diam terutama berasal dari komponen yang sudah tertanam di sistem.
Peneliti juga menemukan sedikitnya 32 aplikasi tersamar yang digunakan dalam rangkaian aktivitas Midnight Mimosa.
Aplikasi tersebut menyamar sebagai pengunci aplikasi, layanan cuaca, pengelola berkas, dan berbagai alat utilitas.
Apakah Semua HP Android Murah Berbahaya?
Temuan Midnight Mimosa tidak berarti semua smartphone Android murah mengandung malware.
Penelitian Bitdefender berfokus pada perangkat tertentu yang telah teridentifikasi memiliki komponen sistem berbahaya.
Beberapa perangkat yang disebut dalam laporan lanjutan mencakup model dengan nama Doogee S200 X dan Cubot KINGKONG X.
Namun, temuan pada perangkat tertentu tidak membuktikan bahwa seluruh produk dari merek tersebut terinfeksi.
Peneliti juga belum memastikan siapa yang memasukkan malware ke dalam firmware dan pada tahap mana proses tersebut terjadi.
Karena itu, masalah ini lebih tepat dipahami sebagai ancaman keamanan rantai pasok perangkat, bukan kelemahan seluruh smartphone Android atau prosesor tertentu.
Cara Melindungi HP Android dari Malware Bawaan
Pengguna dapat mengambil sejumlah langkah untuk mengurangi risiko penggunaan perangkat yang tidak aman.
Pertama, belilah smartphone dari penjual resmi atau distributor yang memiliki layanan purnajual jelas.
Kedua, periksa reputasi merek dan model perangkat sebelum membeli, terutama apabila harga yang ditawarkan jauh lebih rendah dibandingkan spesifikasinya.
Ketiga, lakukan pembaruan keamanan melalui saluran resmi produsen apabila tersedia.
Keempat, aktifkan Google Play Protect dan periksa aplikasi yang memiliki izin akses sensitif.
Kelima, waspadai aplikasi tidak dikenal yang muncul kembali setelah dihapus atau aktivitas perangkat yang tidak wajar.
Namun, perlu diketahui bahwa pemindaian keamanan biasa tidak selalu mampu menghapus malware yang sudah tertanam dalam firmware.
Apabila perangkat terbukti terinfeksi, pengguna sebaiknya menghubungi produsen atau pusat layanan resmi untuk memperoleh firmware bersih yang telah diverifikasi.
Jika perbaikan tidak tersedia, mengganti perangkat dapat menjadi pilihan yang lebih aman.
Malware Midnight Mimosa Jadi Peringatan bagi Industri Smartphone
Penemuan malware bawaan HP Android murah menunjukkan bahwa keamanan smartphone tidak hanya bergantung pada kebiasaan pengguna.
Perangkat juga harus dipastikan aman sejak proses produksi, pemasangan firmware, hingga distribusi kepada konsumen.
Dalam kasus Midnight Mimosa, ribuan perangkat telah terdeteksi di lebih dari 150 negara selama sekitar dua tahun.
Kemampuan malware memasang aplikasi, memberikan izin akses, dan memanfaatkan perangkat sebagai proxy menunjukkan besarnya risiko ketika sistem perangkat telah disusupi.
Temuan Bitdefender menjadi pengingat bagi produsen, distributor, dan konsumen untuk lebih memperhatikan keamanan firmware.
Bagi pengguna, memilih perangkat dari sumber terpercaya dan memastikan dukungan pembaruan keamanan tetap menjadi langkah penting untuk melindungi data serta aktivitas digital.