PANDUTEKNO.ID – Perusahaan pengembang gim asal Jepang, Capcom, mengonfirmasi insiden keamanan siber yang mengakibatkan informasi terkait lebih dari 11,7 juta akun pengguna CAPCOM ID di seluruh dunia diakses oleh pihak tidak berwenang.
Kebocoran data Capcom menjadi perhatian setelah perusahaan mengungkap bahwa sebanyak 11.774.247 catatan akun terdampak dalam insiden tersebut.
Informasi yang diakses mencakup alamat email dan sejumlah data teknis terkait aktivitas akun. Namun, Capcom menyatakan belum menemukan bukti bahwa kata sandi asli pengguna ikut bocor.
Melalui pengumuman resmi pada Kamis (22/10/2026), Capcom meminta pelanggan meningkatkan kewaspadaan terhadap pesan mencurigakan yang mengatasnamakan perusahaan.
Sehari kemudian, pada Jumat (23/10/2026), Capcom menerbitkan informasi tambahan mengenai dampak perubahan kata sandi tanpa izin terhadap sejumlah akun.
Kebocoran Data Capcom Berdampak pada 11,7 Juta Akun
Capcom menjelaskan bahwa insiden keamanan terjadi pada layanan CAPCOM ID.
Layanan tersebut merupakan sistem akun terpadu yang digunakan pemain untuk mengakses berbagai layanan daring dan fitur tertentu dalam gim Capcom.
Berdasarkan hasil pemeriksaan perusahaan, sebanyak 11.774.247 catatan akun di seluruh dunia telah diakses oleh pihak ketiga tanpa izin.
Data yang terdampak mencakup alamat email serta informasi teknis yang berkaitan dengan penggunaan akun.
Informasi tersebut meliputi waktu pembuatan akun, waktu terakhir masuk, jumlah aktivitas login, dan alamat IP yang digunakan saat login terakhir.
Meskipun tidak seluruh informasi tersebut tergolong data sensitif dengan tingkat risiko yang sama, pengungkapannya tetap menimbulkan kekhawatiran terhadap privasi pengguna.
Data yang diperoleh penyerang berpotensi dimanfaatkan untuk menyusun pesan penipuan yang terlihat meyakinkan.
Capcom Ungkap Kronologi Serangan Siber
Menurut pernyataan resmi perusahaan, aktivitas mencurigakan pertama kali terdeteksi pada 19 Oktober 2026.
Pada hari yang sama, Capcom memastikan telah terjadi akses tidak sah terhadap sistem CAPCOM ID.
Perusahaan segera mengambil langkah darurat untuk memblokir akses tersebut dan menyelidiki penyebab insiden.
Pada 20 Oktober, Capcom membentuk tim tanggap insiden internal guna menangani dampak serangan.
Tim tersebut bertugas mengumpulkan informasi, memeriksa sistem, dan memperkuat langkah pencegahan.
Capcom juga melibatkan komite pengawasan keamanan teknologi informasi sebagai penasihat eksternal.
Selanjutnya, pada 21 Oktober 2026, perusahaan melaporkan kejadian tersebut kepada Kepolisian Prefektur Osaka dan Komisi Perlindungan Informasi Pribadi Jepang.
Langkah ini dilakukan sebagai bagian dari penanganan resmi terhadap insiden keamanan data.
Sebanyak 196 Akun Mengalami Perubahan Password Tanpa Izin
Selain mengungkap jutaan catatan akun, Capcom menemukan bahwa kata sandi pada 196 akun CAPCOM ID telah diubah tanpa persetujuan pemiliknya.
Temuan tersebut menunjukkan bahwa sebagian akun mengalami gangguan akses secara langsung.
Namun, perusahaan menegaskan belum menemukan bukti bahwa kata sandi asli yang sebelumnya dibuat pengguna telah bocor.
Capcom juga menyatakan telah mengatur ulang kata sandi pada 196 akun tersebut.
Tindakan ini dilakukan untuk mencegah pihak tidak berwenang mempertahankan akses.
Pengguna yang mengalami perubahan kata sandi disarankan mengikuti petunjuk resmi perusahaan untuk memulihkan dan mengamankan akun.
Sebanyak 43 Catatan Memuat Informasi Pribadi Tambahan
Dalam pemeriksaan lebih lanjut, Capcom menemukan bahwa 43 catatan akun turut memuat informasi pribadi tambahan.
Data tersebut mencakup tanggal lahir, jenis kelamin, negara atau wilayah, serta nama panggilan pengguna.
Jumlah ini merupakan bagian dari total 11.774.247 catatan yang terdampak.
Dengan demikian, tidak tepat menyimpulkan bahwa seluruh 11,7 juta akun mengalami kebocoran semua jenis informasi pribadi tersebut.
Perbedaan jenis data yang terekspos penting untuk dipahami agar pengguna memperoleh gambaran yang akurat mengenai risiko insiden.
Capcom menyatakan akan menghubungi pelanggan yang terdampak melalui saluran komunikasi resmi.
Capcom Temukan 19 Catatan Tambahan dari Layanan e-Capcom
Pada 23 Oktober 2026, Capcom mengumumkan hasil pemeriksaan tambahan terhadap 196 akun yang kata sandinya sempat diubah tanpa izin.
Perusahaan menemukan bahwa pihak tidak berwenang telah mengakses halaman akun e-Capcom milik 19 pengguna di Jepang.
e-Capcom merupakan layanan toko daring yang dioperasikan Capcom.
Informasi yang terdampak pada 19 catatan tersebut mencakup nama, nomor telepon, kode pos, alamat, jenis kelamin, tanggal lahir, riwayat pembelian, riwayat pertanyaan pelanggan, dan informasi buku alamat yang tersimpan.
Capcom menyatakan tidak menemukan informasi tambahan yang terdampak akibat perubahan kata sandi pada akun lainnya.
Perusahaan juga mengumumkan bahwa penyelidikan mengenai dampak perubahan kata sandi telah selesai.
Meski demikian, pemantauan terhadap CAPCOM ID dan layanan terkait tetap dilanjutkan.
Data Kartu Kredit Pengguna Tidak Ikut Bocor
Di tengah kekhawatiran pengguna, Capcom memastikan bahwa informasi kartu kredit tidak termasuk dalam data yang terdampak.
Pernyataan tersebut disampaikan dalam pengumuman resmi pada 22 Oktober dan kembali ditegaskan dalam pembaruan 23 Oktober.
Selain itu, Capcom menyatakan layanan CAPCOM ID masih dapat digunakan.
Insiden keamanan tersebut juga tidak menghalangi pemain untuk mengakses atau memainkan gim Capcom.
Dengan demikian, kebocoran data ini tidak berarti seluruh layanan gim perusahaan mengalami gangguan operasional.
Namun, pengguna tetap perlu meningkatkan kewaspadaan karena alamat email dan informasi akun tertentu telah terekspos.
Pengguna Resident Evil dan Street Fighter Perlu Waspada
Capcom dikenal sebagai pengembang dan penerbit sejumlah waralaba gim populer.
Beberapa judul terkenalnya antara lain Resident Evil, Street Fighter, Monster Hunter, dan Mega Man.
CAPCOM ID digunakan untuk mengakses layanan daring dan fitur tertentu dalam ekosistem gim perusahaan.
Salah satu contohnya adalah layanan online Street Fighter 6.
Namun, insiden tersebut tidak berarti seluruh pemain dari setiap gim Capcom otomatis terdampak.
Risiko berkaitan dengan informasi yang tercatat dalam sistem CAPCOM ID dan hasil pemeriksaan perusahaan.
Karena itu, pemain yang memiliki akun CAPCOM ID disarankan memperhatikan pemberitahuan resmi dari Capcom.
Ancaman Phishing Jadi Perhatian Setelah Kebocoran Data
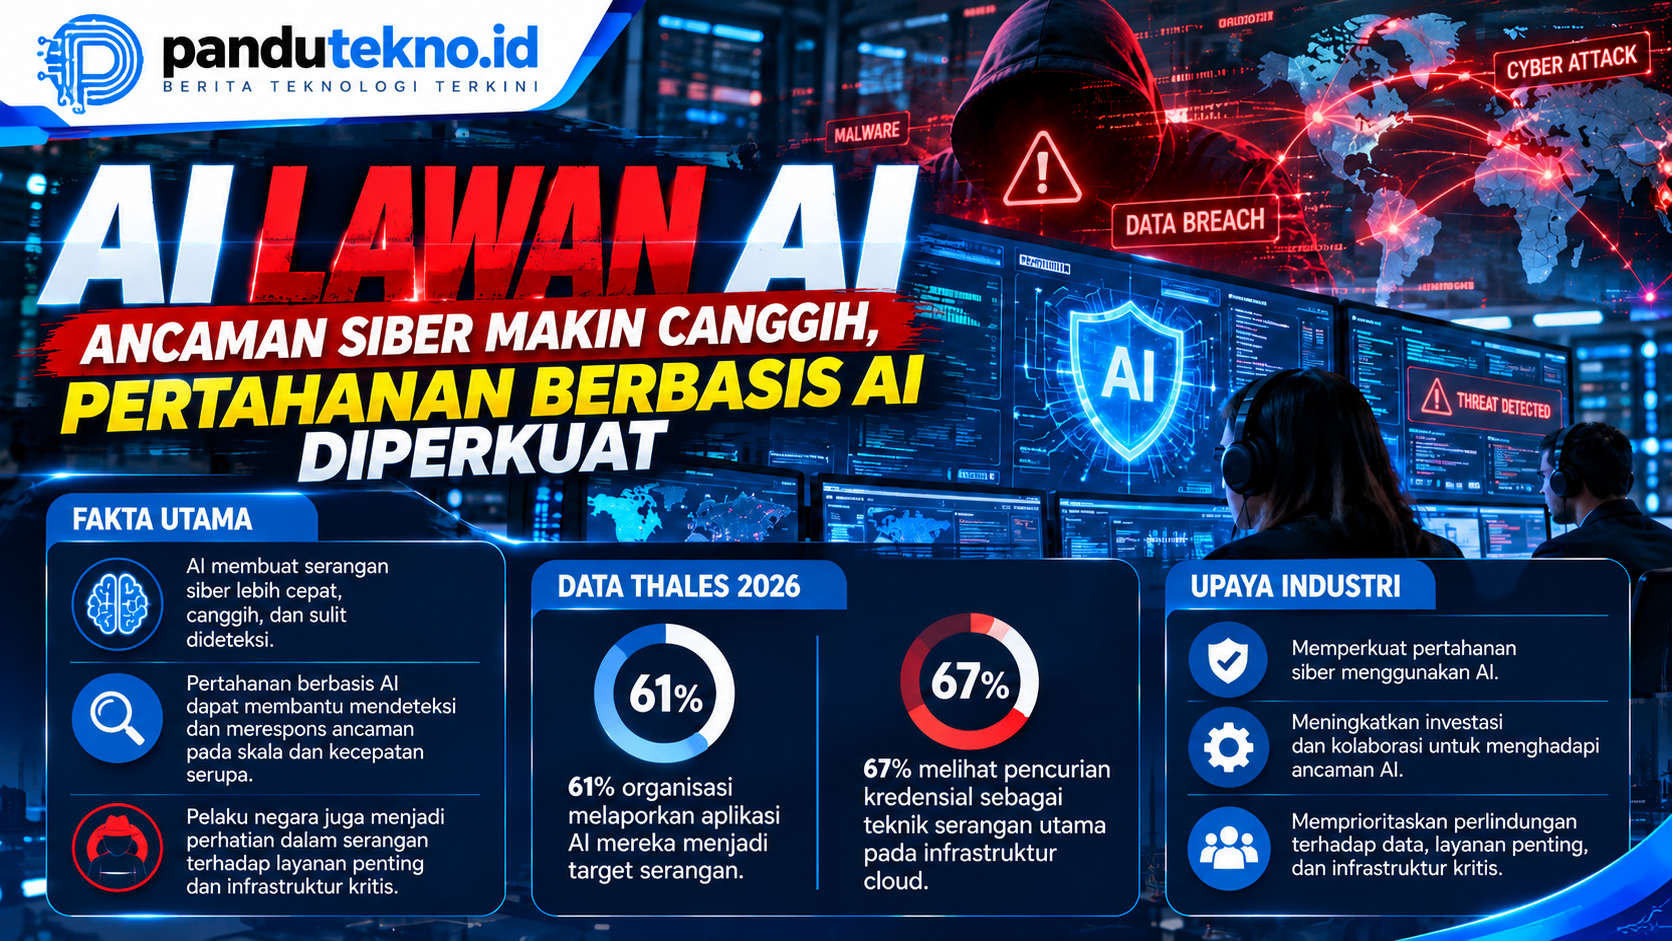
Kebocoran data Capcom berpotensi meningkatkan risiko penipuan digital melalui email dan pesan elektronik.
Penyerang yang memperoleh alamat email pengguna dapat mencoba mengirim pesan dengan menyamar sebagai perusahaan.
Modus ini dikenal sebagai phishing.
Pesan penipuan dapat menggunakan alasan pembaruan keamanan, verifikasi akun, atau pemulihan kata sandi untuk mengelabui korban.
Jika pengguna mengikuti instruksi berbahaya, informasi tambahan dapat dicuri atau perangkat berisiko terinfeksi malware.
Capcom secara khusus memperingatkan pelanggan agar berhati-hati terhadap pesan mencurigakan yang mengatasnamakan perusahaan maupun pihak terkait.
Pengguna diminta tidak membuka tautan atau lampiran yang tidak dapat dipastikan keasliannya.
Cara Mengamankan Akun CAPCOM ID
Setelah insiden kebocoran data, pengguna dapat melakukan sejumlah langkah untuk meningkatkan keamanan akun.
Pertama, periksa pemberitahuan resmi dari Capcom mengenai kondisi layanan CAPCOM ID.
Kedua, hindari membuka tautan yang dikirim melalui email mencurigakan.
Ketiga, akses situs CAPCOM ID dengan mengetik alamat resminya secara langsung melalui browser.
Keempat, gunakan kata sandi yang kuat dan berbeda dari akun layanan lainnya.
Kelima, periksa aktivitas akun untuk memastikan tidak terdapat perubahan yang tidak dikenal.
Selain itu, pengguna sebaiknya tidak membagikan kode verifikasi atau informasi login kepada pihak lain.
Apabila menerima pemberitahuan perubahan kata sandi yang tidak dilakukan sendiri, segera hubungi layanan dukungan resmi Capcom.
Langkah-langkah tersebut dapat membantu mengurangi risiko penyalahgunaan akun setelah insiden keamanan.
Capcom Klaim Metode Serangan Telah Ditangani
Capcom menyatakan telah mengidentifikasi dan menangani metode yang digunakan dalam serangan tersebut.
Perusahaan juga mengumumkan bahwa langkah tanggap darurat telah diselesaikan.
Meski demikian, Capcom tidak menjelaskan secara terperinci metode teknis yang digunakan penyerang untuk memperoleh akses.
Karena itu, belum tepat menyimpulkan bahwa serangan dilakukan menggunakan jenis malware atau kerentanan tertentu.
Perusahaan menyatakan akan terus memperkuat sistem keamanan informasi dan mengambil langkah pencegahan agar kejadian serupa tidak terulang.
Selain itu, layanan dukungan pelanggan telah disediakan untuk membantu pengguna yang membutuhkan informasi mengenai insiden tersebut.
Capcom Pernah Mengalami Serangan Siber pada 2020
Insiden terbaru ini kembali menyoroti tantangan keamanan digital yang dihadapi industri gim.
Sebelumnya, Capcom juga pernah menjadi korban serangan ransomware pada November 2020.
Serangan tersebut berdampak pada informasi internal dan data sejumlah pelanggan serta mitra bisnis.
Pengalaman tersebut menunjukkan bahwa perusahaan pengembang gim juga menghadapi risiko keamanan siber yang kompleks.
Banyaknya akun pengguna, layanan daring, dan integrasi sistem membuat perlindungan informasi menjadi kebutuhan penting.
Karena itu, keamanan data tidak hanya berkaitan dengan perlindungan server, tetapi juga kepercayaan pelanggan terhadap layanan digital.
Kebocoran Data Capcom Jadi Peringatan bagi Industri Gaming
Kebocoran data Capcom yang melibatkan lebih dari 11,7 juta catatan akun menunjukkan besarnya dampak yang dapat ditimbulkan oleh akses tidak sah terhadap sistem digital.
Meskipun perusahaan belum menemukan bukti kebocoran kata sandi asli dan memastikan informasi kartu kredit tidak terdampak, risiko penyalahgunaan alamat email tetap perlu diperhatikan.
Capcom telah mengambil langkah darurat, mengatur ulang kata sandi pada 196 akun, dan menyelesaikan pemeriksaan tambahan yang menemukan 19 catatan e-Capcom terdampak.
Perusahaan juga memastikan layanan gim tetap berjalan serta melanjutkan pemantauan keamanan.
Bagi pengguna, langkah terpenting adalah meningkatkan kewaspadaan terhadap phishing, memeriksa aktivitas akun, dan mengikuti informasi resmi perusahaan.