PANDUTEKNO.ID – JAKARTA. Dua celah keamanan kritis pada bahasa pemrograman PHP memicu peringatan bagi pengelola website di berbagai negara, termasuk Indonesia. Kerentanan yang dikenal sebagai PHP2Shell tersebut berpotensi memungkinkan penyerang menjalankan kode berbahaya dari jarak jauh tanpa harus masuk ke akun administrator.
Celah keamanan PHP2Shell menjadi perhatian serius karena PHP digunakan oleh banyak website, termasuk portal berita, toko online, dan layanan digital perusahaan.
Badan Siber dan Sandi Negara (BSSN) mengingatkan pengelola sistem untuk segera memasang pembaruan keamanan. Langkah tersebut diperlukan untuk mengurangi risiko eksploitasi pada server yang masih menjalankan PHP versi rentan.
Sementara itu, tim pengembang PHP telah merilis perbaikan keamanan pada Rabu, 21 Oktober 2026.
Celah Keamanan PHP2Shell Memiliki Risiko Kritis
PHP2Shell merupakan sebutan untuk dua kerentanan yang ditemukan pada mesin pemrosesan PHP.
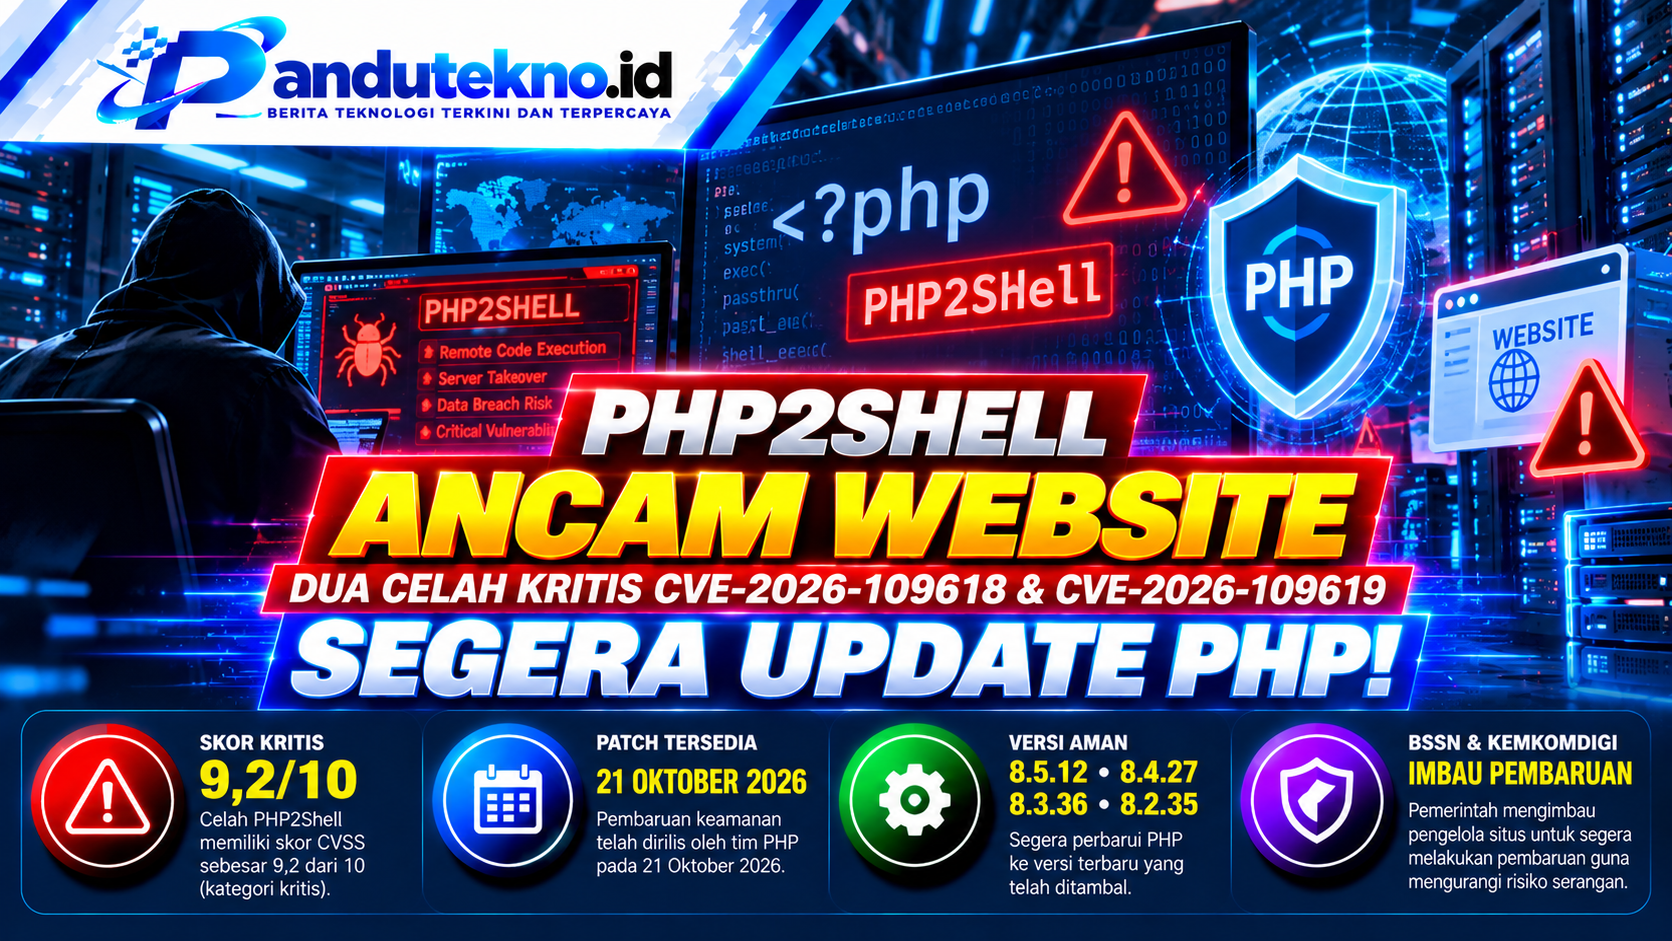
Kedua celah tersebut memiliki identitas CVE-2026-109618 dan CVE-2026-109619.
Berdasarkan peringatan CSIRT Kementerian Komunikasi dan Digital pada 22 Oktober 2026, masing-masing kerentanan memperoleh skor CVSS 4.0 sebesar 9,2.
Nilai tersebut termasuk kategori kritis karena serangan dapat berdampak besar terhadap keamanan server.
Dalam kondisi tertentu, penyerang berpotensi menjalankan perintah pada sistem tanpa autentikasi.
Namun, keberhasilan serangan tetap bergantung pada versi PHP, konfigurasi server, dan kondisi teknis lainnya.
Mengapa PHP2Shell Berbahaya bagi Website?
Bahaya utama PHP2Shell terletak pada lokasi kerentanannya.
Celah ini ditemukan pada komponen inti PHP, bukan hanya pada plugin atau aplikasi website tertentu.
Artinya, pengelola website tidak cukup hanya memastikan kode aplikasi sudah aman.
Server juga harus menggunakan versi PHP yang telah mendapatkan pembaruan keamanan.
Jika celah berhasil dieksploitasi, penyerang berpotensi mengambil alih proses server yang rentan.
Selain itu, serangan dapat membuka peluang pencurian data, perubahan konten, atau penyebaran perangkat lunak berbahaya.
Namun, dampak aktual bergantung pada hak akses proses PHP dan perlindungan tambahan yang diterapkan.
Dua Kerentanan PHP2Shell yang Perlu Diwaspadai
Peringatan Kemkomdigi menjelaskan bahwa PHP2Shell mencakup dua jenis masalah keamanan.
Kerentanan pertama, CVE-2026-109618, berkaitan dengan penanganan kondisi kehabisan memori atau out-of-memory.
Dalam kondisi tertentu, kesalahan pengelolaan memori dapat menyebabkan kerusakan struktur data internal PHP.
Sementara itu, CVE-2026-109619 berkaitan dengan referensi memori yang masih digunakan setelah memori tersebut dibebaskan.
Masalah tersebut dikenal sebagai use-after-free.
Kedua kerentanan dapat membuka peluang eksekusi kode jarak jauh apabila kondisi eksploitasi terpenuhi.
Karena itu, pengelola server perlu memperbarui seluruh lingkungan PHP yang terdampak.
BSSN Ingatkan Pengelola Website Segera Update
BSSN menyarankan administrator sistem menggunakan versi PHP yang telah menerima perbaikan keamanan.
Pembaruan tersebut harus diterapkan pada seluruh runtime PHP yang digunakan oleh layanan website.
Selain itu, administrator perlu memulai ulang layanan terkait setelah memasang pembaruan.
Langkah tersebut penting agar sistem benar-benar menggunakan komponen PHP yang sudah diperbaiki.
Jika pembaruan belum dapat dilakukan, BSSN menyarankan pembatasan akses jaringan atau isolasi sementara terhadap layanan yang berisiko.
Namun, tindakan sementara tersebut tidak menggantikan pemasangan patch keamanan.
Daftar Versi PHP yang Sudah Mendapat Patch
Tim pengembang PHP menyediakan pembaruan untuk empat cabang utama.
Berikut versi pertama yang telah mendapatkan perbaikan PHP2Shell:
| Cabang PHP | Versi dengan patch |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Pengelola website yang menggunakan versi lebih lama pada cabang tersebut perlu segera memperbarui sistem.
Sementara itu, PHP 8.1 dan versi sebelumnya sudah berada di luar dukungan keamanan rutin proyek PHP.
Namun, beberapa penyedia sistem operasi menyediakan pembaruan melalui mekanisme backport.
Karena itu, administrator perlu memeriksa informasi keamanan dari penyedia sistem sebelum menentukan status patch.
Website WordPress Juga Perlu Memeriksa PHP
Pengguna WordPress perlu memperhatikan peringatan PHP2Shell karena platform tersebut berjalan menggunakan PHP.
Namun, kerentanan ini bukan berarti seluruh website WordPress otomatis telah diretas.
Risiko muncul apabila server menggunakan versi PHP yang rentan dan kondisi eksploitasi memungkinkan serangan.
Karena itu, pemilik WordPress sebaiknya memeriksa versi PHP melalui panel hosting atau informasi kesehatan situs.
Selanjutnya, lakukan pencadangan sebelum memperbarui lingkungan server.
Pemilik website juga perlu memastikan tema dan plugin tetap kompatibel dengan versi PHP yang digunakan.
Selain itu, pembaruan WordPress, tema, dan plugin tetap penting untuk menjaga keamanan secara menyeluruh.
Cloudflare Deteksi Upaya Serangan PHP2Shell
Ancaman PHP2Shell tidak hanya menjadi pembahasan penelitian keamanan.
Cloudflare dilaporkan telah mendeteksi lalu lintas serangan yang menargetkan kedua kerentanan tersebut.
Perusahaan tersebut kemudian memperbarui perlindungan melalui web application firewall atau WAF.
Sistem WAF dapat membantu menyaring permintaan berbahaya sebelum mencapai aplikasi.
Namun, perlindungan jaringan tidak menjamin seluruh metode eksploitasi dapat dihentikan.
Karena itu, pemasangan patch PHP tetap menjadi langkah utama.
Pengelola website sebaiknya tidak hanya mengandalkan firewall untuk melindungi server yang rentan.
Sejumlah Website Pemerintah Lakukan Pencegahan
Ancaman PHP2Shell juga mendorong sejumlah lembaga pemerintah di luar negeri mengambil langkah pengamanan.
Menurut laporan detikInet yang merujuk pada Reuters, sejumlah layanan digital pemerintah di Eropa sempat dinonaktifkan sementara pada 21 Oktober 2026.
Langkah tersebut dilakukan sebagai tindakan pencegahan ketika pengelola sistem mempersiapkan pembaruan keamanan.
Beberapa layanan di Belanda dan Jerman termasuk yang terdampak pembatasan sementara.
Namun, penonaktifan layanan tidak otomatis berarti sistem tersebut telah berhasil diretas.
Tindakan pencegahan dapat dilakukan untuk mengurangi risiko sampai pembaruan tersedia dan diterapkan.
Cara Melindungi Website dari PHP2Shell
Pengelola website perlu segera mengevaluasi lingkungan server yang digunakan.
Pertama, periksa versi PHP pada seluruh layanan yang terhubung ke internet.
Kedua, pastikan paket PHP telah mendapatkan perbaikan keamanan resmi.
Ketiga, lakukan pencadangan data dan uji kompatibilitas aplikasi sebelum memperbarui sistem.
Selanjutnya, pasang pembaruan dan mulai ulang layanan PHP atau web server yang diperlukan.
Setelah itu, administrator perlu memeriksa log keamanan untuk mendeteksi aktivitas mencurigakan.
Jika terdapat indikasi kompromi, pengelola harus melakukan investigasi dan mengamankan kredensial yang berpotensi terdampak.
Selain itu, layanan yang belum dapat diperbarui sebaiknya dibatasi aksesnya hingga risiko dapat ditangani.
Mengapa Pembaruan PHP Tidak Boleh Ditunda?
PHP merupakan komponen penting dalam pengoperasian banyak website.
Karena itu, kerentanan pada mesin PHP dapat memiliki dampak lebih luas dibandingkan celah pada satu aplikasi tertentu.
Selain itu, informasi mengenai kerentanan yang telah dipublikasikan dapat dimanfaatkan oleh pihak yang berupaya mencari server belum diperbarui.
Administrator perlu mempercepat proses pembaruan untuk memperkecil periode paparan risiko.
Namun, pembaruan tetap harus dilakukan secara terencana agar tidak mengganggu layanan penting.
Bagi organisasi yang memiliki banyak server, inventarisasi seluruh instalasi PHP menjadi langkah awal yang sangat penting.
Kesimpulan
Celah keamanan PHP2Shell menjadi ancaman serius bagi pengelola website karena berpotensi memungkinkan eksekusi kode jarak jauh tanpa autentikasi.
Dua kerentanan yang teridentifikasi sebagai CVE-2026-109618 dan CVE-2026-109619 memiliki tingkat keparahan 9,2 berdasarkan CVSS 4.0.
Tim pengembang PHP telah menyediakan pembaruan keamanan sejak 21 Oktober 2026.
BSSN dan Kemkomdigi mengingatkan administrator untuk segera memperbarui sistem, memeriksa konfigurasi server, serta menerapkan perlindungan tambahan.
Bagi pengguna WordPress dan pengelola website lainnya, pemeriksaan versi PHP menjadi langkah penting untuk mengurangi risiko serangan.