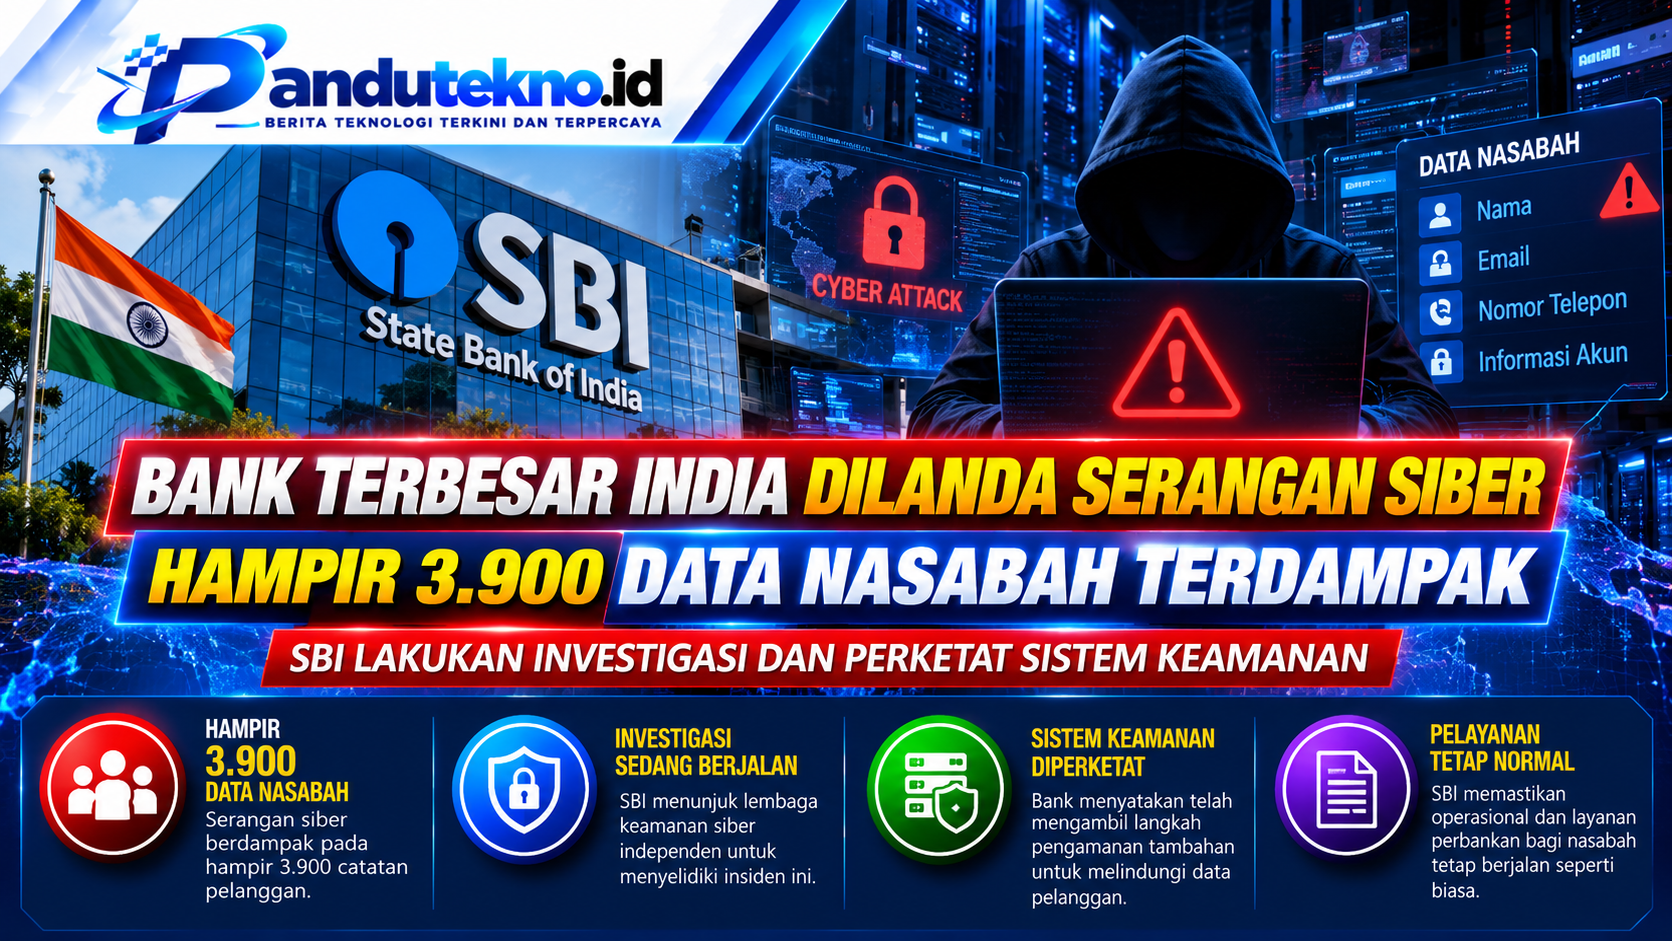
PANDUTEKNO.ID – New Delhi. Kebocoran data nasabah SBI menjadi sorotan setelah State Bank of India, bank terbesar di India, melaporkan insiden keamanan siber yang melibatkan 3.897 rekaman pelanggan. Informasi pribadi tersebut ditemukan dalam kumpulan data yang beredar di dark web.
Insiden ini diumumkan pada Rabu (21/10/2026). SBI menyatakan telah memulai investigasi untuk memastikan sumber kebocoran, keaslian data, dan potensi dampaknya terhadap nasabah.
Mengutip Reuters, informasi yang teridentifikasi mencakup nama pelanggan, nomor telepon, tanggal lahir, alamat email, alamat tempat tinggal, serta sejumlah informasi terkait pinjaman.
Kasus ini kembali mengingatkan pentingnya perlindungan data pribadi dalam layanan perbankan digital.
Kebocoran Data Nasabah SBI Mencapai 3.897 Rekaman
State Bank of India mengidentifikasi 3.897 rekaman pelanggan yang mengandung informasi pribadi atau personally identifiable information (PII).
Temuan tersebut diperoleh melalui pemeriksaan awal terhadap sekitar 375.000 rekaman yang ditemukan di dark web.
Namun, angka 375.000 tidak boleh langsung diartikan sebagai jumlah nasabah SBI yang dipastikan terdampak.
Hingga pengumuman tersebut, bank baru mengidentifikasi 3.897 rekaman yang mengandung informasi pribadi pelanggan.
SBI masih menyelidiki keaslian dan kelengkapan data untuk menentukan sejauh mana insiden sebenarnya terjadi.
Data Apa Saja yang Diduga Bocor?
Berdasarkan hasil analisis awal SBI, informasi yang teridentifikasi meliputi beberapa jenis data pribadi.
Data tersebut mencakup nama nasabah, nomor telepon seluler, tanggal lahir, alamat email, dan alamat tempat tinggal.
Selain itu, terdapat pengenal pelanggan dan cabang, serta informasi terkait pengajuan atau catatan pinjaman.
Jenis informasi tersebut perlu dilindungi karena dapat digunakan untuk mengidentifikasi seseorang.
Apabila jatuh ke tangan pihak yang tidak bertanggung jawab, data pribadi berpotensi disalahgunakan untuk penipuan atau pencurian identitas.
Meski demikian, belum ada konfirmasi bahwa seluruh data yang beredar telah digunakan untuk melakukan penipuan terhadap nasabah.
SBI Terima Peringatan pada 16 Oktober 2026
SBI menyebut telah menerima peringatan mengenai dugaan kebocoran data pada 16 Oktober 2026.
Peringatan tersebut berasal dari penyedia layanan intelijen ancaman siber, Defence Cyber Agency, serta Indian Computer Emergency Response Team atau CERT-In.
Setelah menerima informasi itu, bank mengaktifkan prosedur tanggap insiden keamanan siber.
Langkah tersebut dilakukan untuk menilai ancaman, membatasi potensi dampak, dan memulai pemeriksaan terhadap data yang diduga bocor.
SBI juga melakukan koordinasi dengan pihak terkait untuk mendalami insiden.
SBI Libatkan Lembaga Keamanan Siber Independen
Untuk menyelidiki kasus ini, SBI menunjuk lembaga keamanan siber independen yang terdaftar dalam panel CERT-In.
Lembaga tersebut bertugas melakukan penilaian menyeluruh terhadap dugaan kebocoran.
Pemeriksaan mencakup keaslian data, kemungkinan sumber kebocoran, cakupan informasi yang terpapar, serta risiko bagi nasabah dan bank.
Dalam keterangannya, SBI menyatakan bahwa investigasi terperinci diperlukan untuk memastikan kondisi sebenarnya.
Karena penyelidikan masih berlangsung, penyebab pasti kebocoran belum diumumkan.
Identitas pelaku dan metode serangan juga belum dapat dipastikan berdasarkan informasi resmi yang tersedia.
Layanan Perbankan SBI Tetap Beroperasi
Di tengah investigasi, SBI menyatakan bahwa insiden tersebut tidak diperkirakan menimbulkan dampak material terhadap kegiatan usaha utama.
Bank juga menyebut operasional inti, kinerja keuangan, dan kelangsungan bisnisnya tidak mengalami gangguan material akibat insiden tersebut.
Artinya, temuan kebocoran data tidak serta-merta menunjukkan bahwa seluruh sistem perbankan SBI telah lumpuh.
Namun, kondisi operasional yang tetap berjalan tidak menghilangkan risiko penyalahgunaan informasi pribadi.
Perlindungan data pelanggan tetap menjadi bagian penting dalam penanganan insiden.
Mengapa Kebocoran Data di Dark Web Berbahaya?
Dark web merupakan bagian dari internet yang umumnya diakses menggunakan perangkat lunak atau jaringan khusus.
Sebagian layanan di dalamnya digunakan untuk tujuan yang sah. Namun, dark web juga dapat menjadi tempat peredaran data hasil kejahatan siber.
Informasi pribadi yang bocor dapat dimanfaatkan untuk membuat pesan penipuan terlihat lebih meyakinkan.
Sebagai contoh, pelaku dapat menghubungi korban dengan menyebut nama lengkap atau informasi pinjaman untuk berpura-pura menjadi petugas bank.
Metode tersebut dikenal sebagai social engineering atau rekayasa sosial.
Karena itu, kebocoran data tidak selalu harus melibatkan kata sandi atau saldo rekening untuk menimbulkan risiko keamanan.
Nasabah Berpotensi Menjadi Target Phishing
Salah satu risiko setelah kebocoran data adalah meningkatnya kemungkinan serangan phishing.
Phishing merupakan upaya penipuan untuk memperoleh informasi rahasia melalui pesan, situs web, atau komunikasi yang menyamar sebagai pihak tepercaya.
Pelaku dapat mengirimkan tautan palsu yang mengatasnamakan bank.
Mereka juga dapat meminta korban memberikan kode OTP, PIN, kata sandi, atau informasi rekening.
Namun, belum ada bukti resmi bahwa 3.897 rekaman dalam insiden SBI telah digunakan untuk serangan phishing.
Risiko tersebut merupakan potensi penyalahgunaan data yang perlu diwaspadai.
Cara Melindungi Rekening Setelah Insiden Kebocoran Data
Kasus SBI menjadi pengingat bagi pengguna layanan perbankan untuk meningkatkan kewaspadaan digital.
Nasabah sebaiknya memeriksa aktivitas rekening secara berkala melalui aplikasi atau situs resmi bank.
Jangan memberikan kode OTP, PIN, kata sandi, atau informasi autentikasi kepada siapa pun yang menghubungi melalui telepon maupun pesan.
Pengguna juga disarankan menghindari tautan mencurigakan yang mengatasnamakan bank.
Apabila menerima pemberitahuan mengenai kebocoran data, pastikan informasi tersebut berasal dari saluran komunikasi resmi.
Jika menemukan transaksi yang tidak dikenal, segera hubungi layanan pelanggan bank melalui nomor resmi.
Penggunaan autentikasi tambahan dan pembaruan aplikasi juga dapat membantu meningkatkan keamanan akun.
Keamanan Siber Perbankan India Jadi Perhatian
Insiden SBI terjadi ketika sektor keuangan India menghadapi perhatian yang semakin besar terhadap ancaman keamanan digital.
Regulator perbankan India terus mendorong lembaga keuangan memperkuat sistem keamanan dan pengelolaan risiko teknologi.
Pertumbuhan transaksi digital membuat bank menyimpan serta memproses informasi pelanggan dalam jumlah besar.
Kondisi tersebut meningkatkan kebutuhan terhadap pengawasan sistem, pengendalian akses, dan respons insiden yang cepat.
Selain melindungi infrastruktur, lembaga keuangan perlu memastikan bahwa data pelanggan hanya dapat diakses oleh pihak yang berwenang.
Investigasi Masih Berlangsung
SBI belum mengumumkan kesimpulan akhir mengenai penyebab dan keseluruhan dampak insiden.
Perusahaan masih menilai apakah seluruh data yang ditemukan benar-benar berasal dari sistem atau sumber yang terkait dengan bank.
Investigasi juga diperlukan untuk memastikan apakah terdapat informasi lain yang belum teridentifikasi.
SBI menyatakan akan mengambil langkah perbaikan dan pencegahan sesuai kebutuhan serta ketentuan regulator.
Karena itu, perkembangan hasil investigasi menjadi hal penting untuk dipantau.
Kesimpulan
Kebocoran data nasabah SBI menjadi perhatian setelah bank terbesar India tersebut mengidentifikasi 3.897 rekaman pelanggan yang mengandung informasi pribadi di dark web.
Data yang teridentifikasi meliputi nama, nomor telepon, tanggal lahir, alamat, dan informasi terkait pinjaman.
SBI menerima peringatan pada 16 Oktober 2026 dan telah melibatkan lembaga keamanan siber independen untuk melakukan investigasi.
Bank menyatakan kegiatan operasional utamanya tidak mengalami gangguan material.
Meski demikian, kasus ini menunjukkan pentingnya perlindungan data pribadi serta kewaspadaan terhadap penipuan digital.