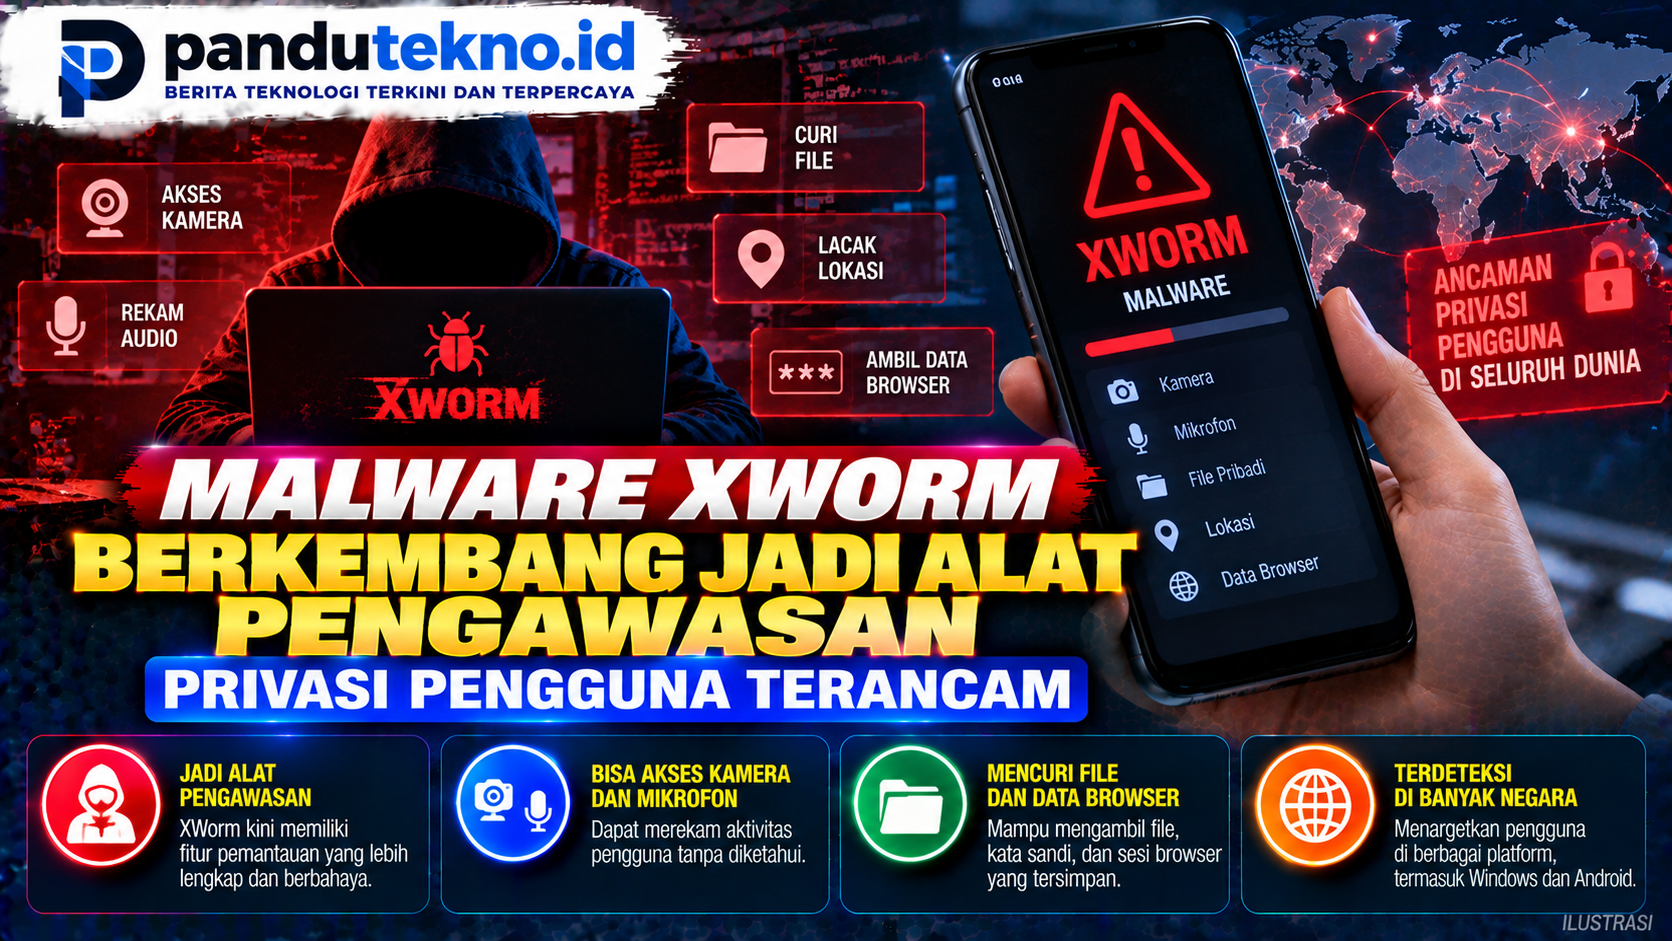
PANDUTEKNO.ID, JAKARTA – Malware XWorm terbaru menjadi ancaman serius bagi keamanan digital setelah peneliti menemukan kemampuan pengawasan yang semakin canggih. Program berbahaya ini tidak hanya dapat mencuri informasi, tetapi juga mengakses mikrofon, memantau lokasi, dan mengendalikan sesi browser pengguna yang sudah masuk ke akun.
Temuan tersebut diungkap Netskope Threat Labs dalam laporan berjudul XWorm Reborn: From Infostealer to Surveillance Platform, yang diterbitkan pada 12 Oktober 2026.
Peneliti mencatat 1.236 peristiwa deteksi XWorm di lebih dari 100 organisasi pelanggan selama kuartal III 2026. Jumlah tersebut meningkat empat kali lipat dibandingkan periode yang sama tahun sebelumnya.
Perkembangan ini menunjukkan bahwa XWorm telah berevolusi dari malware pencuri informasi menjadi perangkat pengawasan digital yang lebih kompleks.
Malware XWorm Terbaru Memiliki 46 Plugin
XWorm merupakan Remote Access Trojan (RAT), yaitu malware yang memungkinkan penyerang mengendalikan komputer korban dari jarak jauh.
Ancaman ini terutama menyasar perangkat berbasis Windows.
Dalam laporan terbarunya, Netskope menemukan bahwa jumlah plugin XWorm meningkat dari 35 pada Juli 2025 menjadi 46 pada Oktober 2026.
Plugin tersebut memperluas kemampuan malware untuk menjalankan berbagai aktivitas berbahaya.
Beberapa fitur baru memungkinkan penyerang memantau lokasi, mendengarkan suara melalui mikrofon, dan mengendalikan browser korban.
Netskope juga mengidentifikasi empat versi XWorm yang beredar sejak laporan sebelumnya, yaitu V6.4, V6.5 atau XWorm Reborn, V7.2, dan V7.4.
Bisa Menyadap Mikrofon Tanpa Sepengetahuan Pengguna
Salah satu kemampuan yang menjadi sorotan adalah plugin Microphone.
Fitur tersebut memungkinkan operator malware menerima aliran audio langsung dari mikrofon komputer yang telah terinfeksi.
Artinya, percakapan di sekitar perangkat berpotensi terdengar oleh penyerang tanpa sepengetahuan pemilik komputer.
Dalam laporan resminya, Netskope menjelaskan:
“The Microphone plugin streams live audio from the victim’s device.”
Pernyataan tersebut berarti plugin Microphone dapat mengalirkan audio secara langsung dari perangkat korban.
Selain mikrofon, XWorm juga memiliki kemampuan mengambil gambar melalui webcam sesuai perintah penyerang.
Fitur ini meningkatkan risiko pelanggaran privasi, terutama jika komputer digunakan untuk pekerjaan atau aktivitas pribadi.
Lokasi Korban Bisa Dilacak
Malware XWorm terbaru juga dilengkapi plugin Maps untuk mengumpulkan informasi lokasi perangkat.
Menurut Netskope, plugin tersebut dapat meminta informasi lokasi tanpa menampilkan permintaan izin yang terlihat oleh pengguna.
Dalam kondisi tertentu, malware dapat menggunakan informasi lokasi yang tersedia pada sistem Windows.
Jika koordinat presisi tidak tersedia, penentuan lokasi dapat menggunakan informasi berbasis alamat IP.
Namun, lokasi berdasarkan IP tidak selalu menunjukkan posisi geografis korban secara akurat.
Kemampuan ini tetap menimbulkan risiko karena penyerang dapat memperoleh informasi mengenai keberadaan atau perkiraan lokasi perangkat yang terinfeksi.
Akun Online Bisa Dibajak Tanpa Mencuri Password
Temuan paling mengkhawatirkan lainnya adalah plugin HBrowser.
Fitur ini memungkinkan penyerang mengendalikan browser yang sedang digunakan korban, termasuk ketika pengguna telah masuk ke akun tertentu.
Penyerang dapat berinteraksi dengan halaman yang terbuka melalui perintah jarak jauh.
Aktivitas tersebut mencakup penggunaan mouse, keyboard, serta pemantauan tampilan browser.
Dalam laporan Netskope, peneliti menjelaskan bahwa HBrowser dapat memberikan akses ke sesi browser yang telah terautentikasi tanpa harus mencuri kata sandi terlebih dahulu.
Kondisi tersebut juga dapat melewati kebutuhan autentikasi multifaktor (MFA) tambahan pada sesi yang sudah aktif.
Namun, hal ini tidak berarti XWorm mampu menembus seluruh sistem MFA dalam setiap keadaan.
Risiko utamanya muncul ketika perangkat korban sudah terinfeksi dan sesi akun masih terbuka.
Deteksi XWorm Naik Empat Kali Lipat
Netskope Threat Labs mencatat 1.236 peristiwa deteksi XWorm pada kuartal III 2026.
Aktivitas tersebut ditemukan pada lebih dari 100 organisasi pelanggan.
Jumlah deteksi meningkat empat kali lipat dibandingkan kuartal III 2025.
Sekitar 35 persen pelanggan terdampak yang diamati berasal dari sektor jasa keuangan.
Aktivitas XWorm juga terpantau di sejumlah negara, termasuk India, Brasil, Italia, Panama, dan Amerika Serikat.
Meski demikian, angka 1.236 merupakan jumlah peristiwa deteksi, bukan jumlah pasti perangkat yang berhasil diretas.
Satu perangkat atau organisasi dapat menghasilkan lebih dari satu peristiwa deteksi.
Kebocoran Kode Mempercepat Perkembangan XWorm
Peneliti mengaitkan peningkatan aktivitas XWorm dengan beredarnya perangkat pembuat malware atau builder yang telah dibobol.
Versi builder tersebut muncul secara publik pada Juni 2025.
Kemudian, kode sumber XWorm V6.4 yang dimodifikasi juga bocor pada Agustus 2025.
Kondisi ini memperbesar risiko karena pengembangan dan modifikasi malware menjadi lebih mudah dilakukan oleh pihak lain.
Netskope menemukan bahwa aktivitas deteksi meningkat tajam setelah kebocoran tersebut.
Sepanjang 2026, berbagai varian XWorm terus ditemukan dengan kemampuan yang semakin berkembang.
Bagaimana Malware XWorm Menyebar?
XWorm dapat menyebar melalui berbagai metode serangan siber.
Salah satu jalur yang telah didokumentasikan peneliti adalah email phishing.
Penyerang dapat menggunakan dokumen atau tautan berbahaya untuk mengelabui pengguna agar menjalankan file tertentu.
Serangan juga dapat melibatkan skrip dan program tambahan yang mengunduh malware ke perangkat korban.
Karena itu, pengguna perlu berhati-hati ketika menerima lampiran email, terutama dari pengirim yang tidak dikenal.
File yang terlihat seperti dokumen biasa tidak selalu aman untuk dibuka.
Penggunaan perangkat lunak tidak resmi atau sumber unduhan yang tidak tepercaya juga dapat meningkatkan risiko keamanan.
Cara Melindungi Komputer dari XWorm
Pengguna Windows dapat mengurangi risiko infeksi dengan menerapkan langkah keamanan berikut:
- Perbarui Windows dan aplikasi secara rutin. Pembaruan membantu menutup celah keamanan yang diketahui.
- Gunakan perlindungan antivirus yang aktif. Pastikan fitur pemantauan ancaman tidak dimatikan.
- Jangan sembarangan membuka lampiran email. Periksa pengirim dan keaslian pesan sebelum mengunduh file.
- Hindari perangkat lunak bajakan. Gunakan aplikasi dari situs resmi atau sumber yang tepercaya.
- Periksa aktivitas akun. Waspadai perubahan pengaturan atau transaksi yang tidak dikenal.
- Aktifkan MFA. Perlindungan ini tetap penting, meskipun tidak dapat sepenuhnya mencegah penyalahgunaan sesi pada perangkat yang telah terinfeksi.
Jika komputer diduga terinfeksi, pengguna sebaiknya segera memutus koneksi jaringan dan menjalankan pemeriksaan keamanan.
Untuk akun penting, perubahan kata sandi dan pencabutan sesi login sebaiknya dilakukan dari perangkat lain yang dipastikan bersih.
Pada lingkungan perusahaan, tim keamanan perlu memeriksa perangkat terdampak sebelum mengizinkannya kembali terhubung ke jaringan.
Pengguna Windows Perlu Meningkatkan Kewaspadaan
Perkembangan XWorm menunjukkan bahwa ancaman keamanan digital tidak lagi terbatas pada pencurian kata sandi.
Penyerang kini dapat memanfaatkan perangkat korban untuk mengawasi aktivitas dan menggunakan sesi akun yang sudah aktif.
Hal ini membuat keamanan perangkat menjadi sama pentingnya dengan keamanan akun.
Meskipun seseorang menggunakan kata sandi yang kuat dan MFA, perangkat yang terinfeksi tetap dapat menjadi titik lemah.
Karena itu, perlindungan perlu mencakup sistem operasi, aplikasi, browser, serta kebiasaan pengguna dalam mengakses file dan tautan.
Kesimpulan
Malware XWorm terbaru berkembang menjadi ancaman pengawasan digital dengan kemampuan mengakses mikrofon, webcam, lokasi, dan sesi browser korban.
Laporan Netskope Threat Labs pada 12 Oktober 2026 menunjukkan jumlah plugin XWorm meningkat menjadi 46.
Selain itu, peneliti mencatat 1.236 peristiwa deteksi selama kuartal III 2026, meningkat empat kali lipat secara tahunan.
Temuan ini menjadi pengingat bahwa keamanan komputer tidak cukup hanya mengandalkan kata sandi.
Pengguna perlu memperbarui perangkat, menghindari file mencurigakan, dan menggunakan perlindungan keamanan yang memadai untuk mengurangi risiko serangan.