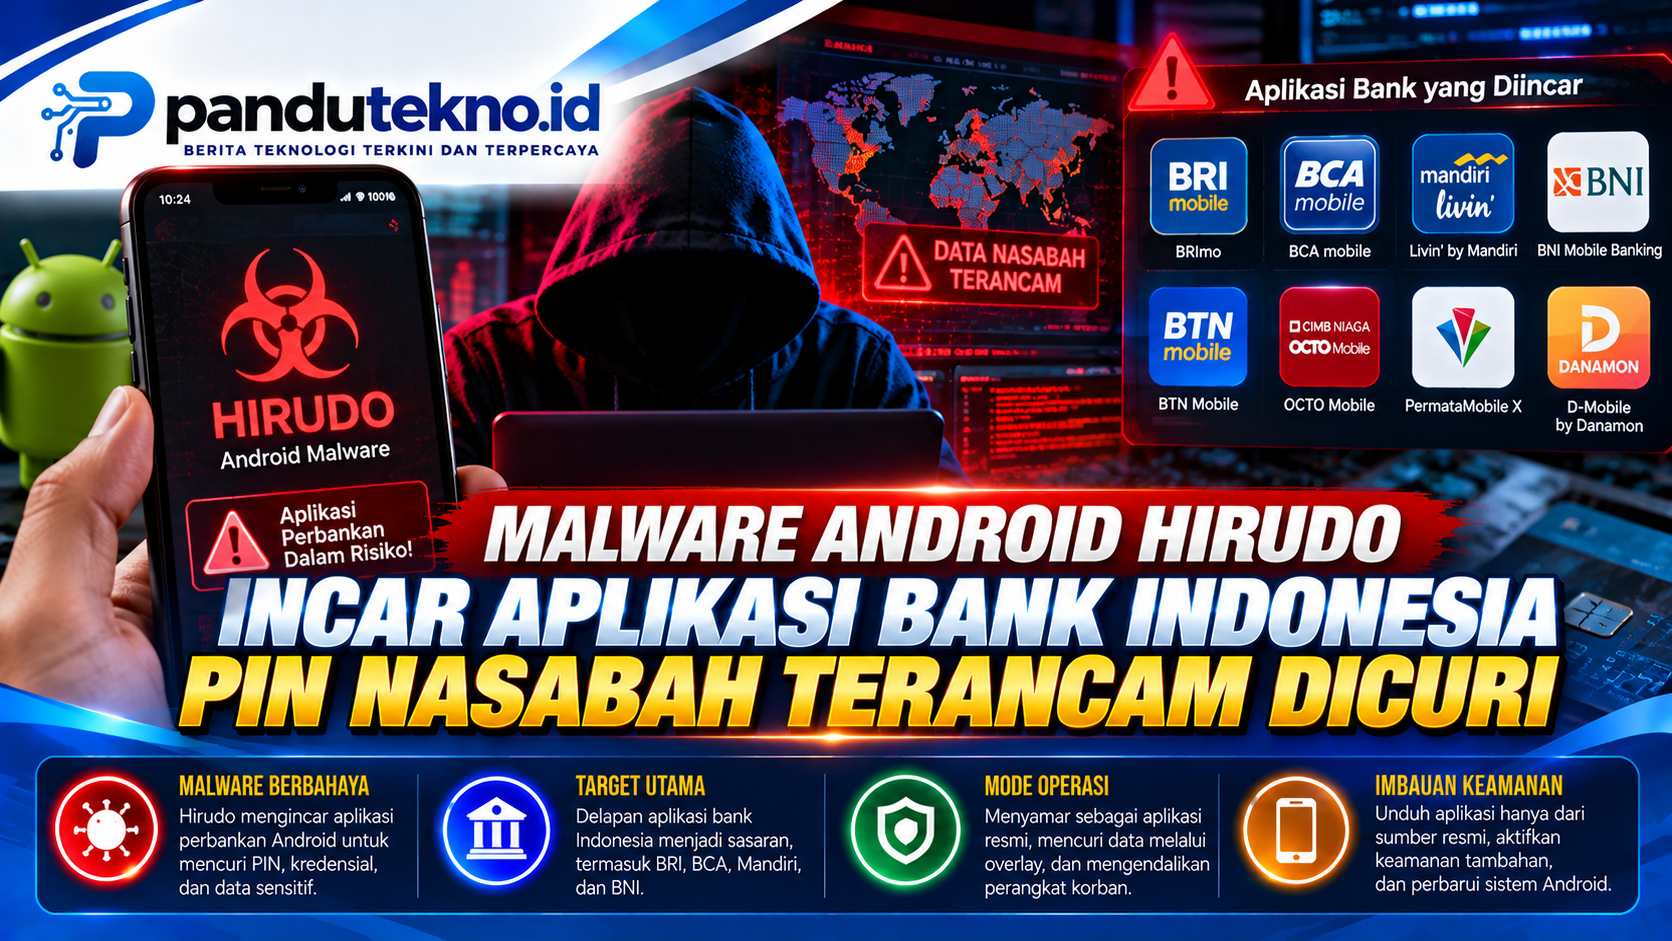
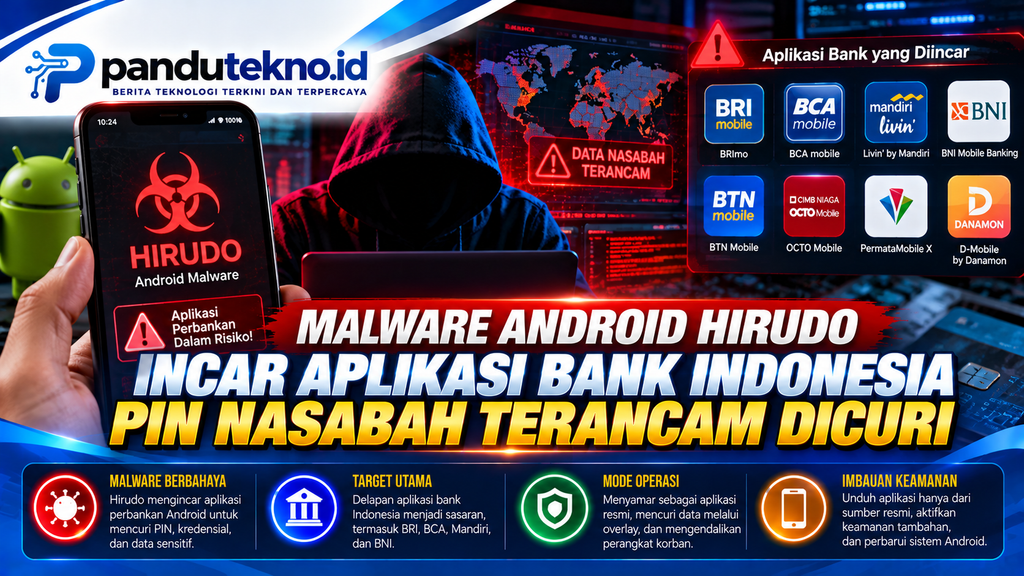
PANDUTEKNO.ID – Malware Android Hirudo menjadi ancaman keamanan digital yang perlu diwaspadai pengguna layanan perbankan di Indonesia. Perangkat lunak berbahaya ini dilaporkan dirancang untuk mengincar informasi sensitif pengguna aplikasi mobile banking, termasuk kredensial masuk dan PIN transaksi.
Ancaman tersebut menjadi perhatian karena masyarakat semakin mengandalkan ponsel untuk melakukan transfer uang, pembayaran, dan berbagai transaksi keuangan.
Pengguna Android perlu memahami cara kerja malware perbankan agar tidak mudah terjebak aplikasi palsu atau permintaan akses yang mencurigakan.
Meski demikian, kemunculan malware tidak berarti seluruh aplikasi mobile banking di Indonesia telah diretas. Risiko terutama muncul ketika perangkat pengguna terinfeksi perangkat lunak berbahaya.
Malware Android Hirudo Incar Pengguna Mobile Banking
Malware Android Hirudo dilaporkan menargetkan pengguna aplikasi perbankan di Indonesia.
Ancaman ini berkaitan dengan upaya pencurian informasi yang digunakan untuk mengakses rekening melalui perangkat seluler.
Dalam serangan malware perbankan, pelaku dapat memanfaatkan aplikasi berbahaya yang menyamar sebagai layanan resmi.
Setelah dipasang, aplikasi tersebut berpotensi meminta izin yang tidak sesuai dengan fungsi sebenarnya.
Izin berlebihan dapat membuka peluang penyalahgunaan perangkat, terutama apabila pengguna tidak memahami konsekuensinya.
Karena itu, masyarakat perlu memeriksa sumber aplikasi dan jenis akses yang diminta sebelum melakukan instalasi.
PIN dan Kredensial Perbankan Berisiko Dicuri
Salah satu informasi yang menjadi sasaran malware perbankan adalah kredensial pengguna.
Informasi tersebut dapat mencakup nama pengguna, kata sandi, dan PIN yang digunakan untuk mengakses layanan keuangan.
Dalam sejumlah teknik serangan Android, malware dapat menampilkan halaman masuk palsu di atas aplikasi asli.
Teknik ini dikenal sebagai overlay attack.
Pengguna mungkin mengira sedang memasukkan informasi ke aplikasi bank, padahal data dikirimkan kepada penyerang.
Namun, penggunaan teknik tersebut pada setiap sampel Hirudo harus dikonfirmasi melalui analisis teknis.
Tidak semua malware Android memiliki kemampuan atau metode serangan yang sama.
Mengapa Malware Perbankan Berbahaya?
Aplikasi mobile banking menyimpan akses ke berbagai layanan keuangan.
Jika kredensial pengguna berhasil dicuri, pelaku dapat mencoba menyalahgunakannya untuk masuk ke rekening.
Dalam beberapa kasus, penyerang juga berusaha memperoleh kode verifikasi atau memanfaatkan akses tambahan pada perangkat.
Risiko dapat meningkat ketika pengguna menggunakan kata sandi yang sama pada banyak layanan.
Karena itu, perlindungan rekening tidak cukup hanya dengan mengandalkan satu metode keamanan.
Pengguna perlu menjaga perangkat, kredensial, dan jalur komunikasi yang digunakan untuk menerima pemberitahuan transaksi.
Waspadai Aplikasi Android dari Sumber Tidak Resmi
Salah satu langkah penting untuk mengurangi risiko malware adalah menghindari pemasangan aplikasi dari sumber yang tidak dikenal.
File instalasi Android atau APK dapat disebarkan melalui pesan singkat, media sosial, dan tautan unduhan.
Pelaku penipuan terkadang menggunakan alasan pembaruan aplikasi, hadiah, atau dokumen penting untuk mendorong korban memasang file.
Karena itu, pengguna sebaiknya mengunduh aplikasi perbankan melalui toko aplikasi resmi atau tautan yang disediakan langsung oleh bank.
Periksa pula nama pengembang, informasi aplikasi, serta izin yang diminta.
Aplikasi yang mengaku sebagai layanan bank tetapi meminta akses tidak relevan patut dicurigai.
Izin Aksesibilitas Perlu Diperhatikan
Fitur aksesibilitas Android dirancang untuk membantu pengguna mengoperasikan perangkat.
Namun, izin tersebut dapat disalahgunakan oleh aplikasi berbahaya.
Aplikasi dengan akses yang luas berpotensi membaca elemen layar atau melakukan tindakan tertentu sesuai kemampuan dan izin yang diberikan.
Karena itu, jangan memberikan izin aksesibilitas kepada aplikasi yang tidak dikenal atau tidak membutuhkannya.
Pengguna dapat memeriksa pengaturan aksesibilitas pada perangkat masing-masing.
Jika menemukan layanan mencurigakan yang tidak pernah diaktifkan, segera lakukan pemeriksaan keamanan.
Perlu diingat bahwa tidak semua aplikasi yang meminta izin aksesibilitas bersifat berbahaya.
Penilaian harus mempertimbangkan fungsi dan reputasi aplikasi.
Cara Melindungi Rekening dari Malware Android Hirudo
Ada beberapa langkah yang dapat dilakukan pengguna untuk mengurangi risiko serangan malware perbankan.
Pertama, perbarui sistem Android secara berkala.
Pembaruan keamanan membantu menutup kerentanan yang dapat dimanfaatkan penyerang.
Kedua, aktifkan Google Play Protect.
Fitur ini membantu memeriksa aplikasi yang berpotensi membahayakan perangkat.
Ketiga, hindari mengunduh APK dari pesan tidak dikenal.
Jangan langsung memasang aplikasi yang dikirim melalui WhatsApp, SMS, atau media sosial.
Keempat, periksa izin aplikasi.
Waspadai permintaan akses yang tidak berkaitan dengan fungsi aplikasi.
Kelima, gunakan perlindungan rekening yang tersedia.
Aktifkan pemberitahuan transaksi dan fitur keamanan tambahan dari bank.
Keenam, jangan membagikan PIN atau kode OTP.
Bank tidak seharusnya meminta nasabah memberikan informasi rahasia melalui pesan atau telepon yang tidak terverifikasi.
Apa yang Harus Dilakukan Jika Ponsel Terinfeksi?
Apabila pengguna menduga ponselnya terinfeksi malware, langkah pertama adalah menghentikan aktivitas perbankan pada perangkat tersebut.
Gunakan perangkat lain yang dipercaya untuk menghubungi bank melalui kanal resmi.
Minta bantuan bank untuk mengamankan akses rekening apabila terdapat tanda penyalahgunaan.
Selanjutnya, periksa aplikasi yang baru dipasang dan lakukan pemeriksaan keamanan perangkat.
Jika ditemukan aplikasi berbahaya, hapus melalui prosedur yang aman.
Untuk infeksi serius, pemulihan perangkat ke pengaturan pabrik mungkin diperlukan setelah data penting dicadangkan dengan hati-hati.
Pengguna juga perlu mengganti kata sandi dari perangkat yang bersih.
Jika terdapat transaksi yang tidak dikenali, segera laporkan kepada bank dan simpan bukti transaksi.
Apakah Semua Bank Indonesia Terdampak?
Laporan mengenai malware yang menargetkan aplikasi perbankan tidak boleh disamakan dengan kebocoran sistem bank.
Serangan terhadap pengguna dapat terjadi melalui perangkat yang terinfeksi tanpa adanya peretasan pada infrastruktur bank.
Karena itu, masyarakat tidak perlu langsung menyimpulkan bahwa bank tertentu mengalami kebocoran data.
Informasi mengenai jumlah aplikasi yang ditargetkan, nama bank, serta jumlah korban perlu merujuk pada laporan teknis yang dapat diverifikasi.
Hingga ada konfirmasi resmi, daftar bank yang terdampak tidak sebaiknya disebarkan tanpa bukti.
Pentingnya Edukasi Keamanan Digital
Meningkatnya penggunaan layanan perbankan digital perlu diimbangi dengan pemahaman keamanan siber.
Pengguna sebaiknya mengenali tanda aplikasi mencurigakan dan modus penipuan yang memanfaatkan rasa panik atau iming-iming hadiah.
Selain itu, kebiasaan memeriksa tautan dan sumber aplikasi dapat membantu mengurangi risiko infeksi.
Bank dan penyedia layanan digital juga memiliki peran dalam memberikan edukasi kepada nasabah.
Pemberitahuan transaksi, verifikasi tambahan, dan layanan pengaduan resmi dapat membantu pengguna merespons aktivitas yang tidak dikenal.
Kesimpulan
Malware Android Hirudo menjadi pengingat pentingnya menjaga keamanan perangkat yang digunakan untuk mengakses mobile banking.
Ancaman malware perbankan dapat melibatkan pencurian kredensial, penyalahgunaan izin aplikasi, serta upaya mengambil alih akses rekening.
Namun, keberadaan malware tidak otomatis berarti seluruh sistem bank telah diretas.
Pengguna Android disarankan mengunduh aplikasi dari sumber resmi, memperbarui perangkat, memeriksa izin aplikasi, dan tidak membagikan PIN maupun OTP.
Jika menemukan aktivitas rekening mencurigakan, segera hubungi bank melalui saluran layanan resmi.