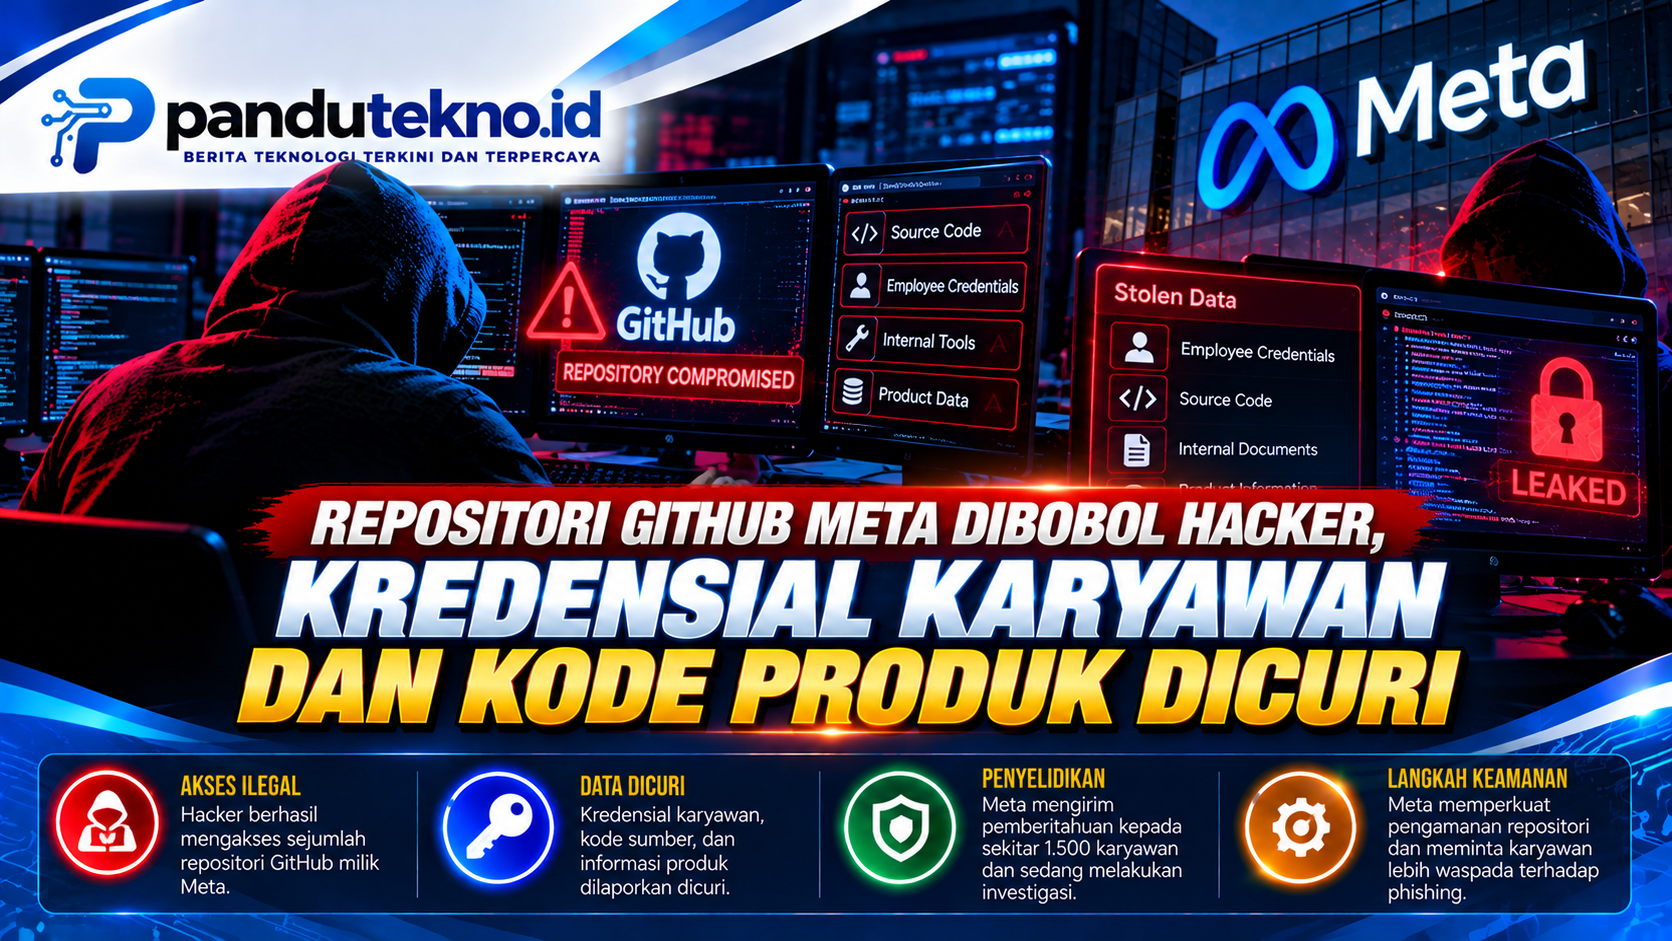
PANDUTEKNO.ID – GitHub Meta diretas dalam sebuah insiden keamanan yang dilaporkan melibatkan akses tidak sah ke sejumlah repositori kode milik perusahaan teknologi tersebut. Informasi yang diduga terekspos mencakup kredensial karyawan, kode sumber, serta dokumen internal.
Insiden ini menjadi perhatian karena repositori GitHub digunakan pengembang untuk menyimpan, mengelola, dan memperbarui kode perangkat lunak.
Menurut laporan media keamanan siber pada 15 Oktober 2026, Meta telah mengirimkan pemberitahuan terkait insiden tersebut kepada sekitar 1.500 orang.
Perusahaan juga dilaporkan melakukan penyelidikan untuk mengetahui cakupan akses tidak sah dan potensi dampaknya.
Meski demikian, insiden pada repositori kode tidak otomatis berarti seluruh layanan Meta, termasuk Facebook, Instagram, dan WhatsApp, berhasil diretas.
GitHub Meta Diretas, Apa yang Terjadi?
Laporan mengenai GitHub Meta diretas menyebutkan bahwa pelaku memperoleh akses ke sejumlah repositori yang digunakan dalam pengembangan perangkat lunak.
Repositori merupakan tempat penyimpanan kode yang memungkinkan tim pengembang bekerja sama dalam sebuah proyek.
Selain kode program, repositori terkadang menyimpan berkas konfigurasi, dokumentasi teknis, dan informasi yang berkaitan dengan proses pengembangan.
Apabila akses ke repositori tidak terlindungi dengan baik, pihak tidak berwenang dapat melihat atau menyalin informasi yang seharusnya hanya tersedia bagi tim internal.
Karena itu, akses tidak sah ke repositori perusahaan menjadi persoalan serius bagi keamanan sistem.
Kredensial Karyawan Dilaporkan Ikut Terekspos
Salah satu informasi yang dilaporkan terdampak adalah kredensial karyawan.
Kredensial dapat berupa informasi autentikasi yang digunakan untuk mengakses akun, sistem pengembangan, atau layanan internal.
Jika informasi tersebut dapat digunakan oleh penyerang, risiko akses lanjutan ke sistem lain dapat meningkat.
Namun, istilah kredensial yang terekspos tidak selalu berarti seluruh kata sandi karyawan telah dicuri.
Jenis informasi yang terdampak perlu dibedakan berdasarkan hasil penyelidikan dan pemberitahuan resmi perusahaan.
Dalam penanganan insiden seperti ini, penggantian kredensial dan pemeriksaan aktivitas akun menjadi langkah penting.
Kode Sumber Produk Meta Jadi Perhatian
Selain kredensial, laporan tersebut menyebutkan adanya kode sumber produk yang ikut diakses.
Kode sumber merupakan kumpulan instruksi yang digunakan pengembang untuk membangun perangkat lunak.
Bagi perusahaan teknologi, kode sumber dapat memiliki nilai penting karena berkaitan dengan pengembangan produk dan sistem internal.
Akses tidak sah terhadap kode sumber berpotensi memberikan informasi teknis kepada penyerang.
Namun, tidak semua kode sumber bersifat rahasia. Banyak perusahaan teknologi, termasuk Meta, juga menerbitkan proyek open source yang memang dapat diakses publik.
Karena itu, risiko keamanan bergantung pada jenis repositori dan informasi yang benar-benar terekspos.
Sekitar 1.500 Orang Dilaporkan Mendapat Pemberitahuan
Laporan awal menyebutkan Meta telah mengirim pemberitahuan kepada sekitar 1.500 orang terkait insiden keamanan tersebut.
Pemberitahuan seperti ini umumnya bertujuan memberikan informasi mengenai potensi paparan data dan langkah perlindungan yang perlu dilakukan.
Namun, jumlah penerima pemberitahuan tidak selalu sama dengan jumlah akun yang berhasil diambil alih atau jumlah korban penyalahgunaan data.
Informasi mengenai dampak akhir masih perlu mengikuti hasil penyelidikan perusahaan.
Oleh karena itu, angka tersebut tidak sebaiknya ditafsirkan sebagai jumlah pasti korban peretasan.
Mengapa Repositori GitHub Menjadi Target Hacker?
Repositori kode merupakan salah satu aset penting dalam pengembangan perangkat lunak modern.
Platform seperti GitHub membantu tim menyimpan perubahan kode, mengelola proyek, dan menjalankan proses otomatisasi.
Dalam beberapa kasus, penyerang berusaha mencari informasi sensitif yang tidak sengaja tersimpan di dalam repositori.
Informasi tersebut dapat berupa token akses, kunci API, berkas konfigurasi, atau dokumen internal.
Jika token atau kunci yang masih aktif terekspos, penyerang mungkin dapat mencoba menggunakannya untuk mengakses layanan lain.
Karena itu, perusahaan perlu menerapkan pemeriksaan keamanan terhadap kode dan informasi autentikasi.
Risiko Serangan Lanjutan Perlu Diantisipasi
Insiden akses tidak sah ke repositori dapat meningkatkan risiko serangan lanjutan apabila informasi sensitif berhasil diperoleh.
Sebagai contoh, kredensial yang masih berlaku dapat disalahgunakan untuk mencoba masuk ke sistem internal.
Dokumentasi teknis juga dapat membantu penyerang memahami struktur aplikasi atau infrastruktur perusahaan.
Namun, kemungkinan tersebut tidak berarti serangan lanjutan pasti telah terjadi dalam insiden Meta.
Kesimpulan mengenai dampak sebenarnya membutuhkan bukti teknis dari proses investigasi.
Karena itu, penting membedakan antara risiko potensial dan kejadian yang sudah dikonfirmasi.
Langkah Keamanan untuk Melindungi Repositori
Insiden yang dilaporkan menimpa GitHub Meta menjadi pengingat bagi perusahaan untuk memperkuat keamanan pengembangan perangkat lunak.
Ada beberapa langkah yang dapat diterapkan organisasi.
Pertama, aktifkan autentikasi multifaktor.
Perlindungan tambahan dapat membantu mengurangi risiko pengambilalihan akun ketika kredensial diketahui pihak lain.
Kedua, batasi hak akses repositori.
Karyawan sebaiknya hanya memperoleh akses sesuai kebutuhan pekerjaan.
Ketiga, lakukan pemindaian informasi sensitif.
Pemeriksaan otomatis dapat membantu menemukan token atau kunci API yang tidak sengaja dimasukkan ke dalam kode.
Keempat, ganti kredensial yang berpotensi terekspos.
Token dan kunci yang diduga bocor perlu dicabut atau diperbarui agar tidak dapat disalahgunakan.
Kelima, pantau aktivitas mencurigakan.
Organisasi perlu memeriksa perubahan kode, aktivitas unduhan, dan akses yang tidak dikenal.
Langkah tersebut dapat membantu mengurangi risiko sekaligus mempercepat respons ketika terjadi insiden keamanan.
Apakah Facebook, Instagram, dan WhatsApp Terdampak?
Meta merupakan perusahaan induk sejumlah platform digital besar, termasuk Facebook, Instagram, dan WhatsApp.
Karena itu, kabar peretasan repositori GitHub Meta dapat menimbulkan kekhawatiran di kalangan pengguna.
Namun, akses tidak sah ke repositori tidak otomatis membuktikan bahwa data pengguna seluruh platform tersebut telah bocor.
Hingga informasi yang tersedia dalam laporan awal, belum ada dasar untuk menyimpulkan bahwa seluruh akun Facebook, Instagram, atau WhatsApp terdampak langsung.
Pengguna tetap disarankan menjalankan langkah keamanan dasar, seperti menggunakan kata sandi yang kuat dan mengaktifkan autentikasi dua faktor.
Jika menerima pesan mencurigakan yang mengatasnamakan Meta, jangan langsung membuka tautan atau memberikan kode verifikasi.
Keamanan Pengembangan Perangkat Lunak Semakin Penting
Kasus GitHub Meta diretas menunjukkan pentingnya perlindungan pada tahap pengembangan perangkat lunak.
Keamanan tidak hanya berkaitan dengan aplikasi yang digunakan pelanggan.
Repositori, sistem pengujian, layanan otomatisasi, dan akun pengembang juga membutuhkan perlindungan.
Jika salah satu komponen tersebut disusupi, perusahaan dapat menghadapi risiko terhadap informasi internal maupun proses pengembangan produk.
Karena itu, pemeriksaan keamanan perlu diterapkan secara menyeluruh.
Perusahaan juga perlu memastikan prosedur respons insiden dapat dijalankan dengan cepat ketika ditemukan aktivitas tidak sah.
Kesimpulan
GitHub Meta diretas menjadi sorotan setelah muncul laporan mengenai akses tidak sah ke sejumlah repositori perusahaan.
Informasi yang dilaporkan terekspos mencakup kredensial karyawan, kode sumber, dan dokumen internal.
Meta juga dilaporkan mengirimkan pemberitahuan kepada sekitar 1.500 orang terkait insiden tersebut.
Namun, dampak akhir dan kemungkinan penyalahgunaan data masih memerlukan konfirmasi lebih lanjut.
Kasus ini menjadi pengingat bahwa keamanan repositori kode, perlindungan kredensial, dan pengawasan akses merupakan bagian penting dari pertahanan siber perusahaan teknologi.