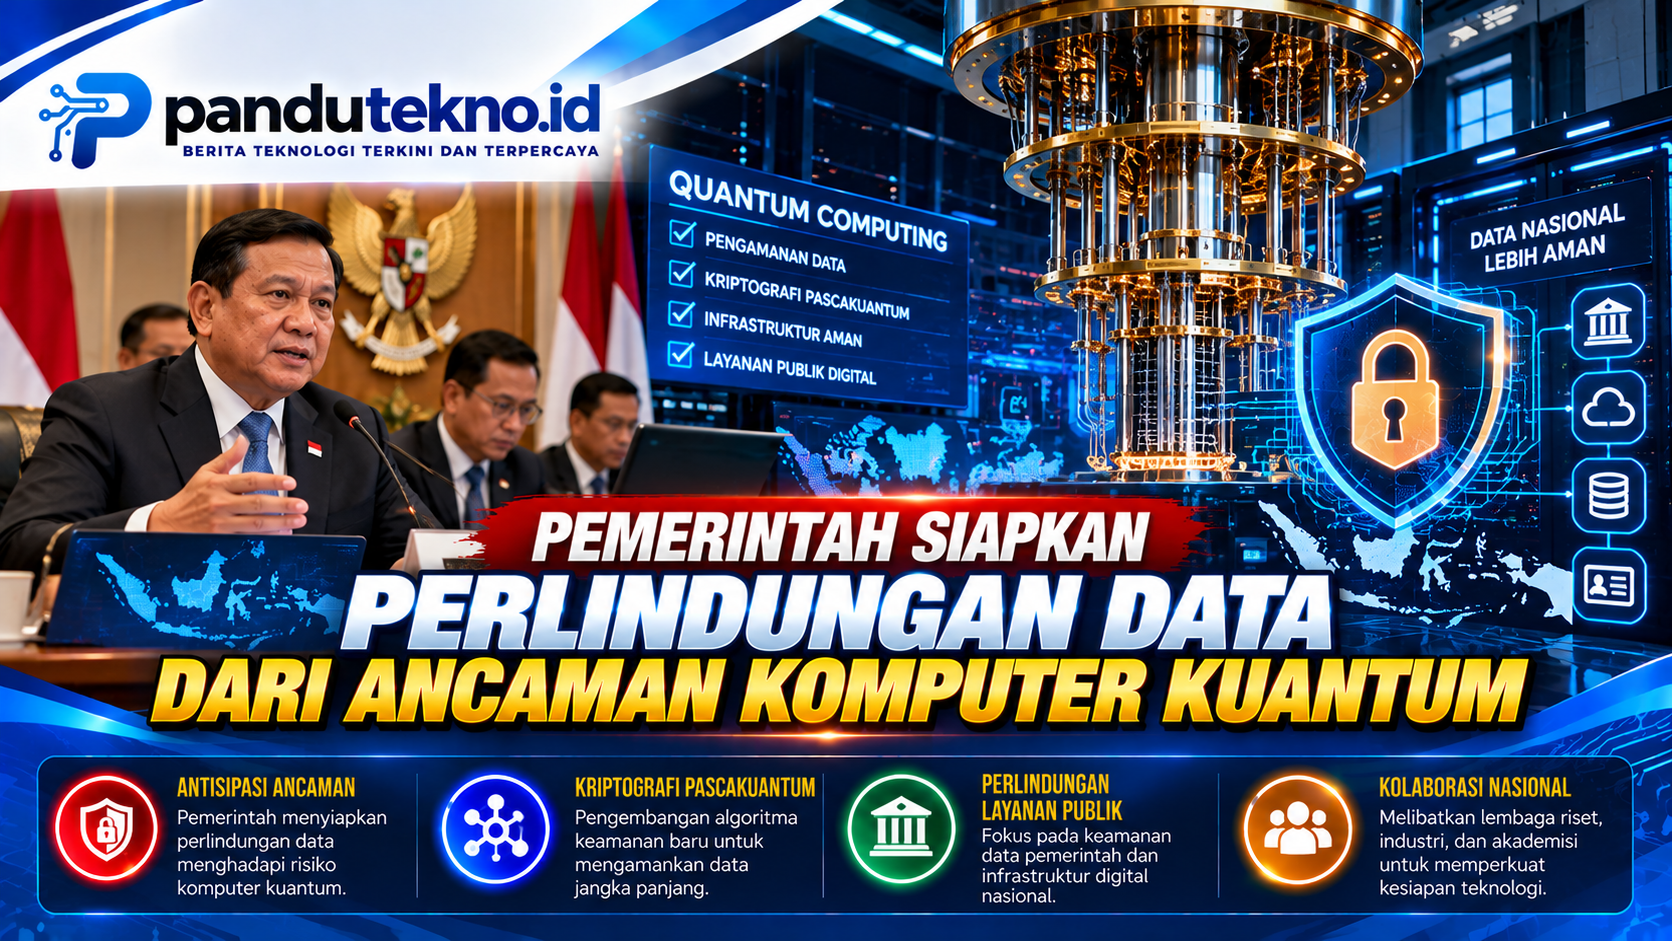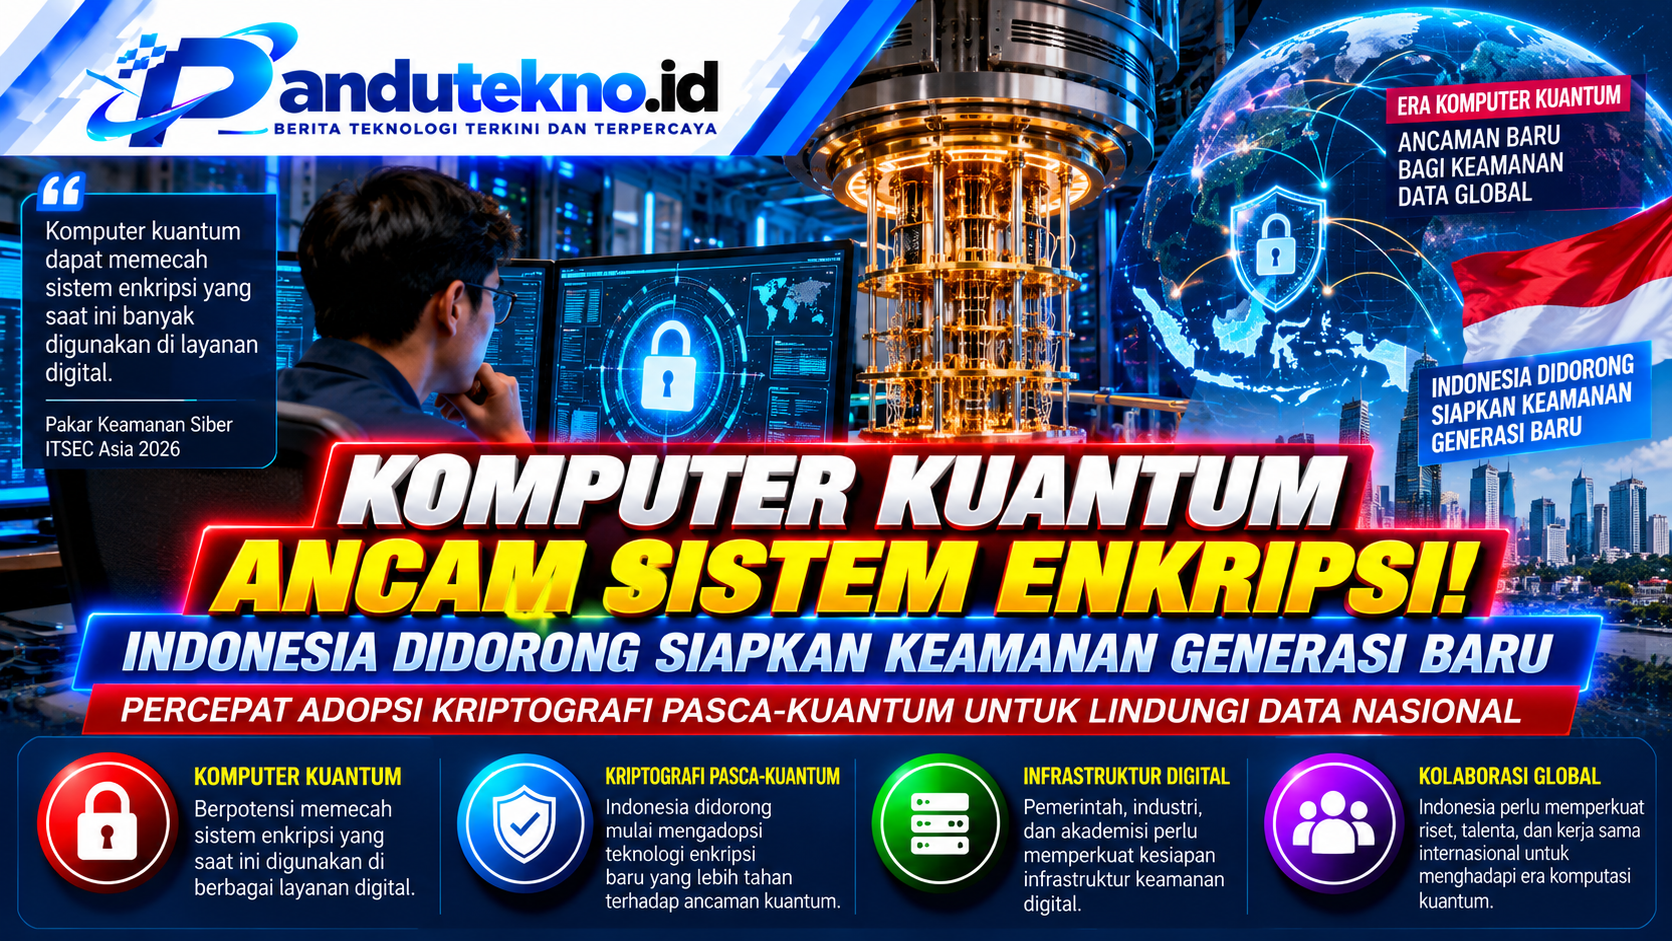
PANDUTEKNO.ID – JAKARTA. Ancaman komputer kuantum terhadap sistem enkripsi mulai menjadi perhatian serius di Indonesia. Para pakar keamanan siber memperingatkan bahwa perkembangan teknologi tersebut berpotensi melemahkan sejumlah metode perlindungan data yang saat ini digunakan dalam layanan digital.
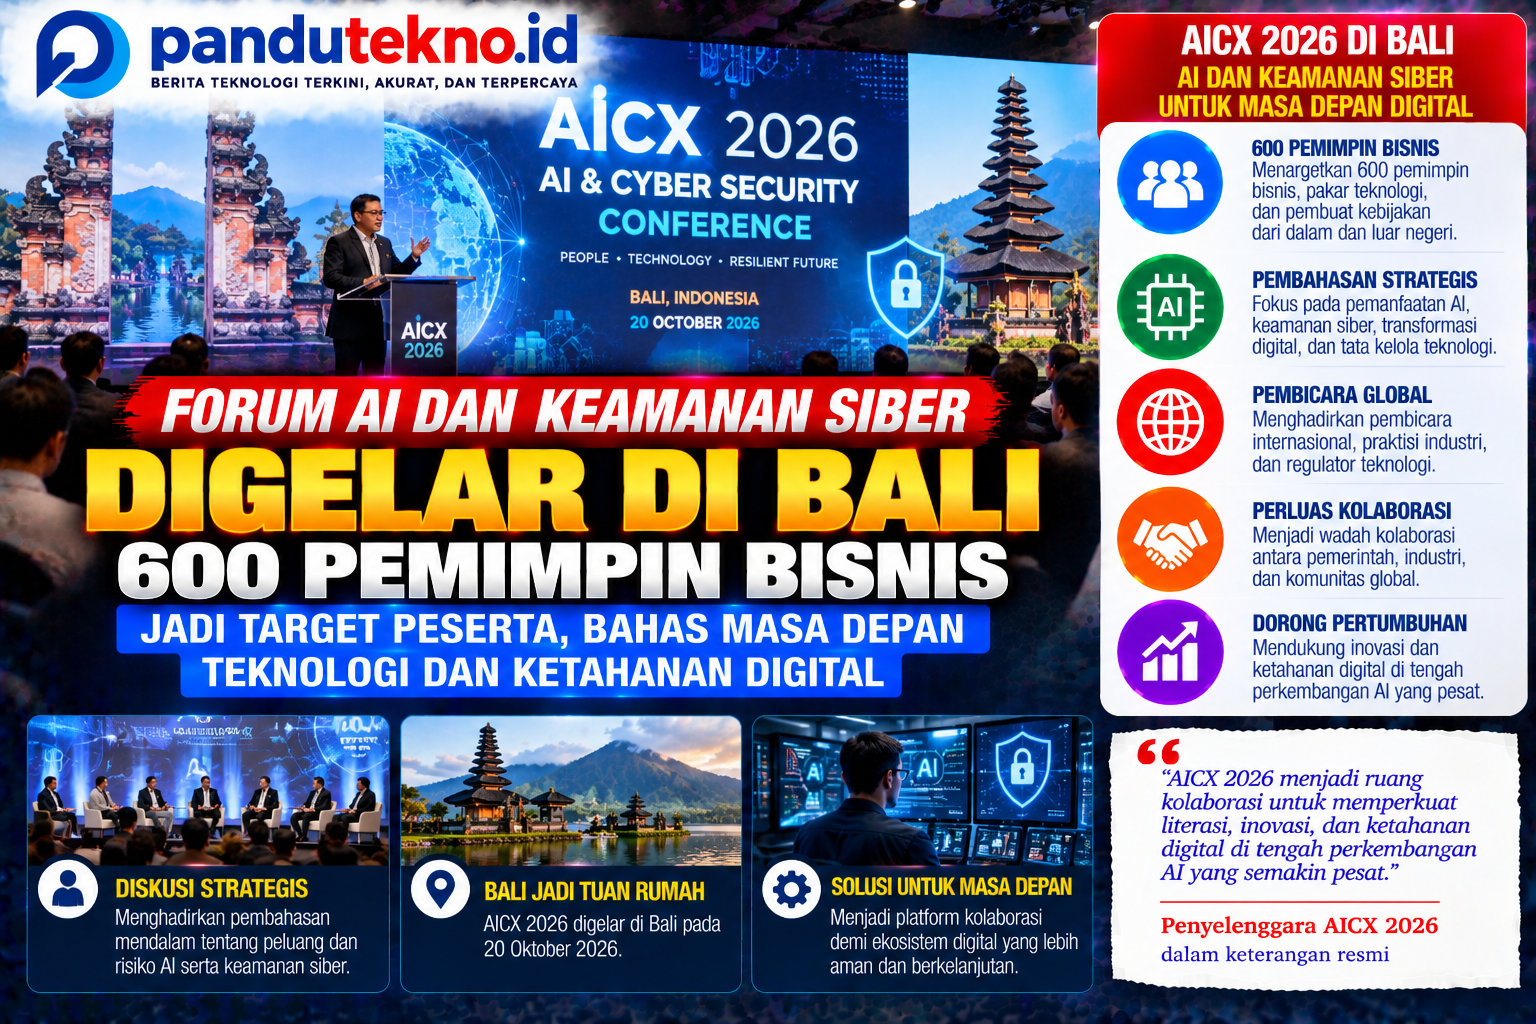
Peringatan tersebut mengemuka dalam forum AICX 2026 yang diselenggarakan PT ITSEC Asia Tbk di Bali Beach Convention Center, Sanur, Bali, pada 20 Oktober 2026.
Forum tersebut menghadirkan pakar dari Institut Teknologi Bandung (ITB), Badan Riset dan Inovasi Nasional (BRIN), serta Kolaborasi Riset dan Inovasi Industri Kecerdasan Artifisial Indonesia (KORIKA).
Mereka mendorong Indonesia mempercepat persiapan teknologi keamanan generasi baru melalui penerapan kriptografi pasca-kuantum atau post-quantum cryptography (PQC).
Ancaman Komputer Kuantum terhadap Sistem Enkripsi
Komputer kuantum merupakan teknologi komputasi yang memanfaatkan prinsip mekanika kuantum untuk memproses informasi.
Berbeda dari komputer konvensional, komputer kuantum menggunakan unit informasi yang disebut qubit.
Teknologi ini berpotensi menyelesaikan jenis persoalan tertentu yang sangat sulit ditangani komputer biasa.
Namun, kemampuan tersebut juga menimbulkan tantangan bagi keamanan digital.
Komputer kuantum berskala besar yang mampu menjalankan algoritma tertentu berpotensi memecahkan sejumlah sistem kriptografi kunci publik yang banyak digunakan saat ini.
Sistem tersebut mencakup RSA dan beberapa metode berbasis kurva eliptik.
Meski demikian, komputer kuantum yang tersedia saat ini belum mampu memecahkan RSA modern secara praktis dalam skala luas.
Karena itu, ancaman tersebut perlu dipahami sebagai risiko masa depan yang harus dipersiapkan sejak sekarang.
ITSEC Asia Ingatkan Bahaya Pencurian Data
Vice President Director sekaligus Chief Technology Officer ITSEC Asia, Marek Bialoglowy, menekankan pentingnya kesiapan menghadapi perkembangan komputasi kuantum.
Menurut Marek, organisasi tidak seharusnya menunggu sampai komputer kuantum benar-benar mampu memecahkan sistem enkripsi yang digunakan saat ini.
Persiapan perlu dilakukan lebih awal karena proses migrasi keamanan membutuhkan waktu.
Salah satu risiko yang menjadi perhatian adalah harvest now, decrypt later.
Istilah tersebut menggambarkan praktik pencurian atau pengumpulan data terenkripsi saat ini untuk kemudian dicoba dibuka pada masa depan.
Apabila teknologi komputasi kuantum berkembang hingga mencapai kemampuan yang diperlukan, data lama yang masih memiliki nilai sensitif dapat menghadapi ancaman.
Karena itu, perlindungan informasi jangka panjang menjadi sangat penting.
Apa Itu Harvest Now, Decrypt Later?
Harvest now, decrypt later merupakan salah satu risiko keamanan yang berkaitan dengan perkembangan komputasi kuantum.
Dalam skenario ini, pelaku mengumpulkan data komunikasi atau dokumen yang masih terenkripsi.
Data tersebut kemudian disimpan untuk dicoba didekripsi pada masa mendatang.
Risiko ini menjadi perhatian bagi organisasi yang menyimpan informasi penting dalam jangka panjang.
Contohnya adalah dokumen rahasia perusahaan, informasi pemerintahan, serta data pribadi yang harus dilindungi selama bertahun-tahun.
Namun, tidak semua jenis enkripsi memiliki tingkat kerentanan yang sama terhadap komputer kuantum.
Karena itu, organisasi perlu mengidentifikasi algoritma yang digunakan sebelum menentukan strategi perlindungan.
Pakar ITB Minta Indonesia Bersiap Sebelum 2030
Guru Besar Sekolah Teknik Elektro dan Informatika ITB, Prof. Andriyan Bayu Suksmono, menyoroti ketidakpastian waktu perkembangan komputer kuantum.
Menurutnya, sejumlah perkiraan menempatkan kemungkinan terobosan penting pada periode 2030 hingga 2035.
Namun, prediksi tersebut tidak dapat dianggap sebagai jadwal pasti.
Andriyan menyarankan agar Indonesia menggunakan skenario paling awal sebagai dasar perencanaan.
Dengan demikian, pemerintah dan industri memiliki waktu untuk mempersiapkan sistem keamanan sebelum ancaman menjadi lebih besar.
Persiapan tersebut meliputi peningkatan riset, pemetaan teknologi, dan pengembangan tenaga ahli.
Kriptografi Pasca-Kuantum Jadi Solusi
Salah satu pendekatan yang disoroti para pakar adalah post-quantum cryptography atau PQC.
PQC merupakan metode kriptografi yang dirancang agar lebih tahan terhadap serangan menggunakan komputer kuantum.
Berbeda dari teknologi yang membutuhkan perangkat kuantum khusus, algoritma PQC dapat dijalankan pada komputer konvensional.
Karena itu, penerapannya berpotensi dilakukan pada berbagai perangkat yang sudah digunakan masyarakat.
Perangkat tersebut meliputi ponsel, komputer, server, dan sistem komunikasi digital.
Namun, migrasi menuju PQC tidak cukup hanya dengan mengganti satu perangkat lunak.
Organisasi juga harus memastikan sistem, protokol, serta aplikasi yang digunakan mendukung algoritma baru.
Standar Keamanan Kuantum Sudah Dikembangkan
Pengembangan kriptografi pasca-kuantum telah menjadi perhatian internasional.
National Institute of Standards and Technology (NIST) di Amerika Serikat menerbitkan tiga standar utama PQC pada Agustus 2024.
Standar tersebut meliputi ML-KEM, ML-DSA, dan SLH-DSA.
ML-KEM digunakan untuk mendukung pembentukan kunci rahasia dalam komunikasi yang aman.
Sementara itu, ML-DSA dan SLH-DSA berkaitan dengan tanda tangan digital.
Standar tersebut dirancang untuk membantu organisasi menghadapi ancaman komputasi kuantum di masa depan.
Namun, implementasinya tetap memerlukan pengujian dan pengelolaan keamanan yang tepat.
Pemerintah Indonesia Siapkan Kriptografi Tahan Kuantum
Pemerintah Indonesia juga mulai menyiapkan langkah menghadapi perkembangan teknologi kuantum.
Mengutip keterangan Kementerian Koordinator Bidang Perekonomian pada 15 Oktober 2026, penguatan keamanan siber menjadi bagian penting dalam perlindungan ekonomi digital.
Pemerintah menyoroti risiko pencurian data terenkripsi yang dapat dibuka pada masa mendatang.
Selain itu, Badan Siber dan Sandi Negara (BSSN) menyiapkan langkah migrasi menuju kriptografi tahan kuantum.
Dalam laporan ANTARA pada 19 Oktober 2026, pemerintah menyampaikan pembentukan Gugus Tugas Nasional Penyiapan Migrasi Kriptografi Tahan Kuantum oleh BSSN.
Langkah tersebut menunjukkan bahwa ancaman komputer kuantum telah masuk dalam agenda kesiapan keamanan digital nasional.
BSSN Siapkan Peta Jalan hingga 2035
BSSN juga menyiapkan peta jalan kemandirian kriptografi nasional untuk periode 2027–2035.
Menurut laporan Bisnis.com pada 20 Oktober 2026, peta jalan tersebut dibagi menjadi tiga tahap.
Tahap pertama berlangsung pada 2027–2029 dengan fokus pada pembangunan fondasi dan kesiapan.
Tahap kedua direncanakan pada 2030–2032 untuk implementasi serta integrasi.
Sementara itu, tahap ketiga berlangsung pada 2033–2035 dengan tujuan memperkuat kedaulatan kriptografi nasional.
Namun, keberhasilan pelaksanaan peta jalan tersebut tetap bergantung pada kesiapan teknologi, pendanaan, dan sumber daya manusia.
BRIN Dorong Kolaborasi Riset dan Industri
Kepala Pusat Riset Fisika Kuantum BRIN, Dr. Mohammad Hamzah Fauzi, menilai perkembangan teknologi kuantum perlu terus dicermati.
Menurutnya, kemajuan riset menunjukkan bahwa teknologi tersebut berkembang dan membutuhkan perhatian lebih besar.
Namun, hasil penelitian tidak selalu dapat langsung diterapkan dalam layanan digital.
Karena itu, kerja sama antara lembaga riset dan industri menjadi penting.
Kolaborasi dapat membantu mempercepat pengembangan teknologi keamanan yang sesuai dengan kebutuhan pengguna.
Selain itu, penguatan pendidikan dan penelitian diperlukan untuk menyiapkan tenaga ahli di bidang komputasi kuantum.
Dampak Komputer Kuantum bagi Perbankan dan Layanan Digital
Ancaman komputer kuantum memiliki relevansi bagi berbagai sektor yang bergantung pada perlindungan data.
Perbankan, layanan kesehatan, perdagangan elektronik, dan pemerintahan menggunakan sistem kriptografi untuk menjaga keamanan informasi.
Apabila algoritma yang digunakan menjadi rentan pada masa depan, perlindungan komunikasi dan identitas digital dapat terganggu.
Karena itu, organisasi perlu memetakan sistem yang menggunakan algoritma berisiko.
Selain itu, informasi yang harus tetap rahasia selama bertahun-tahun perlu mendapatkan perhatian khusus.
Namun, masyarakat tidak perlu menganggap bahwa seluruh layanan perbankan dan aplikasi digital saat ini sudah dapat dibobol menggunakan komputer kuantum.
Ancaman tersebut masih memerlukan perkembangan teknologi lebih lanjut.
Apakah Pengguna Smartphone Perlu Khawatir?
Pengguna smartphone tidak perlu langsung panik terhadap perkembangan komputer kuantum.
Ancaman terhadap algoritma kriptografi tertentu tidak berarti seluruh ponsel dapat diretas secara otomatis.
Namun, pengguna tetap perlu menjaga keamanan perangkat dan akun digital.
Pembaruan sistem operasi dan aplikasi merupakan salah satu langkah penting.
Selain itu, penggunaan autentikasi multifaktor dapat membantu melindungi akun dari berbagai ancaman keamanan yang sudah ada saat ini.
Pengguna juga sebaiknya menghindari tautan mencurigakan serta menjaga kerahasiaan informasi pribadi.
Sementara itu, penerapan kriptografi pasca-kuantum umumnya memerlukan dukungan dari pengembang aplikasi, penyedia layanan, dan produsen perangkat.
Indonesia Perlu Perkuat Talenta Keamanan Siber
Persiapan menghadapi era komputer kuantum tidak hanya berkaitan dengan teknologi.
Indonesia juga membutuhkan tenaga ahli yang memahami kriptografi, keamanan informasi, serta komputasi kuantum.
Perguruan tinggi dan lembaga penelitian memiliki peran penting dalam pengembangan keahlian tersebut.
Selain itu, perusahaan teknologi perlu meningkatkan pemahaman mengenai risiko keamanan jangka panjang.
Pelatihan dan kolaborasi lintas sektor dapat membantu memperkuat kesiapan nasional.
Dengan demikian, migrasi keamanan dapat dilakukan secara bertahap dan terencana.
Kesimpulan
Ancaman komputer kuantum terhadap sistem enkripsi menjadi perhatian dalam forum AICX 2026 yang diselenggarakan ITSEC Asia di Bali.
Para pakar ITB, BRIN, dan KORIKA mendorong Indonesia mempersiapkan perlindungan data sejak dini.
Salah satu risiko yang disoroti adalah harvest now, decrypt later, yaitu pengumpulan data terenkripsi untuk dicoba dibuka pada masa depan.
Pemerintah Indonesia juga mulai menyiapkan migrasi menuju kriptografi tahan kuantum melalui BSSN.
Meski komputer kuantum saat ini belum mampu memecahkan sistem RSA modern secara praktis, persiapan keamanan generasi baru dinilai penting karena proses migrasi membutuhkan waktu.