Pandutekno.id – 18 Oktober 2026. Google memperingatkan perusahaan di berbagai negara mengenai celah keamanan BeyondTrust yang berpotensi membuka akses tidak sah ke sistem internal. Kerentanan kritis tersebut diketahui telah dimanfaatkan dalam serangan siber sebelum diumumkan kepada publik.
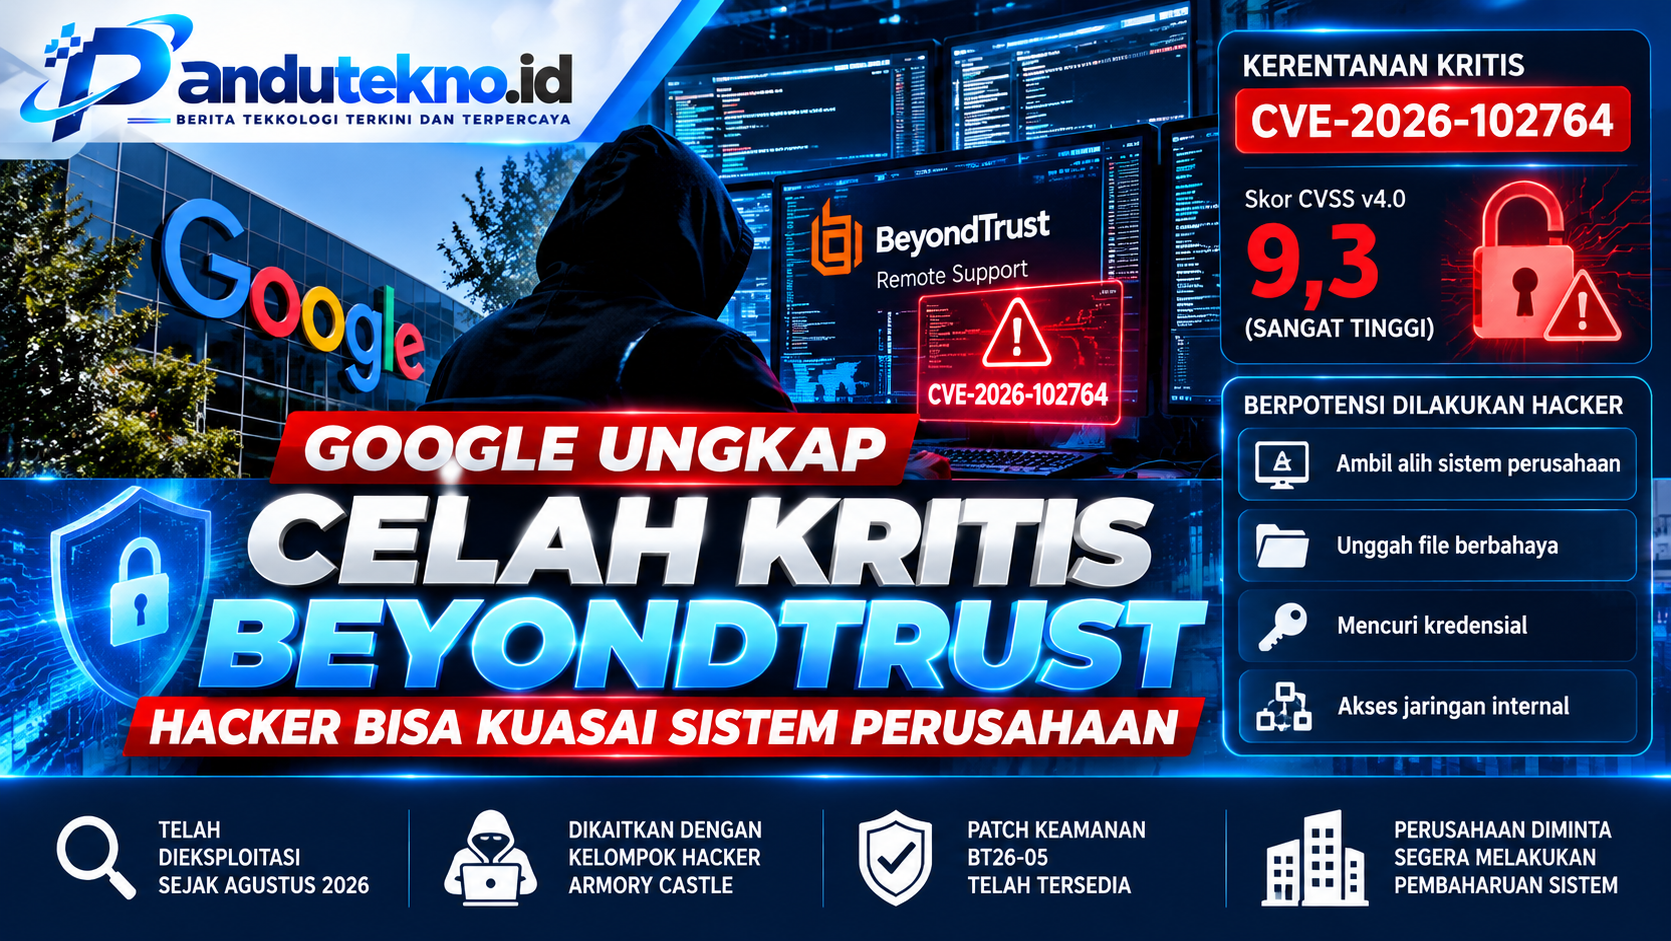
Celah keamanan BeyondTrust ini memiliki kode CVE-2026-102764 dan memengaruhi perangkat lunak Remote Support. Produk tersebut digunakan tim teknologi informasi untuk mengakses dan menangani masalah perangkat dari jarak jauh.
Google Threat Intelligence Group (GTIG) bersama Mandiant mengungkap bahwa kelompok peretas yang dilacak sebagai ARMORY CASTLE telah memanfaatkan kerentanan tersebut sejak akhir Agustus 2026.
Temuan ini meningkatkan kekhawatiran terhadap keamanan perusahaan yang menggunakan layanan dukungan jarak jauh.
Celah Keamanan BeyondTrust Memiliki Skor Kritis 9,3
BeyondTrust mengungkap kerentanan CVE-2026-102764 melalui pengumuman keamanan BT26-05 pada 15 Oktober 2026.
Kerentanan tersebut memperoleh skor CVSS versi 4.0 sebesar 9,3 dari skala maksimum 10.
Masalah ditemukan pada komponen komunikasi internal BeyondTrust Remote Support.
Komponen tersebut tidak memverifikasi asal pesan secara memadai. Dalam kondisi tertentu, kelemahan ini memungkinkan penyerang melakukan operasi berkas tanpa izin pada perangkat yang terdampak.
Akibatnya, penyerang berpotensi mengunggah berkas berbahaya ke sistem perusahaan.
Kerentanan ini sangat berbahaya karena eksploitasi dapat dilakukan dari jarak jauh tanpa kredensial maupun interaksi pengguna.
Google Temukan Serangan Sejak Agustus 2026
Google dan Mandiant menemukan bukti bahwa celah keamanan BeyondTrust telah dieksploitasi sebelum perusahaan merilis pembaruan.
Serangan paling awal yang diketahui terjadi pada 29 Agustus 2026.
Dalam investigasinya, Mandiant mengidentifikasi aktivitas kelompok ARMORY CASTLE yang memanfaatkan celah tersebut untuk memperoleh akses awal ke perangkat BeyondTrust Remote Support.
Setelah berhasil masuk, penyerang menjalankan berbagai aktivitas untuk mempertahankan akses dan memperluas kendali atas sistem.
Temuan tersebut menunjukkan bahwa serangan tidak hanya berupa percobaan eksploitasi, tetapi telah terjadi pada sistem nyata.
Kelompok ARMORY CASTLE Diduga Terkait China
Google mengaitkan aktivitas serangan dengan ARMORY CASTLE, kelompok yang sebelumnya dilacak sebagai UNC5221.
Kelompok tersebut diduga memiliki keterkaitan dengan aktivitas spionase siber yang berasal dari China.
Namun, atribusi ini merupakan penilaian berdasarkan bukti teknis dan pola aktivitas serangan, bukan kepastian identitas seluruh pelaku.
Menurut Google, kelompok tersebut memiliki riwayat mengeksploitasi perangkat yang terhubung dengan jaringan perusahaan.
Target yang pernah dikaitkan dengan aktivitasnya meliputi penyedia teknologi, layanan perangkat lunak, organisasi pemerintah, dan perusahaan jasa.
Tujuan serangan diduga berkaitan dengan pengumpulan informasi dan pemeliharaan akses jangka panjang.
Hacker Bisa Mencuri Kredensial dan Mengendalikan Sistem
Eksploitasi CVE-2026-102764 memungkinkan penyerang mengunggah berkas secara tidak sah.
Dalam serangan yang dianalisis Mandiant, akses awal kemudian dimanfaatkan untuk meningkatkan hak istimewa dan mempertahankan kendali atas perangkat.
Penyerang juga terpantau mencuri kredensial serta mencoba menjangkau sistem lain dalam lingkungan korban.
Salah satu alat berbahaya yang digunakan adalah SAWFLY, yaitu webshell untuk mempertahankan akses jarak jauh.
Selain itu, penyerang memakai BARECLAW sebagai alat komunikasi dan pengalihan lalu lintas jaringan.
Kombinasi tersebut memungkinkan pelaku menjalankan aktivitas lanjutan setelah memperoleh akses awal.
Google juga menemukan upaya penghapusan catatan aktivitas sistem untuk mengurangi kemungkinan serangan terdeteksi.
Mengapa BeyondTrust Remote Support Menjadi Target?
BeyondTrust Remote Support merupakan perangkat lunak yang membantu administrator teknologi informasi mengakses komputer dan perangkat perusahaan dari jarak jauh.
Layanan ini digunakan untuk pemeliharaan, penyelesaian masalah teknis, dan dukungan operasional.
Karena memiliki fungsi administratif, perangkat lunak dukungan jarak jauh sering mempunyai akses penting ke lingkungan perusahaan.
Apabila sistem tersebut berhasil disusupi, penyerang dapat memperoleh titik masuk untuk menjangkau sumber daya lain.
Inilah sebabnya perangkat keamanan dan layanan administrasi jarak jauh menjadi sasaran menarik bagi kelompok peretas.
Namun, keberadaan kerentanan tidak berarti seluruh pengguna BeyondTrust telah diretas.
Risiko bergantung pada versi perangkat lunak, status pembaruan, konfigurasi, dan apakah sistem pernah dieksploitasi.
Versi BeyondTrust yang Terdampak
Berdasarkan pengumuman keamanan BeyondTrust, Remote Support versi 26.2.3 dan sebelumnya terdampak CVE-2026-102764.
Perusahaan telah menyediakan perbaikan melalui patch BT26-05-RS.
Untuk pengguna Remote Support yang mengelola server sendiri, pembaruan harus dipastikan telah terpasang.
Pengguna versi 24.3.1 hingga 26.2.3 dapat menggunakan patch yang disediakan vendor.
Sementara itu, pengguna versi lebih lama dari 24.3.1 perlu meningkatkan perangkat lunak ke versi yang didukung sebelum memasang perbaikan.
BeyondTrust menyatakan bahwa patch telah diterapkan kepada seluruh pelanggan Remote Support berbasis SaaS pada 9 Oktober 2026.
Google Ingatkan Potensi Serangan Lebih Luas
Google menilai pengumuman kerentanan kepada publik dapat meningkatkan risiko percobaan eksploitasi.
Hal tersebut terjadi karena kelompok penyerang lain berpotensi mencoba memanfaatkan kelemahan yang sama.
Karena itu, perusahaan diminta segera menerapkan pembaruan keamanan.
Tim keamanan juga perlu memeriksa kemungkinan aktivitas mencurigakan yang terjadi sebelum patch dipasang.
Pemeriksaan tersebut penting karena pembaruan perangkat lunak tidak otomatis menghapus seluruh dampak apabila sistem sudah lebih dahulu disusupi.
Google dan Mandiant turut menyediakan panduan bagi tim keamanan untuk membantu mengidentifikasi tanda kompromi.
Langkah Melindungi Sistem dari Celah BeyondTrust
Perusahaan yang menggunakan BeyondTrust Remote Support perlu melakukan beberapa langkah perlindungan.
Pertama, segera memasang patch keamanan. Administrator harus memastikan sistem menggunakan versi yang telah diperbaiki.
Kedua, memeriksa catatan aktivitas. Tim keamanan perlu meninjau akses administrator, perubahan konfigurasi, dan aktivitas berkas yang tidak biasa.
Ketiga, mengamankan kredensial. Jika terdapat indikasi penyusupan, perusahaan perlu menilai apakah kata sandi, token, atau akun administratif harus diganti.
Keempat, membatasi akses administratif. Hak akses sebaiknya diberikan sesuai kebutuhan operasional.
Kelima, melakukan investigasi insiden. Organisasi yang menemukan tanda kompromi perlu memeriksa kemungkinan pergerakan penyerang ke sistem lain.
Langkah tersebut dapat membantu mengurangi risiko serangan lanjutan dan kebocoran informasi.
Ancaman Siber pada Sistem Perusahaan Semakin Kompleks
Kasus BeyondTrust memperlihatkan bahwa perangkat yang dirancang untuk membantu pengelolaan teknologi juga dapat menjadi sasaran serangan.
Layanan dukungan jarak jauh memiliki peran penting dalam operasional perusahaan modern.
Namun, akses yang luas dapat meningkatkan dampak apabila terjadi penyusupan.
Karena itu, organisasi perlu memastikan perangkat administratif selalu diperbarui dan dipantau secara berkala.
Selain perlindungan teknis, perusahaan juga membutuhkan prosedur respons insiden yang jelas.
Dengan pendekatan tersebut, aktivitas mencurigakan dapat ditangani sebelum menimbulkan kerugian lebih besar.
Kesimpulan
Google dan Mandiant mengungkap eksploitasi celah keamanan BeyondTrust Remote Support dengan kode CVE-2026-102764.
Kerentanan kritis tersebut memiliki skor CVSS 9,3 dan telah dimanfaatkan kelompok ARMORY CASTLE sejak Agustus 2026.
Dalam kasus yang diamati, penyerang menggunakan akses awal untuk memasang perangkat berbahaya, mencuri kredensial, dan memperluas kendali atas sistem.
BeyondTrust telah menyediakan patch keamanan melalui BT26-05.
Perusahaan yang menggunakan produk terdampak disarankan segera memeriksa status pembaruan dan melakukan pemeriksaan keamanan untuk mengantisipasi penyusupan sebelumnya.