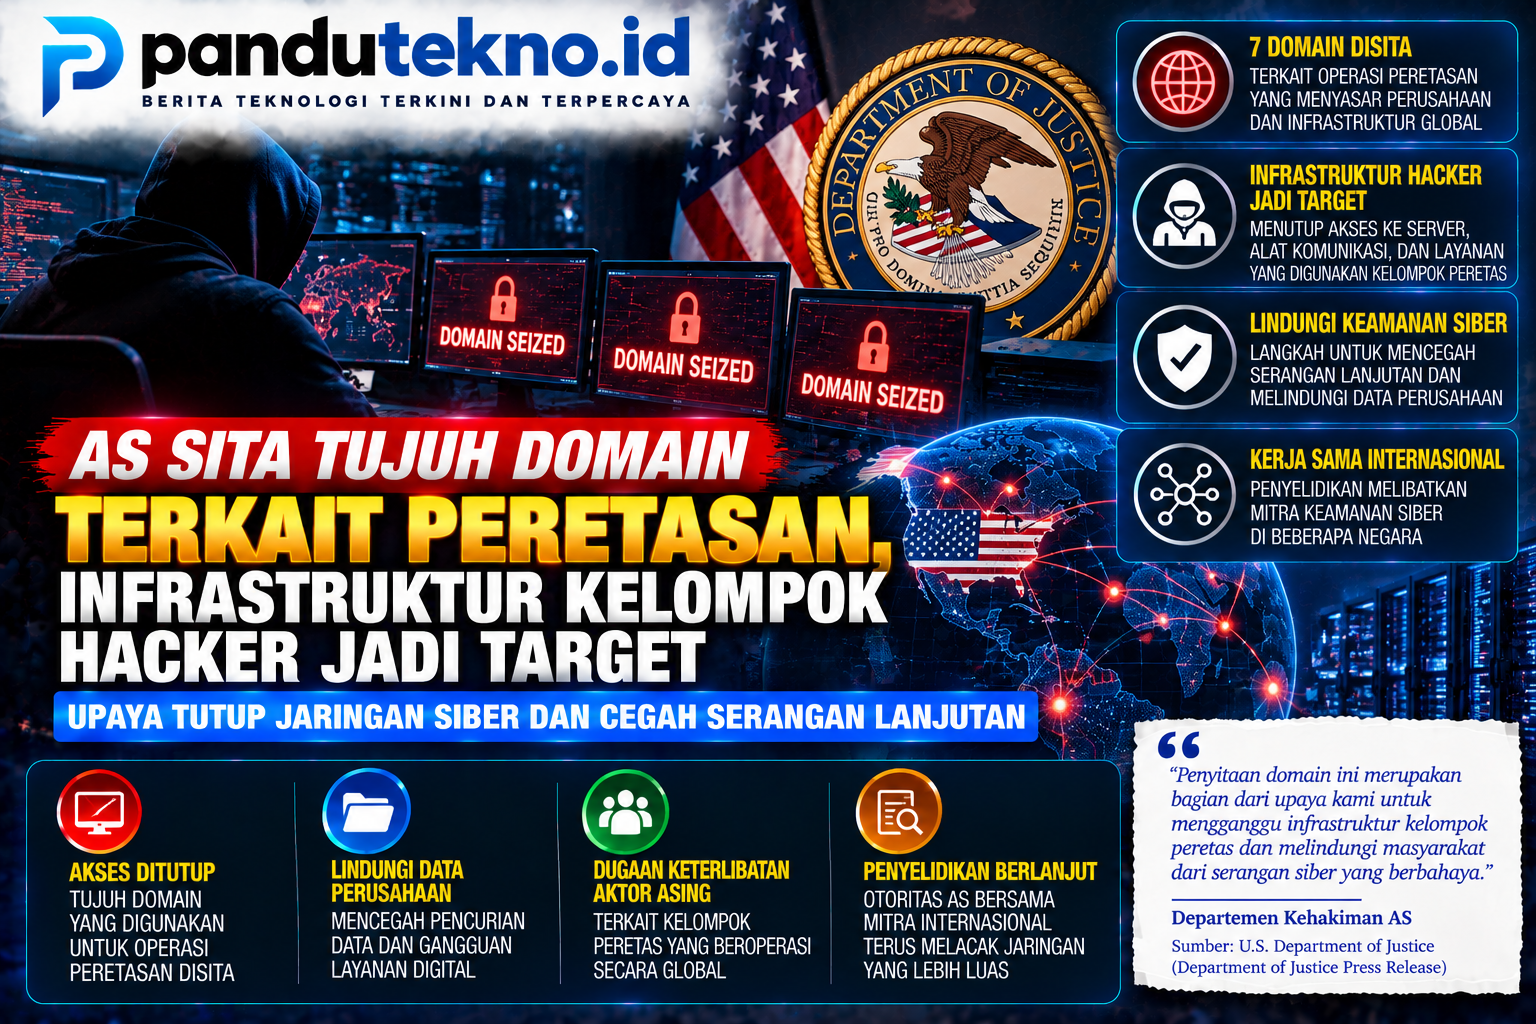
PANDUTEKNO.ID, WASHINGTON – Penyitaan domain hacker Flax Typhoon menjadi langkah terbaru Amerika Serikat dalam menghadapi ancaman keamanan siber internasional. Departemen Kehakiman AS (DOJ) dan Federal Bureau of Investigation (FBI) mengumumkan penyitaan tujuh domain internet yang diduga digunakan untuk mendukung aktivitas peretasan terhadap jaringan penting.
Pengumuman tersebut disampaikan pada Kamis, 8 Oktober 2026. Operasi ini menyasar infrastruktur digital yang menurut otoritas AS berkaitan dengan kelompok peretas Flax Typhoon.
Kelompok tersebut diduga memiliki hubungan dengan Integrity Technology Group, perusahaan keamanan informasi yang berbasis di Tiongkok.
Melalui operasi ini, pemerintah AS berupaya memutus akses terhadap perangkat yang digunakan untuk memindai kelemahan sistem dan melakukan serangan siber.
AS Sita Tujuh Domain Terkait Flax Typhoon
Departemen Kehakiman AS menjelaskan bahwa penyitaan tujuh domain dilakukan berdasarkan izin pengadilan.
Domain tersebut diduga mendukung dua perangkat yang dikenal sebagai Microscan dan FishHub.
Kedua perangkat digunakan untuk mengidentifikasi kelemahan keamanan jaringan dan mendukung aktivitas penyusupan.
Menurut DOJ, infrastruktur tersebut dipakai untuk menargetkan organisasi di Amerika Serikat dan berbagai negara lain.
Penyitaan ini bertujuan mengganggu kemampuan pelaku dalam menjalankan operasi peretasan.
Namun, tindakan tersebut tidak berarti seluruh aktivitas kelompok Flax Typhoon telah dihentikan secara permanen.
Apa Itu Kelompok Hacker Flax Typhoon?
Flax Typhoon merupakan nama yang digunakan industri keamanan siber untuk mengidentifikasi aktivitas kelompok peretas yang diduga berkaitan dengan Tiongkok.
Menurut FBI, kelompok ini memiliki hubungan dengan Integrity Technology Group.
Perusahaan tersebut berbasis di Beijing dan disebut memiliki kontrak dengan pemerintah Tiongkok.
Otoritas AS menuduh jaringan tersebut melakukan aktivitas pemindaian, pengumpulan informasi, dan penyusupan terhadap sistem komputer.
Namun, tuduhan mengenai hubungan kelompok tersebut dengan pemerintah Tiongkok merupakan atribusi dari otoritas Amerika Serikat.
Pemerintah Tiongkok membantah tuduhan keterlibatan dalam operasi peretasan dan menyatakan menentang aktivitas peretasan.
Microscan Digunakan untuk Memindai Kelemahan Sistem
Salah satu perangkat yang menjadi sasaran operasi FBI adalah Microscan.
Menurut dokumen DOJ, Microscan digunakan untuk melakukan pemindaian terhadap jaringan komputer.
Tujuannya adalah menemukan sistem yang memiliki kelemahan keamanan.
Dalam kegiatan keamanan siber yang sah, pemindaian kerentanan dapat membantu administrator memperbaiki sistem.
Namun, perangkat serupa juga dapat disalahgunakan untuk mencari sasaran peretasan.
Otoritas AS menyebut Microscan digunakan terhadap sejumlah organisasi dan fasilitas penting.
Sasaran yang disebut mencakup perusahaan energi di Amerika Serikat, bandara di Jepang dan Polandia, serta organisasi lainnya.
FishHub Diduga Mendukung Serangan Phishing
Selain Microscan, FBI juga menargetkan perangkat bernama FishHub.
Perangkat tersebut diduga digunakan untuk mendukung aktivitas spear phishing.
Spear phishing merupakan metode penipuan digital yang dirancang untuk menyasar individu atau organisasi tertentu.
Pelaku biasanya menggunakan pesan yang tampak meyakinkan untuk mengarahkan korban membuka tautan berbahaya.
Dalam kasus FishHub, otoritas AS menyebut aktivitas tersebut dapat memberikan akses jarak jauh tanpa izin ke jaringan korban.
Perangkat berbahaya juga diduga digunakan untuk mencari dan mengirimkan berkas tertentu ke server yang dikendalikan pelaku.
Menurut DOJ, sekitar 20 universitas di Taiwan termasuk korban yang telah dikonfirmasi terkait aktivitas FishHub.
Infrastruktur Penting Menjadi Sasaran Peretasan
Penyitaan domain hacker Flax Typhoon menjadi perhatian karena dugaan aktivitas kelompok tersebut tidak hanya menyasar pengguna biasa.
Menurut laporan Associated Press, sasaran operasi mencakup sektor energi, pendidikan, bandara, dan infrastruktur penting lainnya.
Sistem di sektor tersebut memiliki peran besar dalam kegiatan ekonomi dan pelayanan masyarakat.
Gangguan terhadap jaringan komputer dapat menghambat operasional organisasi.
Selain itu, penyusupan dapat membuka peluang pencurian data sensitif.
Karena itu, keamanan jaringan infrastruktur penting menjadi prioritas pemerintah dan perusahaan teknologi.
Namun, penyebutan suatu organisasi sebagai sasaran tidak selalu berarti sistemnya berhasil diretas.
FBI Putus Akses ke Infrastruktur Peretasan
Melalui penyitaan domain, otoritas AS berusaha membatasi akses pelaku terhadap layanan yang mendukung operasi siber.
Langkah tersebut dapat mengganggu komunikasi dan penggunaan perangkat tertentu.
FBI menyatakan operasi ini telah membuat perangkat yang menjadi sasaran tidak dapat digunakan melalui infrastruktur yang disita.
Meski demikian, pelaku ancaman siber dapat berupaya membangun kembali sistem mereka menggunakan infrastruktur lain.
Karena itu, penyitaan domain merupakan salah satu bagian dari strategi penegakan hukum.
Penyelidikan dan pemantauan keamanan tetap diperlukan untuk menghadapi kemungkinan serangan lanjutan.
Operasi Flax Typhoon Pernah Digagalkan pada 2024
Operasi terbaru bukan tindakan pertama Amerika Serikat terhadap infrastruktur yang dikaitkan dengan Flax Typhoon.
Pada September 2024, DOJ dan FBI mengumumkan gangguan terhadap jaringan perangkat terinfeksi atau botnet.
Jaringan tersebut disebut melibatkan lebih dari 200.000 perangkat konsumen di berbagai negara.
Perangkat yang terdampak mencakup router, kamera, dan sistem perekam video.
Menurut otoritas AS, perangkat yang telah terinfeksi dapat dimanfaatkan untuk mendukung aktivitas jaringan berbahaya.
Operasi pada 2024 bertujuan memutus kendali pelaku terhadap perangkat-perangkat tersebut.
Penyitaan tujuh domain pada Oktober 2026 menjadi kelanjutan dari upaya penegakan hukum terhadap infrastruktur yang diduga berkaitan dengan kelompok yang sama.
Tiongkok Bantah Tuduhan Amerika Serikat
Pengumuman penyitaan domain juga memunculkan tanggapan dari pemerintah Tiongkok.
Juru bicara Kementerian Luar Negeri Tiongkok, Mao Ning, menyatakan negaranya menentang aktivitas peretasan sesuai hukum.
Beijing juga menolak penyebaran informasi yang dianggap menyesatkan untuk kepentingan politik.
Pemerintah Tiongkok meminta Amerika Serikat menghindari standar ganda dan manipulasi politik dalam persoalan keamanan siber.
Sementara itu, otoritas AS tetap menyatakan bahwa operasi penyitaan didasarkan pada bukti yang diajukan dalam proses hukum.
Perbedaan pandangan tersebut memperlihatkan bahwa atribusi serangan siber dapat menjadi persoalan diplomatik antarnegara.
Mengapa Domain Penting dalam Operasi Hacker?
Domain internet merupakan alamat yang digunakan untuk mengakses layanan digital.
Dalam operasi siber berbahaya, domain dapat dipakai sebagai bagian dari infrastruktur komunikasi.
Sebagai contoh, domain dapat digunakan untuk mengarahkan korban ke situs phishing.
Domain juga dapat membantu perangkat berbahaya terhubung dengan server tertentu.
Ketika domain yang digunakan pelaku disita, sebagian jalur komunikasi dapat terganggu.
Namun, efektivitasnya bergantung pada cara perangkat dan jaringan tersebut dirancang.
Karena itu, penyitaan domain tidak selalu cukup untuk menghentikan seluruh aktivitas kelompok peretas.
Langkah Perlindungan bagi Perusahaan
Kasus Flax Typhoon menjadi pengingat pentingnya pengamanan jaringan organisasi.
Perusahaan perlu memperbarui sistem operasi dan perangkat lunak secara berkala.
Selain itu, administrator harus memeriksa perangkat yang terhubung ke internet.
Penggunaan autentikasi multifaktor dapat membantu melindungi akun dari akses tidak sah.
Organisasi juga perlu memantau aktivitas jaringan yang tidak biasa.
Pelatihan keamanan bagi karyawan penting untuk mengurangi risiko phishing.
Jika ditemukan indikasi penyusupan, tim keamanan harus melakukan investigasi dan menjalankan prosedur penanganan insiden.
Kerja Sama Internasional dalam Keamanan Siber
Penyitaan domain hacker Flax Typhoon juga melibatkan kerja sama keamanan internasional.
DOJ menyatakan FBI bersama lembaga mitra menerbitkan panduan keamanan untuk membantu organisasi mengenali aktivitas yang dikaitkan dengan Integrity Technology Group.
Panduan tersebut memuat indikator kompromi atau indicators of compromise.
Informasi tersebut dapat digunakan tim keamanan untuk memeriksa kemungkinan aktivitas mencurigakan pada jaringan mereka.
Kerja sama lintas negara penting karena infrastruktur serangan siber dapat tersebar di berbagai wilayah.
Selain itu, korban dan server yang digunakan pelaku tidak selalu berada dalam negara yang sama.
Karena itu, pertukaran informasi menjadi bagian penting dari upaya meningkatkan ketahanan digital.
Kesimpulan
Departemen Kehakiman AS dan FBI mengumumkan penyitaan domain hacker Flax Typhoon pada 8 Oktober 2026.
Sebanyak tujuh domain disita untuk mengganggu akses terhadap perangkat Microscan dan FishHub.
Menurut otoritas AS, perangkat tersebut digunakan untuk mendukung pemindaian kelemahan jaringan, phishing, dan penyusupan terhadap organisasi di berbagai negara.
Kelompok yang dikaitkan dengan aktivitas tersebut diduga berhubungan dengan Integrity Technology Group asal Tiongkok.
Namun, pemerintah Tiongkok membantah tuduhan keterlibatan dalam aktivitas peretasan.
Kasus ini menunjukkan pentingnya perlindungan infrastruktur digital serta kerja sama internasional dalam menghadapi ancaman keamanan siber.