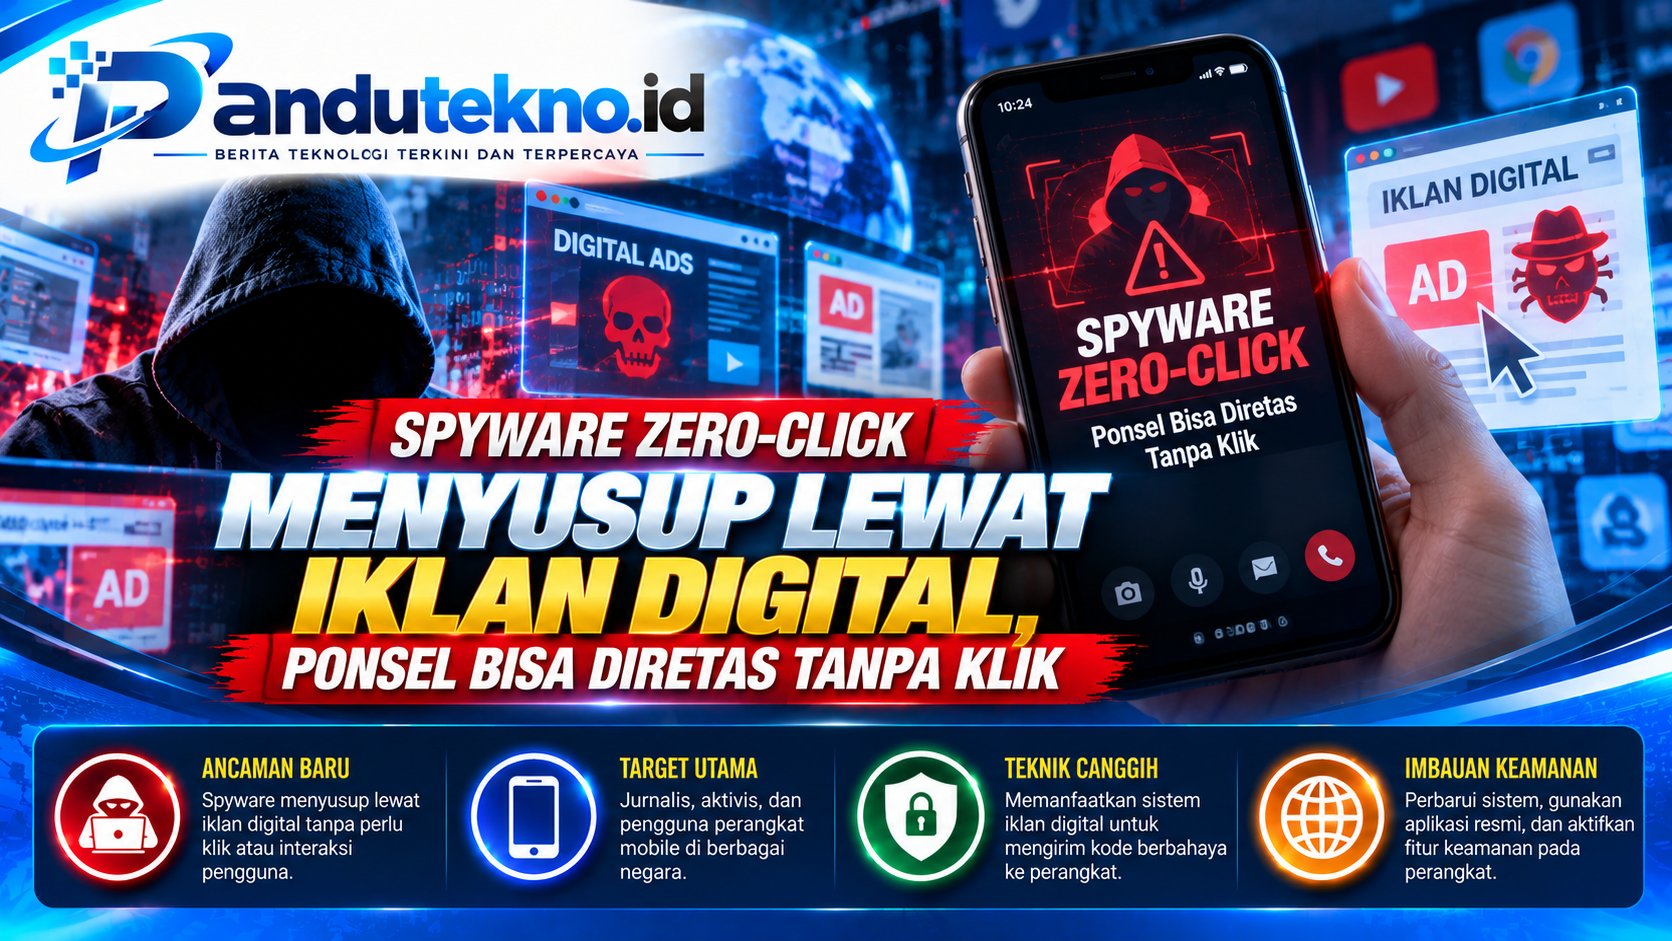
Pandutekno.id – Jakarta, 20 Oktober 2026. Serangan zero-click kembali menjadi perhatian dalam dunia keamanan siber. Teknik peretasan ini memungkinkan penyerang mengeksploitasi celah keamanan perangkat tanpa mengharuskan korban mengeklik tautan atau membuka lampiran berbahaya.
Ancaman tersebut perlu diwaspadai karena aktivitas digital sehari-hari semakin bergantung pada browser, aplikasi komunikasi, dan layanan berbasis internet.
Dalam kondisi tertentu, konten berbahaya yang diproses secara otomatis oleh perangkat dapat menjadi jalan masuk serangan. Salah satu area yang perlu diperhatikan adalah sistem penayangan iklan digital.
Namun, tidak semua iklan digital berbahaya. Serangan tanpa klik hanya dapat berhasil apabila terdapat kelemahan keamanan atau kondisi teknis tertentu yang dapat dimanfaatkan penyerang.
Apa Itu Serangan Zero-Click?
Serangan zero-click adalah metode eksploitasi keamanan yang tidak memerlukan tindakan langsung dari pengguna, seperti mengeklik tautan atau mengunduh berkas.
Pada serangan phishing biasa, korban umumnya diarahkan membuka situs palsu atau memasukkan informasi rahasia.
Sementara itu, serangan zero-click dapat memanfaatkan cara aplikasi atau sistem memproses data secara otomatis.
Sebagai contoh, perangkat lunak mungkin memproses gambar, pesan, atau konten tertentu sebelum pengguna berinteraksi dengannya.
Jika proses tersebut memiliki kerentanan yang dapat dieksploitasi, penyerang berpotensi menjalankan tindakan berbahaya.
Meski demikian, keberhasilan serangan tetap bergantung pada jenis kerentanan, konfigurasi perangkat, dan mekanisme perlindungan yang tersedia.
Bagaimana Iklan Digital Bisa Menjadi Celah?
Iklan digital ditampilkan melalui berbagai layanan, termasuk situs web dan aplikasi.
Dalam sistem periklanan modern, konten iklan dapat berasal dari sejumlah penyedia teknologi yang berbeda.
Kompleksitas tersebut membuat keamanan rantai distribusi iklan menjadi penting.
Apabila konten berbahaya berhasil masuk ke jaringan periklanan, pengguna dapat terpapar risiko keamanan ketika konten tersebut dimuat.
Praktik penyalahgunaan iklan untuk tujuan berbahaya dikenal sebagai malvertising.
Namun, malvertising tidak selalu termasuk serangan zero-click. Banyak kasus tetap membutuhkan interaksi pengguna, misalnya membuka situs palsu atau mengunduh aplikasi.
Serangan tanpa klik baru terjadi apabila konten yang dimuat secara otomatis dapat mengeksploitasi kerentanan tanpa tindakan tambahan dari korban.
Mengapa Serangan Zero-Click Sulit Dikenali?
Serangan zero-click dapat sulit dikenali karena pengguna tidak selalu melihat tanda awal yang jelas.
Pada beberapa kasus, aktivitas berbahaya berlangsung di balik proses normal aplikasi.
Korban mungkin tidak menerima pesan mencurigakan atau permintaan pemasangan perangkat lunak.
Akibatnya, metode perlindungan yang hanya mengandalkan kewaspadaan terhadap tautan berbahaya tidak selalu cukup.
Keamanan perangkat juga bergantung pada pembaruan perangkat lunak, perlindungan sistem operasi, dan kemampuan mendeteksi aktivitas tidak wajar.
Penting dipahami bahwa perangkat yang tidak menunjukkan gejala belum tentu terinfeksi. Sebaliknya, gejala seperti perangkat melambat juga tidak otomatis membuktikan adanya serangan zero-click.
Risiko Pencurian Data dan Pengambilalihan Perangkat
Dampak serangan zero-click bergantung pada tingkat akses yang berhasil diperoleh penyerang.
Dalam skenario tertentu, eksploitasi dapat digunakan untuk menjalankan kode berbahaya atau mengakses informasi yang seharusnya terlindungi.
Apabila penyerang berhasil meningkatkan hak akses, risiko terhadap data pengguna dapat menjadi lebih besar.
Informasi yang berpotensi menjadi sasaran meliputi dokumen, kredensial akun, dan data sensitif lainnya.
Namun, tidak setiap eksploitasi otomatis memberikan kendali penuh atas perangkat.
Sistem operasi modern memiliki berbagai lapisan perlindungan yang dirancang untuk membatasi dampak kerentanan.
Karena itu, klaim bahwa satu iklan dapat langsung mengambil alih seluruh komputer perlu didukung bukti teknis yang jelas.
Perangkat yang Tidak Diperbarui Lebih Berisiko
Pembaruan keamanan memiliki peran penting dalam mengurangi risiko eksploitasi.
Pengembang perangkat lunak secara berkala merilis perbaikan untuk menutup kelemahan yang ditemukan.
Perangkat yang menggunakan versi lama dapat tetap memiliki kerentanan yang sudah diperbaiki pada versi terbaru.
Risiko tersebut berlaku pada sistem operasi, browser, aplikasi komunikasi, dan perangkat lunak pendukung lainnya.
Pengguna disarankan mengaktifkan pembaruan otomatis apabila fitur tersebut tersedia.
Selain itu, aplikasi sebaiknya diperoleh melalui sumber resmi untuk mengurangi risiko pemasangan perangkat lunak berbahaya.
Cara Melindungi Komputer dari Serangan Zero-Click
Menghadapi serangan zero-click membutuhkan perlindungan yang tidak hanya bergantung pada perilaku pengguna.
Langkah pertama adalah memastikan sistem operasi dan browser selalu diperbarui.
Pengguna juga perlu memasang pembaruan keamanan untuk aplikasi yang sering memproses konten dari internet.
Perlindungan tambahan seperti antivirus atau perangkat lunak keamanan tepercaya dapat membantu mendeteksi sebagian aktivitas berbahaya.
Selain itu, penggunaan akun tanpa hak administrator untuk kegiatan sehari-hari dapat membantu membatasi dampak sejumlah jenis serangan.
Bagi organisasi, pemantauan keamanan dan pengelolaan perangkat secara terpusat dapat membantu mendeteksi indikasi insiden.
Meskipun demikian, tidak ada satu metode yang dapat menjamin perangkat sepenuhnya aman dari seluruh serangan zero-click.
Apakah Menghindari Klik Tautan Sudah Cukup?
Menghindari tautan mencurigakan tetap merupakan langkah penting dalam keamanan digital.
Namun, langkah tersebut terutama membantu mencegah serangan yang memerlukan interaksi pengguna.
Pada serangan zero-click, perlindungan tambahan diperlukan karena eksploitasi dapat terjadi ketika aplikasi memproses konten secara otomatis.
Oleh sebab itu, pengguna tidak boleh hanya mengandalkan kemampuan mengenali pesan atau iklan palsu.
Kombinasi pembaruan perangkat, pengamanan akun, perlindungan aplikasi, dan kewaspadaan tetap menjadi pendekatan yang lebih baik.
Pentingnya Keamanan Ekosistem Periklanan Digital
Perkembangan ancaman siber juga menuntut pengelola situs dan penyedia layanan iklan meningkatkan keamanan sistem.
Pemeriksaan konten iklan, pembatasan skrip, serta penerapan kebijakan keamanan browser dapat membantu mengurangi sebagian risiko.
Pengembang aplikasi juga perlu menguji komponen yang memproses konten dari pihak ketiga.
Jika ditemukan kerentanan, perbaikan sebaiknya dilakukan sesegera mungkin.
Kolaborasi antara peneliti keamanan, pengembang, dan penyedia platform menjadi bagian penting dalam mengurangi penyalahgunaan teknologi periklanan.
Kesimpulan
Serangan zero-click merupakan ancaman keamanan siber yang dapat memanfaatkan kerentanan perangkat tanpa memerlukan klik dari korban.
Sistem periklanan digital dapat menjadi salah satu jalur penyebaran konten berbahaya, tetapi tidak semua kasus malvertising merupakan serangan zero-click.
Risiko eksploitasi bergantung pada kelemahan perangkat lunak, konfigurasi sistem, dan lapisan keamanan yang tersedia.
Pengguna disarankan memperbarui perangkat secara rutin, menggunakan aplikasi dari sumber tepercaya, dan menerapkan perlindungan keamanan tambahan.
Dengan langkah pencegahan yang tepat, risiko serangan dapat dikurangi meskipun tidak dapat dihilangkan sepenuhnya.