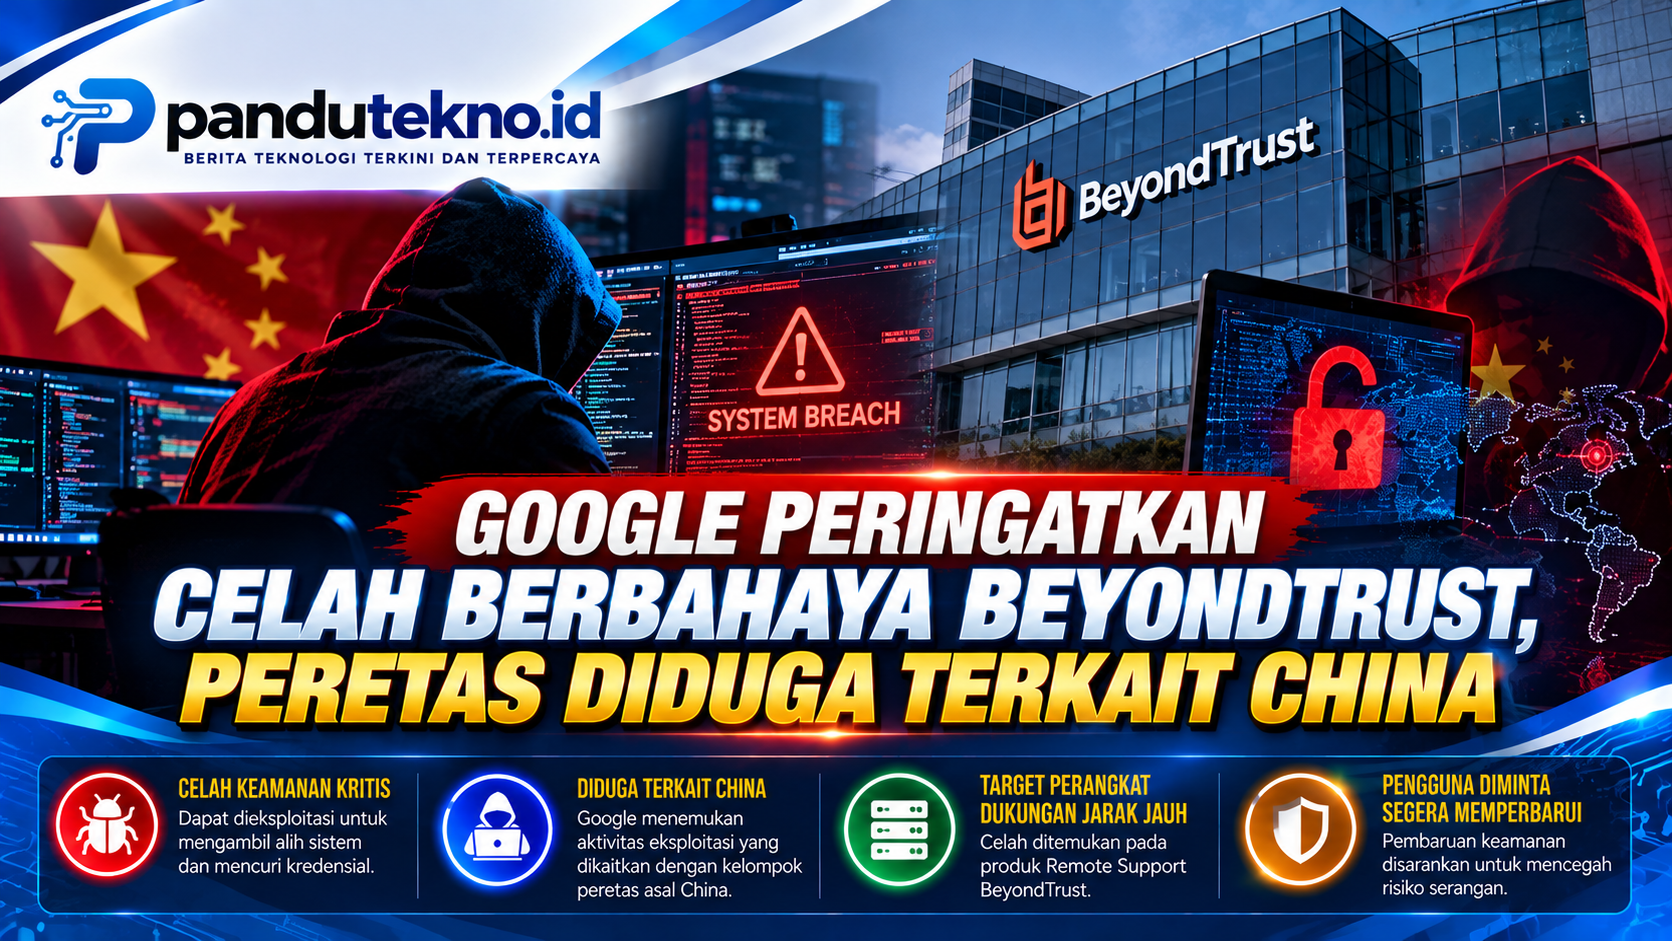
PANDUTEKNO.ID – Celah BeyondTrust menjadi perhatian serius setelah Google mengungkap adanya serangan siber yang memanfaatkan kerentanan kritis pada produk Remote Support. Kelompok peretas yang diduga terkait China diketahui telah mengeksploitasi kelemahan tersebut sejak Agustus 2026.
Google Threat Intelligence Group (GTIG) bersama Mandiant mengungkap temuan itu pada Kamis, 15 Oktober 2026. Kerentanan yang ditemukan memiliki kode CVE-2026-102764 dengan tingkat keparahan kritis.
Serangan tersebut berpotensi membuka akses tidak sah ke sistem perusahaan. Penyerang juga dapat mencuri kredensial dan mempertahankan akses ke perangkat yang berhasil disusupi.
Google meminta organisasi segera memperbarui perangkat BeyondTrust agar risiko serangan lanjutan dapat dikurangi.
Celah BeyondTrust Dimanfaatkan Hacker Sejak Agustus
Google mengungkap bahwa kelompok peretas bernama ARMORY CASTLE telah memanfaatkan kerentanan BeyondTrust sejak akhir Agustus 2026.
Kelompok ini sebelumnya dikenal dengan nama UNC5221. Peneliti keamanan mengaitkan aktivitasnya dengan operasi spionase siber yang diduga memiliki hubungan dengan China.
Dalam laporan resminya, Google menyatakan bahwa organisasi perlu bersiap menghadapi kemungkinan eksploitasi yang lebih luas.
“Organizations should prepare for potential widespread exploitation following this disclosure.”
Pernyataan tersebut berarti organisasi harus mengantisipasi kemungkinan meningkatnya upaya serangan setelah informasi kerentanan diumumkan kepada publik.
Google menjelaskan bahwa kelompok peretas serupa sebelumnya pernah memanfaatkan celah keamanan yang baru dipublikasikan untuk menyerang lebih banyak sistem.
Namun, dugaan keterkaitan kelompok tersebut dengan China merupakan hasil analisis intelijen keamanan, bukan bukti bahwa seluruh serangan dilakukan langsung oleh pemerintah China.
Apa Itu Celah BeyondTrust CVE-2026-102764?
Celah BeyondTrust dengan kode CVE-2026-102764 ditemukan pada produk BeyondTrust Remote Support.
Produk tersebut digunakan perusahaan untuk membantu teknisi mengakses komputer dan perangkat lain dari jarak jauh.
Kerentanan muncul karena komponen komunikasi internal tidak memvalidasi asal pesan secara memadai.
Akibatnya, penyerang jarak jauh dapat melakukan operasi berkas tanpa izin pada perangkat yang rentan.
Dalam kondisi tertentu, kelemahan tersebut dapat digunakan sebagai pintu masuk untuk mengambil alih sistem.
BeyondTrust memberikan tingkat keparahan 9,3 dari 10 berdasarkan penilaian CVSS versi 4.0.
Nilai tersebut menunjukkan bahwa kerentanan membutuhkan perhatian segera dari administrator sistem.
Versi BeyondTrust yang Terdampak
Menurut buletin keamanan resmi BeyondTrust, CVE-2026-102764 memengaruhi Remote Support versi 26.2.3 dan sebelumnya.
Kerentanan ini terutama menjadi perhatian bagi organisasi yang menjalankan perangkat Remote Support secara mandiri atau self-hosted.
BeyondTrust telah menyediakan pembaruan keamanan dengan identitas BT26-05-RS.
Perusahaan juga menyatakan bahwa pelanggan Remote Support berbasis SaaS telah menerima perbaikan paling lambat 9 Oktober 2026.
Sementara itu, pelanggan yang menggunakan instalasi mandiri perlu memastikan patch sudah diterapkan.
Organisasi yang memakai versi lebih lama dari 24.3.1 harus meningkatkan versi perangkat sebelum memasang patch tersebut.
Hacker Gunakan Malware SAWFLY dan BARECLAW
Penyelidikan Mandiant menemukan bahwa penyerang menggunakan perangkat lunak berbahaya bernama SAWFLY dan BARECLAW.
SAWFLY merupakan web shell yang memungkinkan pelaku menjalankan perintah melalui perangkat yang telah disusupi.
Sementara itu, BARECLAW membantu membangun jalur komunikasi untuk mempertahankan akses ke jaringan korban.
Setelah memperoleh akses awal, penyerang berusaha meningkatkan hak akses hingga mencapai kendali administrator.
Pelaku juga memanfaatkan fitur internal perangkat untuk mengakses informasi sensitif.
Aktivitas tersebut menunjukkan bahwa serangan tidak berhenti pada satu perangkat saja.
Perangkat Remote Support yang berhasil diretas berpotensi menjadi jalur menuju sistem lain dalam jaringan perusahaan.
Kredensial Perusahaan Berisiko Dicuri
Salah satu bahaya utama celah BeyondTrust adalah potensi pencurian kredensial.
Perangkat Remote Support dapat menyimpan atau mengelola informasi autentikasi yang digunakan untuk mengakses sistem lain.
Jika penyerang memperoleh informasi tersebut, risiko penyalahgunaan akun dapat meningkat.
Dalam kasus yang diteliti Mandiant, pelaku mencoba mengakses penyimpanan kredensial dan memanfaatkan hak administrator.
Penyerang juga menghapus sejumlah catatan aktivitas untuk menyembunyikan jejak serangan.
Karena itu, organisasi yang pernah menggunakan perangkat rentan perlu memeriksa kemungkinan kompromi.
Memasang patch dapat menutup celah keamanan, tetapi tidak otomatis menghilangkan akses penyerang yang sudah tertanam sebelumnya.
Google Peringatkan Risiko Serangan Lebih Luas
Google menilai publikasi CVE-2026-102764 dapat memicu percobaan eksploitasi tambahan.
Kelompok ARMORY CASTLE diketahui memiliki riwayat serangan terhadap perangkat jaringan dan layanan akses jarak jauh.
Perangkat semacam ini menjadi sasaran menarik karena sering terhubung dengan sistem internal perusahaan.
Jika berhasil disusupi, penyerang dapat memperoleh akses yang lebih luas dibandingkan ketika menyerang komputer pengguna biasa.
Meski demikian, tidak semua organisasi pengguna BeyondTrust otomatis menjadi korban.
Risiko bergantung pada versi perangkat, konfigurasi jaringan, penerapan patch, dan apakah sistem pernah terekspos selama periode serangan.
BeyondTrust Sudah Merilis Patch Keamanan
BeyondTrust telah mengumumkan perbaikan melalui buletin keamanan BT26-05 pada 15 Oktober 2026.
Perusahaan menjelaskan bahwa kerentanan berkaitan dengan kegagalan validasi asal pesan pada komponen internal Remote Support.
Pelanggan SaaS telah menerima pembaruan otomatis sebelum pengumuman publik.
Namun, organisasi yang mengelola server sendiri harus memeriksa status pembaruan masing-masing.
BeyondTrust juga meminta pelanggan segera menghubungi tim dukungan apabila menemukan tanda eksploitasi.
Langkah tersebut diperlukan untuk memastikan penanganan insiden dilakukan secara tepat.
Cara Mengamankan Sistem dari Celah BeyondTrust
Administrator perusahaan dapat melakukan beberapa langkah untuk mengurangi risiko CVE-2026-102764.
1. Segera pasang patch keamanan.
Pastikan pembaruan BT26-05-RS telah diterapkan pada perangkat Remote Support yang terdampak.
2. Periksa versi perangkat.
Identifikasi seluruh instalasi BeyondTrust Remote Support, termasuk sistem yang terhubung langsung ke internet.
3. Audit aktivitas mencurigakan.
Periksa catatan akses administrator, perubahan konfigurasi, serta aktivitas yang tidak dikenal.
4. Amankan kredensial.
Jika ditemukan indikasi kompromi, lakukan penggantian kredensial yang berpotensi terekspos.
5. Perkuat autentikasi.
Gunakan autentikasi multifaktor dan batasi hak akses sesuai kebutuhan pengguna.
6. Hubungi dukungan BeyondTrust.
Jika terdapat bukti serangan, organisasi dapat membuka laporan insiden dengan merujuk buletin BT26-05.
Langkah-langkah tersebut dapat membantu mengurangi risiko serangan sekaligus mempercepat proses pemulihan.
Apakah Perusahaan Indonesia Ikut Terancam?
Celah BeyondTrust merupakan kerentanan pada perangkat lunak yang digunakan secara internasional.
Karena itu, perusahaan Indonesia yang memakai BeyondTrust Remote Support versi terdampak juga perlu melakukan pemeriksaan.
Namun, laporan Google dan BeyondTrust yang dirujuk dalam berita ini tidak menyebutkan jumlah korban di Indonesia.
Belum ada dasar untuk menyimpulkan bahwa perusahaan atau instansi tertentu di Indonesia telah menjadi korban serangan tersebut.
Pengguna komputer pribadi yang tidak menggunakan produk BeyondTrust Remote Support juga tidak otomatis terdampak langsung.
Risiko utama berada pada organisasi yang mengoperasikan perangkat rentan dan belum menerapkan langkah perlindungan.
Kesimpulan
Celah BeyondTrust CVE-2026-102764 menjadi ancaman serius setelah Google dan Mandiant menemukan bukti eksploitasi oleh kelompok ARMORY CASTLE.
Kelompok peretas yang diduga terkait China tersebut telah memanfaatkan kerentanan sejak akhir Agustus 2026.
Serangan dapat membuka peluang pengambilalihan perangkat, pencurian kredensial, dan akses tidak sah ke jaringan perusahaan.
BeyondTrust telah merilis patch BT26-05 untuk mengatasi kerentanan tersebut.
Organisasi disarankan segera memperbarui perangkat, memeriksa aktivitas mencurigakan, dan melindungi kredensial penting.
Langkah cepat diperlukan agar celah keamanan yang sudah diketahui tidak menjadi pintu masuk bagi serangan siber berikutnya.