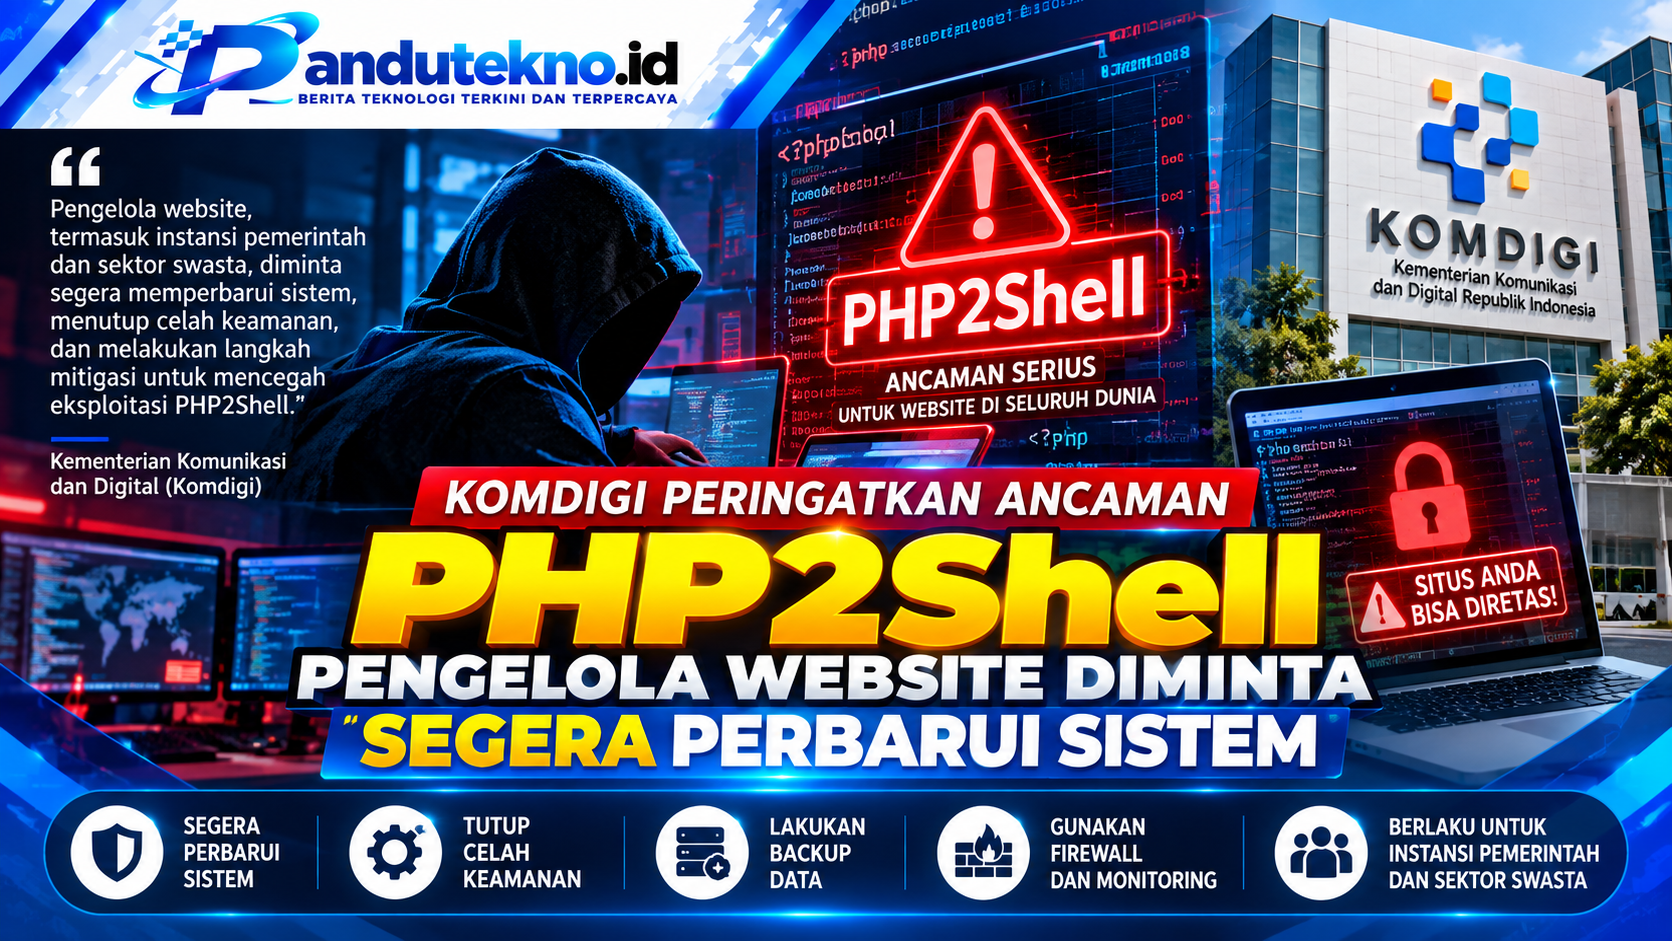
PANDUTEKNO.ID, JAKARTA – Ancaman PHP2Shell menjadi perhatian serius bagi keamanan website di Indonesia. Kementerian Komunikasi dan Digital (Komdigi) meminta pengelola sistem segera memperbarui PHP untuk mencegah serangan siber.
Peringatan tersebut disampaikan melalui Computer Security Incident Response Team (CSIRT) Komdigi pada 22 Oktober 2026.
Komdigi mengungkap dua kerentanan kritis yang memungkinkan penyerang menjalankan kode berbahaya dari jarak jauh tanpa harus masuk menggunakan akun.
Kondisi ini menimbulkan risiko bagi website pemerintah, perusahaan, lembaga pendidikan, hingga layanan digital masyarakat.
Pengelola website diminta segera memeriksa versi PHP dan menerapkan pembaruan keamanan yang telah tersedia.
Ancaman PHP2Shell Memiliki Tingkat Keparahan Kritis
Ancaman PHP2Shell berasal dari dua kerentanan keamanan pada bahasa pemrograman PHP.
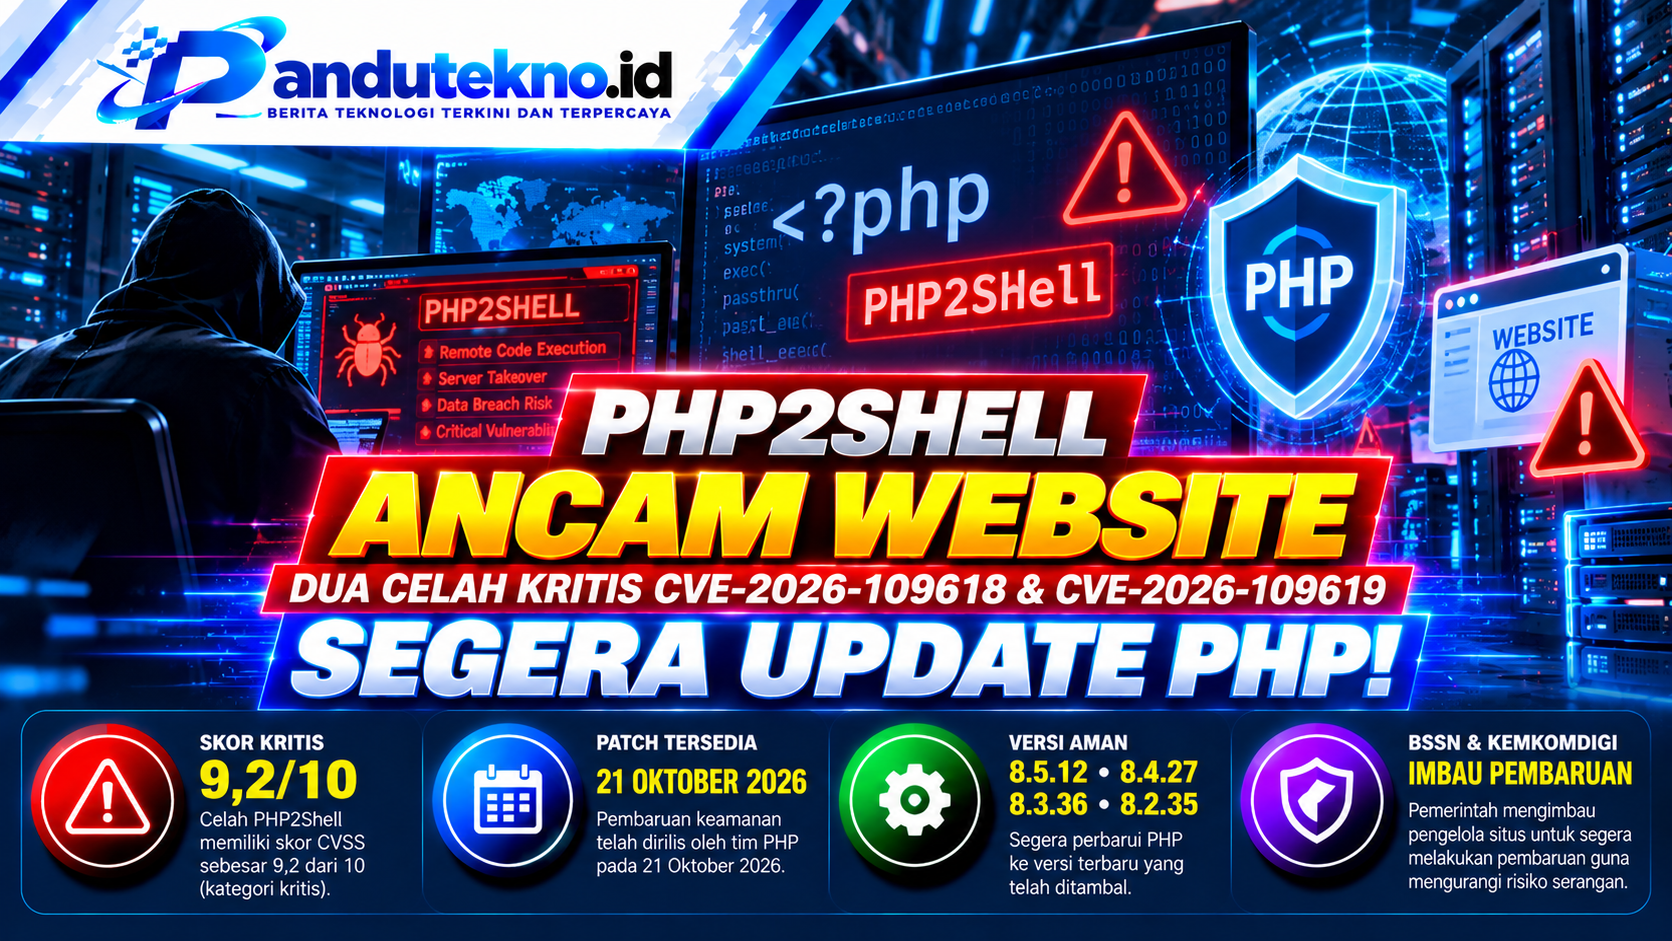
Kedua celah tersebut memiliki kode CVE-2026-109618 dan CVE-2026-109619.
Berdasarkan sistem penilaian Common Vulnerability Scoring System (CVSS) versi 4.0, masing-masing memperoleh skor 9,2 dari 10.
Nilai tersebut menempatkan kedua kerentanan dalam kategori kritis.
Masalah ini menjadi perhatian karena PHP banyak digunakan untuk menjalankan website dan aplikasi berbasis internet.
Apabila penyerang berhasil memanfaatkan celah tersebut, keamanan server dapat terancam.
Komdigi Minta Pengelola Website Segera Update PHP
Komdigi meminta instansi pemerintah dan pengelola layanan digital segera memeriksa sistem yang menggunakan PHP.
Pembaruan harus diprioritaskan pada server yang terhubung langsung ke internet.
Direktur Infrastruktur Pemerintah Digital Komdigi, Syaharuddin, menyampaikan instruksi tersebut dalam surat imbauan kepada pengguna layanan Pusat Data Nasional 1 (PDN-1) dan Government Cloud.
“Melakukan identifikasi sistem atau aplikasi apakah sudah menggunakan versi PHP yang sudah diperbaiki atau terbaru,” ujar Syaharuddin, sebagaimana dikutip dari laporan Bisnis.com pada 23 Oktober 2026.
Komdigi juga meminta pengelola layanan publik mempercepat pembaruan untuk mengurangi risiko serangan.
Langkah tersebut diperlukan karena celah keamanan dapat dimanfaatkan sebelum pengelola menyadari adanya aktivitas mencurigakan.
Apa Itu PHP2Shell dan Mengapa Berbahaya?
PHP2Shell merupakan sebutan untuk dua kerentanan serius pada mesin pemrosesan PHP.
Celah pertama, CVE-2026-109618, berkaitan dengan kerusakan memori ketika server memproses permintaan HTTP tertentu.
Sementara itu, CVE-2026-109619 berhubungan dengan penggunaan referensi memori yang sudah tidak valid.
Kedua masalah tersebut dapat membuka peluang terjadinya Remote Code Execution atau RCE.
RCE merupakan kondisi ketika penyerang mampu menjalankan kode pada sistem dari jarak jauh.
Dalam situasi tertentu, penyerang tidak memerlukan akun maupun kata sandi untuk mencoba mengeksploitasi server yang rentan.
Akibatnya, website berpotensi mengalami pencurian data, perubahan konten, atau gangguan layanan.
Namun, keberadaan kerentanan tidak berarti seluruh website berbasis PHP telah berhasil diretas.
WordPress dan Website Pemerintah Perlu Waspada
Ancaman PHP2Shell juga relevan bagi pengelola website yang menggunakan WordPress, Drupal, dan Joomla.
Ketiga platform tersebut dapat berjalan menggunakan PHP sebagai bagian dari sistemnya.
Peneliti keamanan telah menunjukkan kemungkinan eksploitasi pada aplikasi yang menggunakan versi PHP terdampak.
Karena itu, administrator WordPress perlu memeriksa lingkungan server, bukan hanya memperbarui tema atau plugin.
Pembaruan WordPress saja tidak selalu menyelesaikan kerentanan yang berasal dari mesin PHP.
Selain website pemerintah, sistem kampus, jurnal ilmiah, toko online, dan layanan perusahaan juga perlu melakukan pemeriksaan.
Langkah pencegahan menjadi semakin penting bagi website yang menyimpan informasi pengguna.
Empat Versi PHP Telah Mendapat Pembaruan Keamanan
Tim pengembang PHP merilis pembaruan keamanan pada 21 Oktober 2026.
Pembaruan tersebut ditujukan untuk mengatasi dua kerentanan kritis PHP2Shell.
Berikut versi PHP yang telah memperoleh perbaikan:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Pengelola server disarankan menggunakan versi yang telah diperbaiki sesuai cabang PHP masing-masing.
Namun, pengguna layanan hosting perlu memperhatikan kebijakan pembaruan dari penyedia layanan.
Beberapa distribusi Linux menerapkan perbaikan keamanan melalui mekanisme backport, sehingga nomor versi dasar tidak selalu berubah.
Oleh karena itu, administrator sebaiknya memeriksa informasi keamanan resmi dari vendor server atau penyedia hosting.
Sistem yang Belum Aman Disarankan Dinonaktifkan Sementara
Komdigi memberikan perhatian khusus kepada instansi yang belum dapat melakukan pembaruan.
Jika perbaikan belum memungkinkan, pengelola disarankan mempertimbangkan penonaktifan sementara layanan yang terdampak.
“Apabila pembaruan atau mitigasi belum memungkinkan dilakukan segera, disarankan untuk menonaktifkan sementara sistem atau aplikasi yang terdampak,” demikian imbauan resmi Komdigi.
Langkah tersebut bertujuan mengurangi risiko eksploitasi selama proses penanganan berlangsung.
Selain itu, pengelola diminta meningkatkan pemantauan aktivitas jaringan dan pencatatan log server.
Pemantauan diperlukan untuk mendeteksi permintaan mencurigakan, perubahan berkas tanpa izin, dan aktivitas tidak biasa lainnya.
Cara Melindungi Website dari Ancaman PHP2Shell
Pengelola website dapat melakukan sejumlah langkah untuk memperkuat keamanan server.
Pertama, periksa versi PHP yang digunakan pada layanan hosting atau VPS.
Kedua, terapkan pembaruan keamanan sesuai rekomendasi resmi pengembang PHP.
Ketiga, lakukan pencadangan data sebelum menjalankan perubahan besar pada server.
Keempat, gunakan Web Application Firewall atau WAF sebagai lapisan perlindungan tambahan.
Kelima, pantau log server untuk menemukan aktivitas mencurigakan.
Keenam, batasi akses administrator dan pastikan sistem autentikasi menggunakan pengamanan yang memadai.
Terakhir, lakukan pengujian setelah pembaruan untuk memastikan website tetap berjalan dengan baik.
Perlu diingat, firewall dan pencadangan data tidak menggantikan kebutuhan memperbaiki versi PHP yang rentan.
Kemenperin Nonaktifkan Sementara Sejumlah Layanan
Dampak kewaspadaan terhadap PHP2Shell mulai terlihat pada pengelolaan layanan digital pemerintah.
Kementerian Perindustrian dilaporkan menonaktifkan sementara sejumlah layanan digital, termasuk situs Tingkat Komponen Dalam Negeri atau TKDN.
Langkah tersebut dilakukan sebagai tindakan pencegahan terhadap risiko keamanan PHP2Shell.
Penonaktifan sementara tidak dengan sendirinya membuktikan bahwa layanan telah berhasil diretas.
Keputusan tersebut menunjukkan pentingnya tindakan mitigasi sebelum terjadi gangguan keamanan yang lebih besar.
Ancaman PHP2Shell Jadi Peringatan bagi Pengelola Website
Ancaman PHP2Shell menunjukkan pentingnya pembaruan perangkat lunak dalam menjaga keamanan website.
Komdigi telah memperingatkan pengelola sistem mengenai dua kerentanan kritis yang dapat membuka peluang eksekusi kode jarak jauh.
Pembaruan keamanan PHP telah tersedia sejak 21 Oktober 2026.
Karena itu, administrator website perlu segera memeriksa versi PHP dan memastikan perbaikan diterapkan dengan benar.
Bagi pengguna WordPress dan pengelola layanan digital di Indonesia, langkah tersebut penting untuk melindungi data serta menjaga keberlangsungan layanan.
Keamanan website tidak cukup hanya mengandalkan kata sandi yang kuat.
Pemeliharaan server, pembaruan perangkat lunak, dan pemantauan aktivitas mencurigakan juga harus dilakukan secara berkala.