PANDUTEKNO.ID, TOKYO – Gelombang serangan siber di Jepang mulai menimbulkan kerugian bagi perusahaan teknologi dan layanan digital. Dua perusahaan besar, GMO Internet dan Park24, mengumumkan kompensasi kepada pelanggan setelah menghadapi insiden keamanan yang berbeda.
GMO Internet menyiapkan pembayaran sebesar 5.000 yen kepada pelanggan layanan yang terdampak akses ilegal. Sementara itu, Park24 menawarkan kompensasi 3.000 yen setelah insiden kebocoran data pribadi.
Perkembangan tersebut dilaporkan Reuters pada Senin, 26 Oktober 2026.
Serangan siber tidak hanya mengganggu operasional perusahaan, tetapi juga memunculkan kekhawatiran mengenai perlindungan informasi pribadi dan keamanan transaksi keuangan.
GMO Internet Siapkan Kompensasi 5.000 Yen
GMO Internet menjadi salah satu perusahaan Jepang yang menghadapi dampak serius akibat serangan siber.
Insiden tersebut berkaitan dengan akses tidak sah terhadap layanan Onamae.com Desktop Cloud, yang antara lain digunakan pelanggan untuk menjalankan aktivitas perdagangan valuta asing atau forex.
Perusahaan menemukan adanya kelemahan keamanan yang memungkinkan pihak tidak berwenang mengakses sistem.
Investigasi juga mengonfirmasi bahwa informasi pelanggan telah diambil dari lingkungan perusahaan.
Selain itu, sejumlah pelanggan melaporkan transaksi pada rekening perdagangan yang tidak mereka kenali.
Sebagai langkah penanganan, GMO mengumumkan pembayaran sebesar 5.000 yen kepada setiap pelanggan yang memenuhi ketentuan layanan terdampak.
Pembayaran tersebut diberikan sebagai bentuk tanggung jawab awal atas gangguan dan kekhawatiran yang dialami pelanggan.
Kerugian Transaksi Ilegal Akan Diganti Secara Terpisah
Selain pembayaran 5.000 yen, GMO Internet menyatakan akan mengganti kerugian transaksi tidak sah yang terbukti berkaitan dengan insiden tersebut.
Kompensasi mencakup kerugian perdagangan yang telah terealisasi serta biaya terkait sesuai hasil penyelidikan perusahaan.
Namun, kerugian akibat perubahan harga pasar yang normal, keuntungan yang belum terealisasi, dan kerugian tidak langsung tidak termasuk dalam cakupan penggantian.
GMO menjelaskan bahwa pembayaran awal tidak menggantikan hak pelanggan untuk mengajukan klaim atas transaksi ilegal yang memenuhi persyaratan.
Perusahaan juga berencana memberikan informasi mengenai prosedur pembayaran kepada pelanggan melalui saluran resmi.
Langkah tersebut dilakukan untuk membantu pelanggan memulihkan kerugian sekaligus menjaga kepercayaan terhadap layanan digital.
Kronologi Serangan Siber GMO Internet
Berdasarkan pengumuman resmi GMO Internet pada 24 Oktober 2026, penyelidikan dimulai setelah perusahaan menerima laporan pelanggan pada 19 Oktober.
Sehari kemudian, perusahaan mengonfirmasi adanya perangkat lunak berbahaya di lingkungan sistem layanan.
GMO selanjutnya menghentikan pendaftaran baru dan akses ke panel pengelolaan layanan sebagai tindakan pengamanan.
Pada 21 Oktober, perusahaan mulai mematikan server secara bertahap untuk mencegah kerusakan lebih lanjut.
GMO juga berkoordinasi dengan penyedia layanan perdagangan untuk memantau serta menghambat transaksi yang tidak sah.
Insiden ini menunjukkan bagaimana gangguan keamanan pada layanan infrastruktur digital dapat berdampak terhadap aktivitas keuangan pelanggan.
Peretas Minta Tebusan, GMO Menolak Membayar
Dalam perkembangan penyelidikan, GMO Internet mengungkapkan bahwa pihak yang diduga bertanggung jawab atas serangan meminta sejumlah uang.
Pihak tersebut juga mengancam akan memublikasikan informasi perusahaan dan pelanggan apabila tuntutannya tidak dipenuhi.
Namun, GMO menyatakan tidak akan mengikuti permintaan tersebut.
Perusahaan beralasan bahwa pembayaran tidak menjamin informasi yang dicuri akan dihapus atau tidak disalahgunakan.
GMO kemudian menyerahkan bukti kepada kepolisian dan berkoordinasi dengan otoritas terkait.
Perusahaan juga mengingatkan masyarakat agar berhati-hati terhadap informasi tidak terverifikasi yang mengatasnamakan insiden tersebut.
Park24 Tawarkan Kompensasi 3.000 Yen
Kasus serangan siber di Jepang juga berdampak pada Park24, perusahaan yang mengoperasikan layanan berbagi kendaraan Times CAR.
Park24 sebelumnya mengonfirmasi akses ilegal terhadap sistem anak perusahaannya, Times Mobility.
Insiden tersebut terdeteksi pada 25 September 2026.
Dalam penyelidikan, perusahaan menemukan adanya akses tidak sah terhadap informasi pribadi pelanggan.
Park24 kemudian mengumumkan pembayaran kompensasi sebesar 3.000 yen kepada pelanggan yang memenuhi ketentuan.
Langkah ini menjadi bagian dari penanganan perusahaan terhadap dampak kebocoran data.
Kebocoran Data Park24 Libatkan Jutaan Akun
Berdasarkan pengungkapan resmi Park24, sekitar 6,6 juta akun termasuk dalam cakupan data yang terkonfirmasi terdampak pada tahap pelaporan awal.
Informasi yang terdampak mencakup nama, alamat, tanggal lahir, nomor telepon, dan sejumlah informasi keanggotaan.
Jumlah akun tersebut tidak boleh langsung disamakan dengan jumlah individu unik yang mengalami kerugian finansial.
Park24 menyatakan telah memblokir jalur akses yang digunakan dalam insiden untuk mencegah serangan lanjutan.
Perusahaan juga mengambil langkah memperbaiki pengelolaan data pelanggan.
Salah satu perubahan yang diumumkan adalah penghentian penyimpanan gambar dokumen identitas setelah proses verifikasi pendaftaran selesai.
Biaya Penanganan Insiden Park24 Capai Miliaran Yen
Dampak serangan siber tidak hanya berkaitan dengan kebocoran data.
Perusahaan juga harus menanggung biaya penyelidikan, pemulihan sistem, peningkatan keamanan, dan pembayaran kompensasi.
Menurut laporan Reuters, Park24 memperkirakan kerugian luar biasa sebesar 5,5 miliar yen akibat penanganan insiden dan kompensasi.
Angka tersebut menunjukkan besarnya konsekuensi finansial yang dapat timbul ketika perusahaan menghadapi gangguan keamanan.
Selain biaya langsung, perusahaan juga berisiko mengalami penurunan kepercayaan pelanggan.
Karena itu, investasi keamanan siber menjadi bagian penting dalam pengelolaan risiko bisnis digital.
Serangan Siber Tekan Saham GMO Internet
Insiden keamanan juga memengaruhi sentimen investor terhadap GMO Internet.
Reuters melaporkan bahwa saham GMO mengalami penurunan tajam dalam perdagangan Senin, 26 Oktober 2026, hingga menyentuh level terendah dalam sekitar empat bulan.
Penurunan tersebut mencerminkan kekhawatiran pasar terhadap potensi biaya kompensasi, gangguan layanan, dan risiko reputasi perusahaan.
Namun, besarnya dampak keuangan keseluruhan masih memerlukan perhitungan lebih lanjut.
GMO menyatakan belum dapat memastikan total pengaruh pembayaran kompensasi dan langkah pemulihan terhadap kinerja keuangan.
Jepang Perkuat Pertahanan Keamanan Siber
Pemerintah Jepang turut menaruh perhatian terhadap meningkatnya ancaman keamanan digital.
Menurut Reuters, pemerintah mengumumkan rencana pembentukan tim yang akan menggunakan kecerdasan buatan untuk menyimulasikan serangan siber.
Tujuannya adalah membantu menemukan kelemahan sistem sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Langkah tersebut muncul ketika berbagai organisasi menghadapi ancaman eksploitasi kerentanan perangkat lunak.
Pemerintah dan perusahaan diharapkan meningkatkan kerja sama dalam mendeteksi serta menangani insiden keamanan.
Namun, belum ada konfirmasi bahwa serangan terhadap GMO dan Park24 berasal dari pelaku yang sama atau menggunakan metode yang identik.
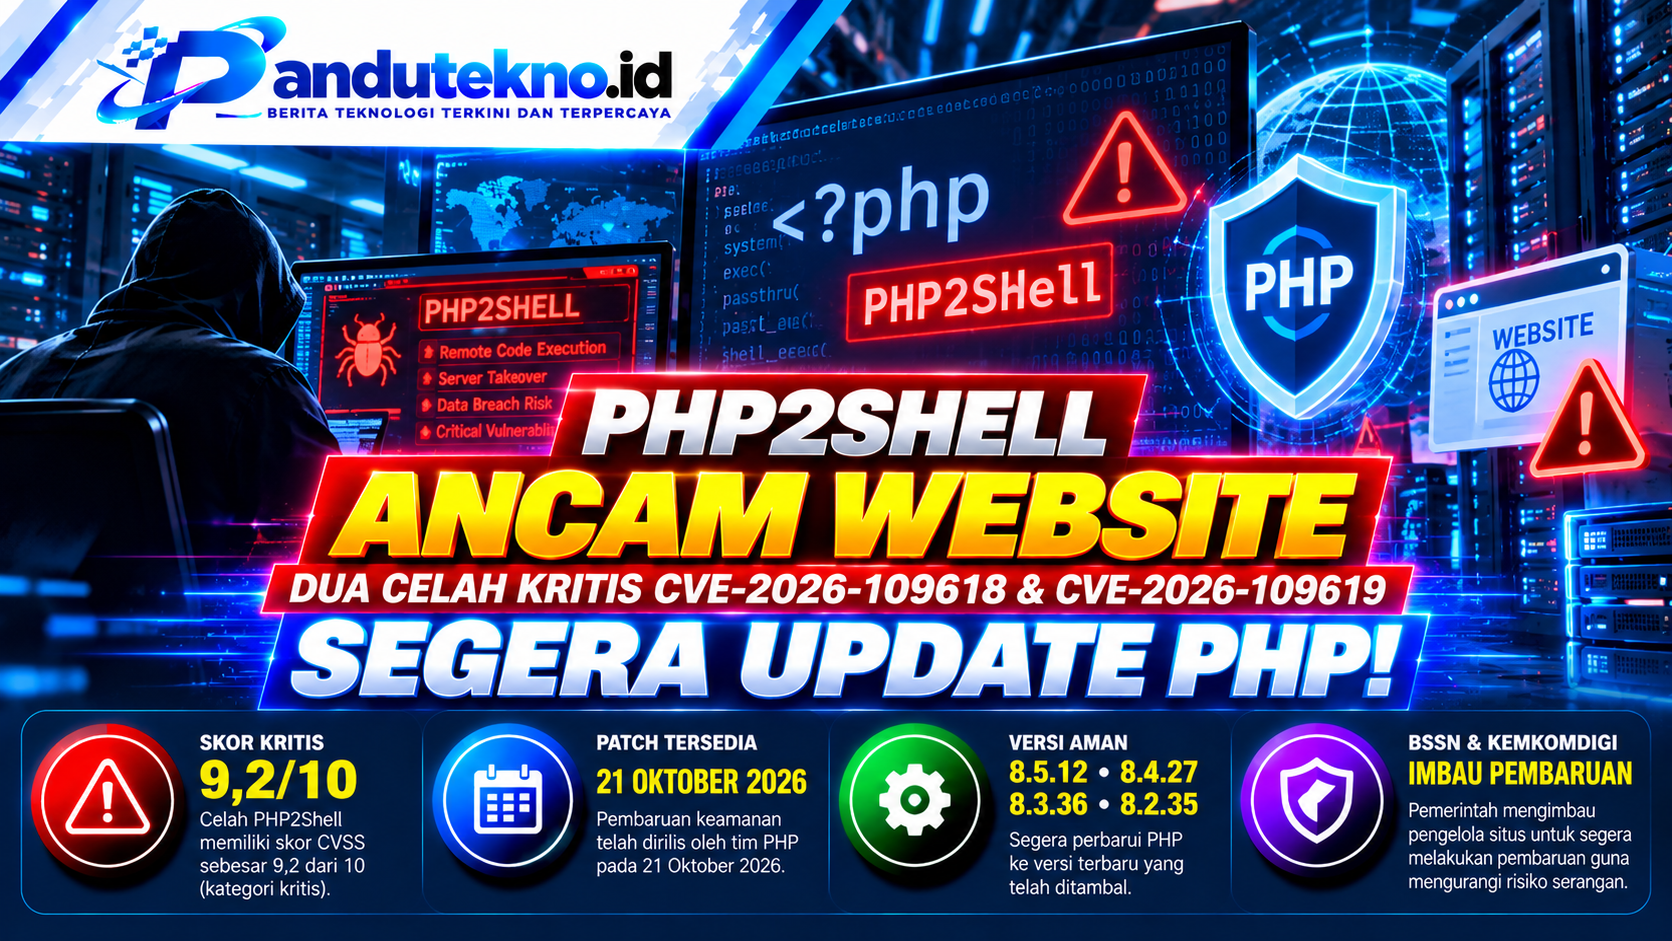
Celah PHP Jadi Perhatian Pengelola Website
Gelombang ancaman digital juga terjadi setelah pengungkapan sejumlah kerentanan kritis pada bahasa pemrograman PHP.
PHP digunakan secara luas dalam pengembangan website dan berbagai aplikasi berbasis server.
Reuters melaporkan bahwa pengungkapan kerentanan tersebut diikuti jutaan percobaan serangan terhadap sistem digital.
Sejumlah website pemerintah dan perusahaan di berbagai negara mengalami gangguan.
Meski demikian, GMO tidak menyatakan bahwa insiden yang dialaminya berkaitan langsung dengan celah PHP tersebut.
Pengelola website perlu memeriksa informasi keamanan dari pengembang perangkat lunak dan menerapkan pembaruan yang relevan.
Pelajaran Keamanan Siber bagi Pengguna Internet
Kasus serangan siber di Jepang memberikan pelajaran penting bagi pengguna layanan digital di berbagai negara, termasuk Indonesia.
Pelanggan yang menggunakan layanan keuangan atau menyimpan informasi pribadi perlu meningkatkan kewaspadaan terhadap aktivitas mencurigakan.
Pengguna disarankan mengaktifkan autentikasi multifaktor apabila tersedia.
Selain itu, kata sandi sebaiknya dibuat unik untuk setiap layanan.
Apabila perusahaan mengumumkan insiden kebocoran data, pelanggan perlu memeriksa pemberitahuan resmi dan mengikuti petunjuk pengamanan akun.
Pengguna juga harus berhati-hati terhadap pesan yang menawarkan kompensasi melalui tautan tidak dikenal.
Penipu dapat memanfaatkan situasi kebocoran data untuk menjalankan serangan phishing dengan mengatasnamakan perusahaan terdampak.
Kesimpulan
Gelombang serangan siber di Jepang mulai menimbulkan konsekuensi finansial bagi perusahaan dan pelanggan.
GMO Internet mengumumkan pembayaran 5.000 yen kepada pelanggan layanan terdampak, disertai mekanisme penggantian kerugian transaksi ilegal yang memenuhi persyaratan.
Sementara itu, Park24 menawarkan kompensasi 3.000 yen setelah insiden kebocoran data pribadi.
Kedua kasus tersebut menunjukkan bahwa keamanan informasi bukan hanya persoalan teknis, tetapi juga berkaitan dengan perlindungan konsumen dan keberlanjutan bisnis.
Pemerintah Jepang pun berupaya memperkuat pertahanan digital melalui pengembangan kemampuan deteksi dan simulasi serangan siber.